


Фишинг под WordPress крадёт карты и OTP, отправляя данные в Telegram

Фишинг под WordPress крадёт карты и OTP, отправляя данные в Telegram

Фишинг под WordPress крадёт карты и OTP, отправляя данные в Telegram

Исследователи зафиксировали новую, довольно изощрённую фишинговую кампанию, нацеленную на владельцев сайтов на WordPress. Злоумышленники рассылают письма о якобы скором окончании регистрации домена и в итоге выманивают у жертв не только данные банковских карт, но и одноразовые коды.

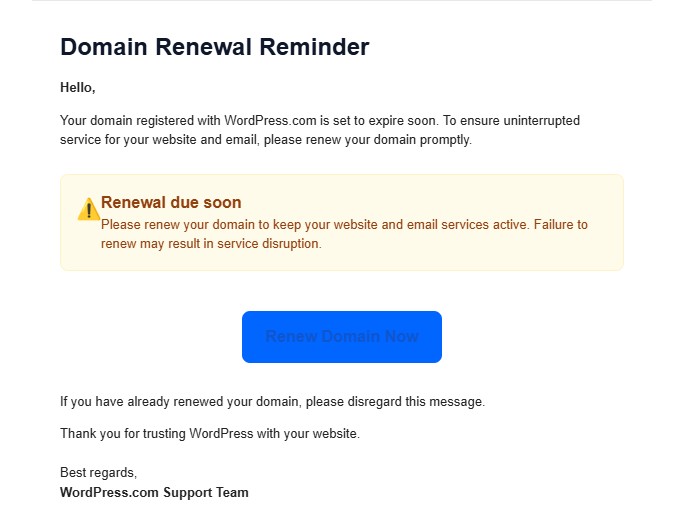
Об атаке рассказал специалист по киберугрозам Анураг (Anurag). Письмо выглядит тревожно и приходит с темой вроде «Renewal due soon – Action required».

Расчёт простой: напугать и заставить действовать быстро. Но есть важная деталь, на которую сразу указывает исследователь, — в письме не указан конкретный домен, срок которого якобы истекает. Для настоящих уведомлений о продлении это крайне нетипично и уже само по себе должно насторожить.


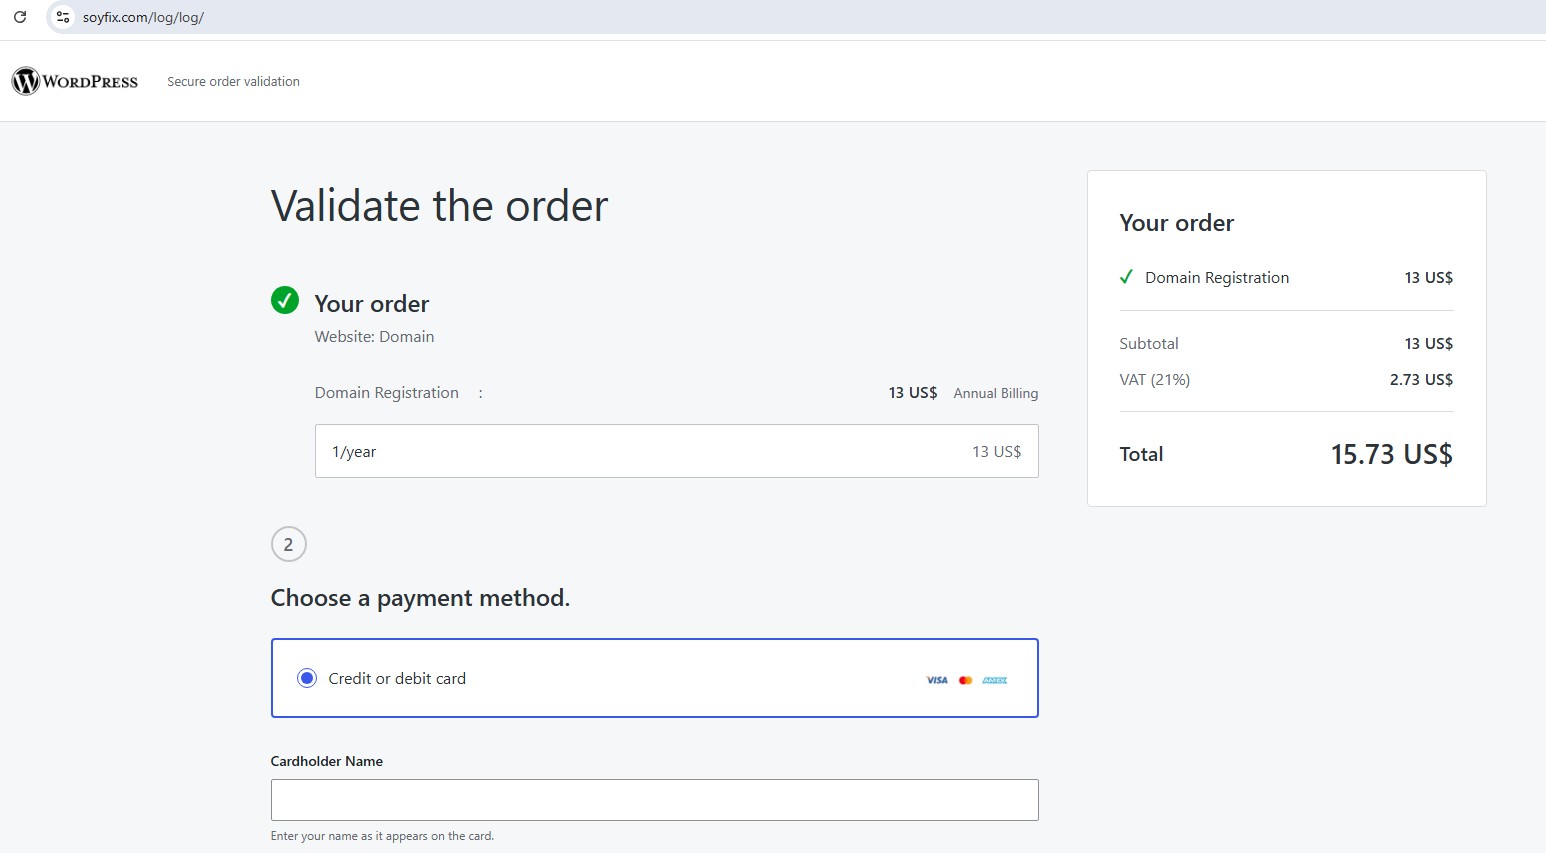
Если жертва нажимает кнопку Renew Now, её перенаправляют на фальшивую страницу оплаты, размещённую на домене soyfix[.]com. Визуально она почти неотличима от настоящего чекаута WordPress: значки платёжных систем, пометка «Secure order validation», правдоподобные суммы вроде $13,00 плюс НДС. Всё выглядит настолько аккуратно, что сомнения быстро исчезают.


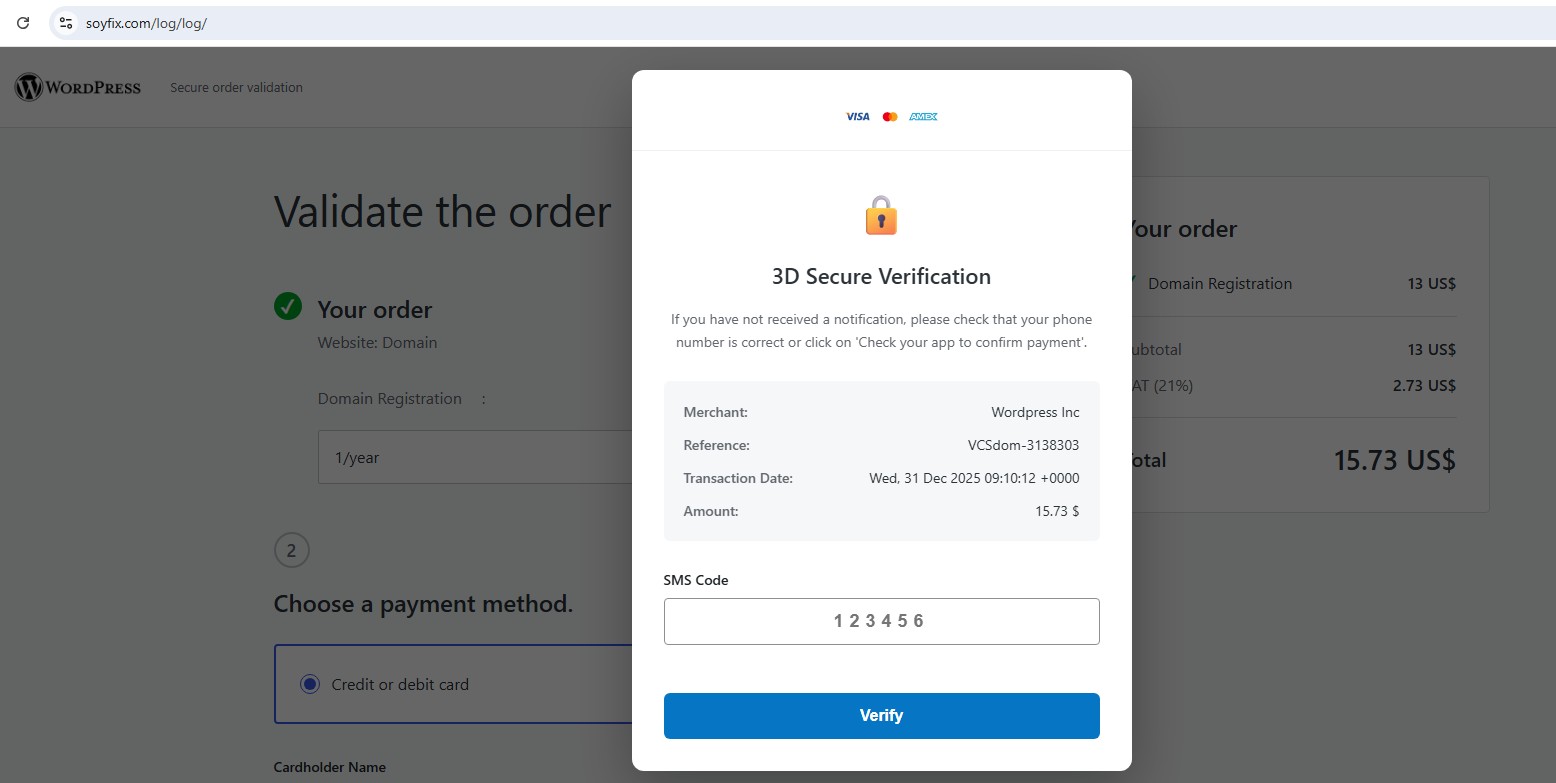
Но «заказ», разумеется, фиктивный. Страница просто собирает имя владельца карты, номер, срок действия и CVV, тут же отправляя их злоумышленникам. На этом атака не заканчивается. Следующий шаг — поддельное окно 3D Secure Verification, где пользователя просят ввести код из СМС.


Чтобы всё выглядело максимально правдоподобно, скрипт имитирует «работу банка»: семисекундная загрузка, затем ещё несколько секунд «проверки». После этого система сообщает об ошибке. Причём ошибка появляется всегда — специально, чтобы заставить жертву вводить новые OTP-коды снова и снова. Так атакующие получают сразу несколько актуальных кодов подтверждения.

Отдельного внимания заслуживает инфраструктура кампании. Вместо классических серверов управления злоумышленники используют Telegram. Скрипты на стороне сайта (send_payment.php и send_sms.php) пересылают украденные данные напрямую в телеграм-бот или канал. Такой подход дешевле, проще и гораздо сложнее заблокировать, чем традиционные C2-серверы.

Письма рассылались с адреса admin@theyounginevitables[.]com, который маскировался под поддержку WordPress. Анализ заголовков показал слабую политику DMARC (p=NONE), из-за чего подмена отправителя прошла без каких-либо ограничений.

Пользователям WordPress советуют сохранять хладнокровие и проверять подобные уведомления вручную — через официальный дашборд WordPress.com, а не по ссылкам из писем. И простое правило напоследок: если в уведомлении о продлении не указано, какой именно домен нужно продлевать, — почти наверняка это ловушка.

Подпишитесь на новости

Security Vision представила портал самооценки ИБ для холдингов

У одной «дочки» требования выполнены, у другой — замечания годами гуляют по почте, у третьей отчет живет в отдельной таблице. Security Vision представила Self-Assessment — портал, который собирает самооценку информационной безопасности всей группы компаний в одном месте и помогает контролировать устранение проблем.

Как заявляет разработчик, Security Vision SA охватывает весь цикл: от подготовки требований и рассылки опросных листов до расчета результатов и контроля корректирующих мероприятий. Головная организация получает сводную картину по дочерним структурам и отдельным системам.

Требования можно загружать, объединять в шаблоны, распределять по направлениям и хранить с учетом версий. Оценки запускаются по расписанию либо под конкретную задачу, а вопросы назначаются ответственным специалистам.

Ответы и обоснования проходят валидацию. Затем система рассчитывает результат по выбранной методике, включая собственную методологию организации. Если выполнение требования можно определить по метрикам, после настройки критериев поддерживается автоматическое заполнение ответа.

Дальше начинается самое полезное: невыполненные требования превращаются в план действий с ответственными, сроками и статусами. Руководство видит, какие компании исправляют замечания, а где работа зависла. Отчет «проблемы выявлены» получает продолжение — кто и когда их устранит.

Для анализа предусмотрены отчеты и интерактивные дашборды с детализацией до конкретной организации или системы. Также портал позволяет вести реестр внутренних нормативных документов, сохранять их версии и уведомлять сотрудников об ознакомлении.

По замыслу компании, единая методология должна сократить ручное сведение данных и помочь распределять ресурсы по приоритетам. Первую демонстрацию SA Security Vision проведет 27-28 октября на SOC Forum.

RSS: Новости на портале Anti-Malware.ru