


По стопам Аэрофлота: не работают сайт и приложение «Госуслуг»

По стопам Аэрофлота: не работают сайт и приложение «Госуслуг»

По стопам Аэрофлота: не работают сайт и приложение «Госуслуг»

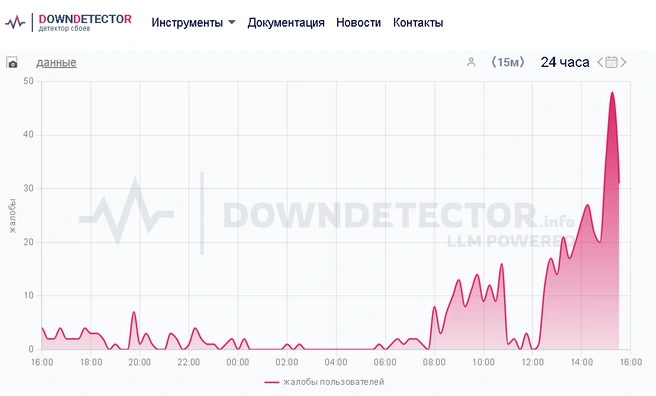
Утром 28 июля пользователи по всей России столкнулись со сбоями в работе портала «Госуслуги» — не открывался сайт, не грузилось мобильное приложение, а кое-где и вовсе не работал личный кабинет и сервис оповещений. На проблемы массово пожаловались жители Москвы, Санкт-Петербурга, Нижегородской области, ХМАО и Свердловской области.

Информацию подтверждает сервис Downdetector.


Тем временем с похожими трудностями столкнулась и авиакомпания «Аэрофлот». В утренние часы там случился сбой в работе информационных систем, что привело к сбоям в цифровых сервисах и возможным задержкам и отменам рейсов. Пассажирам рекомендовали следить за актуальной информацией по вылетам и быть готовыми к временным неудобствам.

Позже в этот же день хактивистская группировка Silent Crow взяла на себя ответственность за атаку на ИТ-инфраструктуру перевозчика. По их словам, им удалось получить доступ к 122 внутренним системам, включая данные сотрудников и клиентов.

О масштабной кибератаке стало известно утром, и уже через 40 минут после первых признаков сбоя злоумышленники опубликовали заявление об атаке.

Случайность или звенья одной цепи — пока вопрос открытый. Но день для цифровых сервисов в России явно выдался неспокойным.

Подпишитесь на новости

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru