


В работе систем Starlink произошел глобальный сбой

В работе систем Starlink произошел глобальный сбой

В работе систем Starlink произошел глобальный сбой

В ночь на 25 июля в работе спутникового интернета Starlink произошёл масштабный сбой, продолжавшийся более двух с половиной часов. Причиной стала критическая ошибка в программном обеспечении, управляющем базовой сетью платформы. Проблемы с доступом к интернету затронули десятки тысяч пользователей по всему миру, включая районы, где терминалы Starlink активно используются в зоне боевых действий.

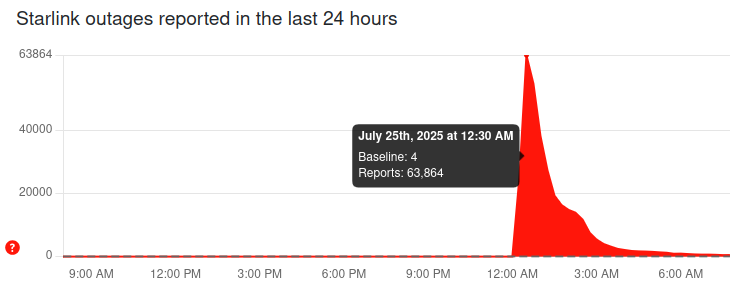
Это один из самых продолжительных и массовых сбоев в истории работы сети. По данным Downdetector, сетевой трафик Starlink снизился в 7 раз, а жалобы на неполадки поступили от более чем 60 тысяч пользователей. Наибольшее количество сообщений зафиксировано в США, Канаде и Германии.

Сбой затронул и системы в зоне российско-украинского конфликта, где терминалы Starlink используют обе стороны.

«В течение четырёх часов фронт с украинской стороны оказался частично ослеплён и оглушён: FPV-дроны не летали, артиллерия не получала целеуказания, и все, кто мог, там и тут переходили на радиосвязь. На несколько часов проблемы у компании Илона Маска фактически отбросили ВСУ на десятилетие назад в плане управляемости», — отмечает телеграм-канал «Военная хроника».

Авторы канала также призвали к созданию российской спутниковой системы связи, которая будет построена на альтернативных принципах — с упором на отказоустойчивость и простоту эксплуатации.

О массовом отключении терминалов Starlink, используемых российской стороной, сообщили и «Военкоры Русской весны».

Согласно официальному заявлению Starlink, сбой был вызван «проблемой ключевых внутренних программных служб, обеспечивающих работу базовой сети». Он продолжался около 2,5 часов.

«Starlink в настоящее время практически восстановился после сбоя сети, который длился около 2,5 часов. Он был вызван проблемой ключевых внутренних программных служб, обеспечивающих работу базовой сети. Приносим извинения за временный сбой в работе нашей сети; мы прилагаем все усилия для его устранения», — заявил руководитель проекта Starlink и глава SpaceX Илон Маск.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru