


В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

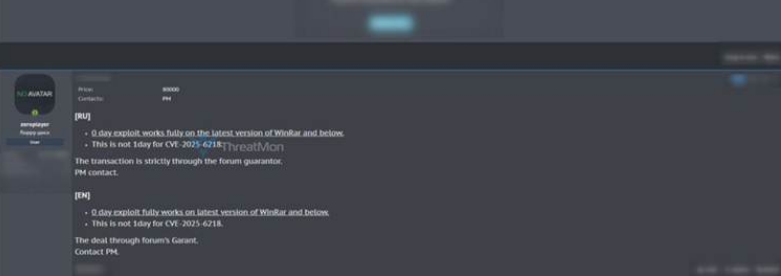
На одном из хакерских форумов появился анонс о продаже эксплойта к уязвимости нулевого дня в WinRAR. Назначенная цена, $80 тысяч, заметно превышает средний уровень на черном рынке и по карману только хорошо упакованным взломщикам.

Со слов продавца с ником zeroplayer, эксплойт позволяет удаленно выполнить сторонний код в системе и отличен от недавно пропатченной CVE-2025-6218. Он безотказно работает при любой версии WinRAR, даже июньской 7.12.

Взломы через RCE-уязвимости в популярном архиваторе обычно осуществляются с помощью специально созданного файла соответствующего формата. Эксплойт запускает сама жертва, открыв вредоносный файл, присланный по имейл или скачанный по указанной злоумышленниками ссылке.


По данным вендора, WinRAR используют более 500 млн человек по всему миру. При столь обширной пользовательской базе мультиплатформенная программа является привлекательной целью для авторов атак.

Если zeroplayer не лукавит и ранее неизвестной уязвимости подвержены все версии продукта, ее причина — какой-то фундаментальный дефект, а не ошибка, случайно привнесенная в процессе совершенствования.

ИБ-исследователи уже пытаются выяснить, в чем проблема, чтобы выработать меры противодействия эксплойту и донести информацию об угрозе до разработчиков WinRAR.

В этом году, кроме CVE-2025-6218, в WinRAR устранили еще одну RCE-уязвимость — возможность обхода Windows-защиты MotW с помощью симлинков.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru