


Firefox 148 даст пользователям выбор: с ИИ или без него

Firefox 148 даст пользователям выбор: с ИИ или без него

Firefox 148 даст пользователям выбор: с ИИ или без него

Mozilla решила принять позицию ряда пользователей и наконец дать им реальный выбор в вопросе ИИ. В Firefox 148, релиз которого запланирован на 24 февраля, в десктопной версии браузера появится отдельный раздел настроек, посвящённый управлению ИИ-функциями.

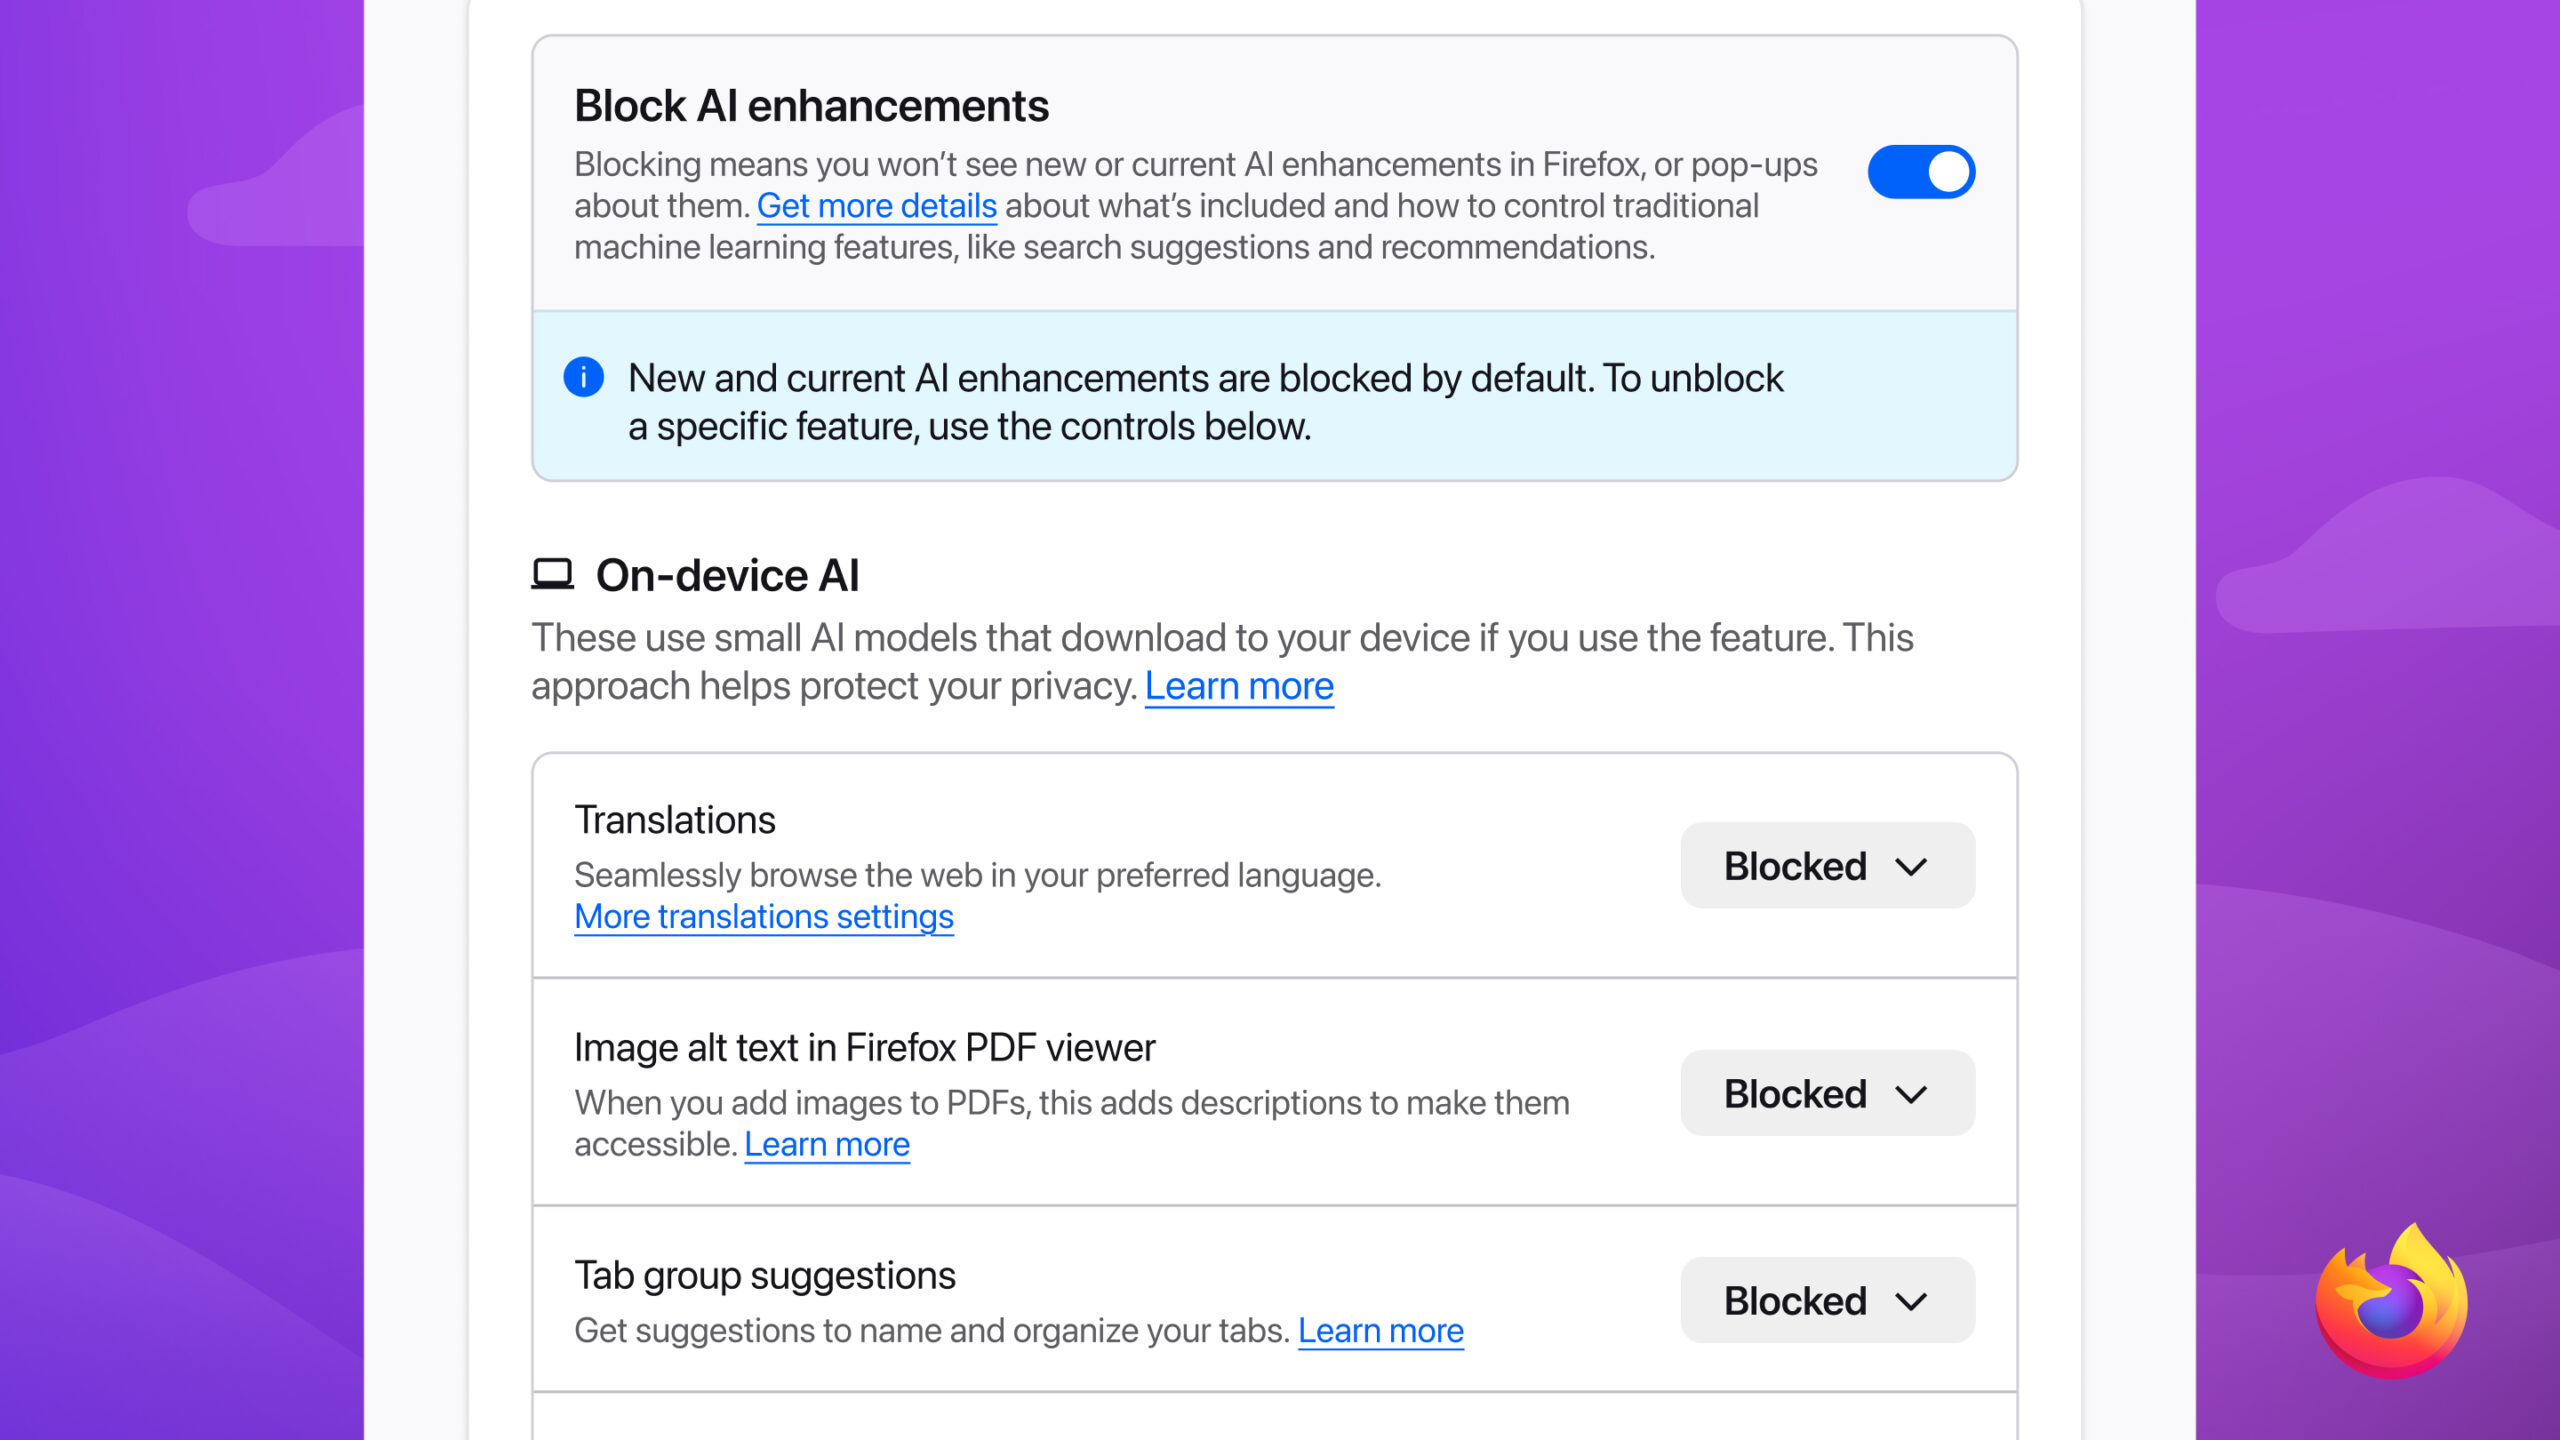
В этом разделе можно будет либо полностью отключить все ИИ-инструменты в браузере, либо настроить каждый из них по отдельности.

В Mozilla прямо признают, что отношение к ИИ у пользователей разное: кому-то такие функции нужны и полезны, а кто-то не хочет иметь с ними ничего общего. Новый набор настроек как раз и призван учесть оба подхода.

На старте пользователям Firefox 148 будут доступны индивидуальные переключатели для нескольких ИИ-функций. Среди них — переводы веб-страниц, генерация альтернативного текста для изображений в PDF-документах, ИИ-группировка вкладок с подсказками названий, предпросмотр ссылок с кратким пересказом содержимого, а также чат-боты в боковой панели.


Последние позволяют работать с популярными ИИ-сервисами вроде ChatGPT, Claude от Anthropic, Microsoft Copilot, Google Gemini и Le Chat Mistral.

Если возиться с отдельными переключателями не хочется, можно просто включить опцию Block AI enhancements. В этом случае Firefox полностью уберёт ИИ-подсказки, всплывающие элементы и любые новые ИИ-инструменты. Выбранные настройки сохраняются при обновлениях браузера и в любой момент могут быть изменены.

Тем, кто хочет попробовать новые возможности раньше релиза, Mozilla уже открыла доступ к ИИ-настройкам в Firefox Nightly и приглашает делиться отзывами через Mozilla Connect.

На фоне того, как Microsoft и Google всё активнее встраивают ИИ буквально повсюду, шаг Mozilla выглядит почти контркультурным — браузер не навязывает ИИ, а предлагает пользователю самому решить, нужен он ему или нет.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru