


Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Аналитики из Elastic Security Labs обнаружили, что для внедрения программ-стилеров в Windows злоумышленники стали использовать Shellter — инструмент пентеста, позволяющий обойти антивирусную защиту.

Специалисты по активному тестированию кибербезопасности (offensive security), в том числе эксперты Red Team, уже более 10 лет применяют эту утилиту для сокрытия шелл-кода в приложениях Windows (файлах PE) от антивирусов и EDR.

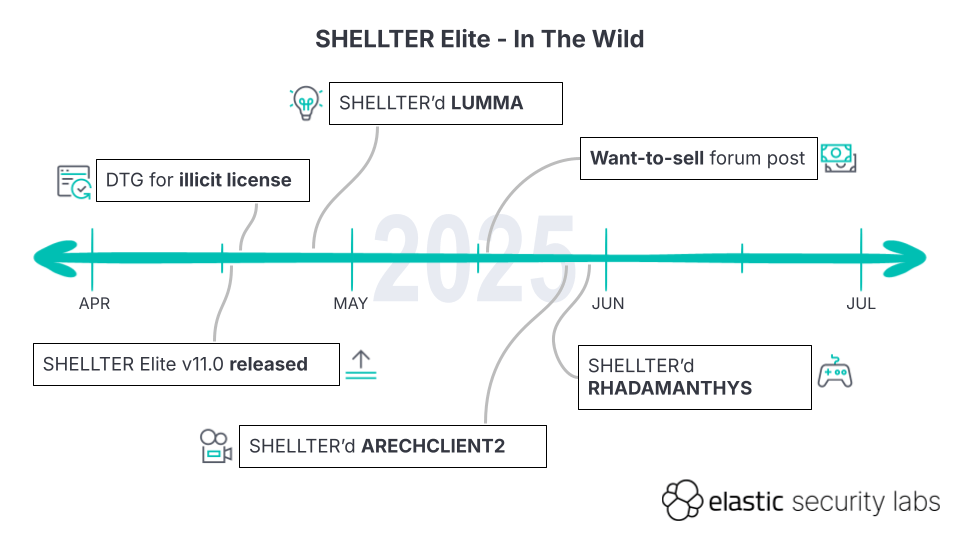
Первые факты злоупотребления Shellter были выявлены два месяца назад. Как оказалось, авторы текущих троянских атак для загрузки используют Shellter Elite версии 11.0, вышедшей 16 апреля.

За истекший срок было выявлено три кампании по раздаче инфостилеров с помощью этого инструмента:

  • Lumma, с загрузкой с файлового хостинга MediaFire;
  • Rhadamanthys, выдаваемый за читы и моды игр на YouTube (в описаниях роликов были вставлены ссылки, привязанные к MediaFire);
  • ArechClient2, также известный как SectopRAT.

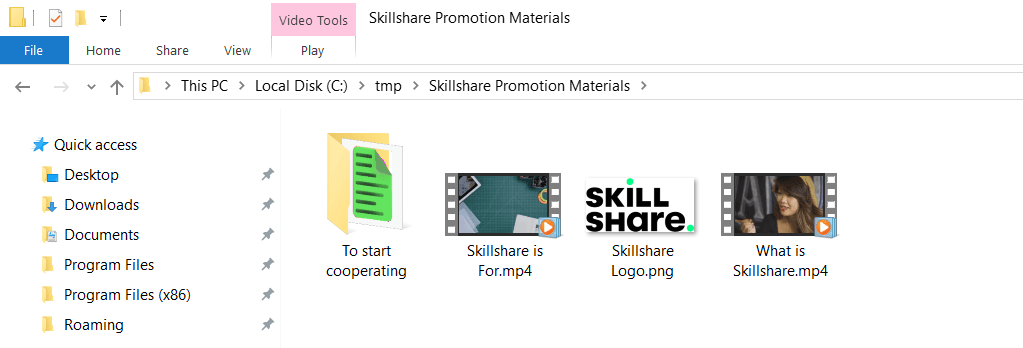
Последнего начали распространять в мае через имейл-рассылки, ориентированные на создателей контента для YouTube. Адресатам от имени Udemy, Skillshare, Pinnacle Studio, Duolingo предлагают спонсорскую помощь; к письмам прикреплен архив RAR, содержащий безобидную рекламу и защищенный Shellter исполняемый файл.


Проверки на VirusTotal во всех случаях показывают низкий уровень детектирования — из-за изменяющегося на лету полиморфного кода, шифрования полезной нагрузки (AES-128 в режиме CBC), сокрытия системных вызовов и адресов API и прочих уловок, затрудняющих статический сигнатурный анализ.

Для каждого пейлоада в загрузчик вшиваются три даты:

  • старт заражения;
  • самоуничтожение (по умолчанию через год после инфицирования);
  • срок действия лицензии (во всех семплах одинаковый, до 17 апреля 2026 года, т. е. злоумышленникам удалось раздобыть лишь одну копию Shellter Elite).

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru