


УБК МВД предупреждает о новой схеме криптоскама

УБК МВД предупреждает о новой схеме криптоскама

УБК МВД предупреждает о новой схеме криптоскама

Управление по организации борьбы с противоправным использованием инфокоммуникационных технологий МВД России (УБК МВД) предупреждает о новой мошеннической схеме, маскирующейся под обучение инвестициям в криптовалюту.

Как сообщается в официальном телеграм-канале УБК МВД «Вестник киберполиции России», за схемой стоят зарубежные кол-центры, специализирующиеся на телефонном мошенничестве.

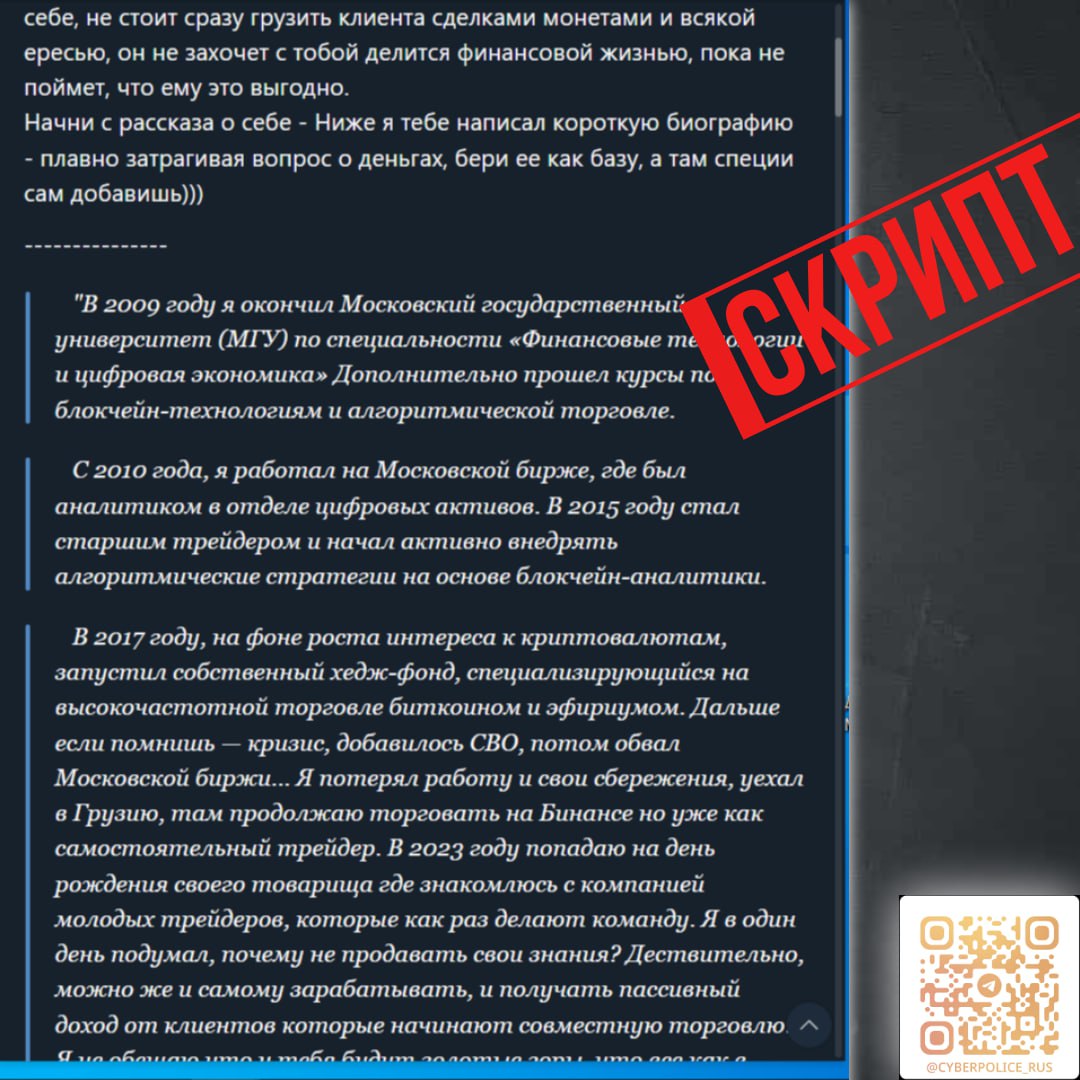
Контакт с жертвой происходит через мессенджеры. Злоумышленники представляются экспертами с дипломами престижных вузов, высоким статусом или опытом успешной торговли криптовалютой.

На первом этапе общения мошенники стараются оценить уровень финансовой грамотности собеседника и выстроить доверительные отношения. При этом подчёркивается, что никакой предоплаты не потребуется.

Затем начинается психологическое давление. Используется классическая тактика создания ощущения срочности, сочетающаяся с дружелюбным тоном и демонстрацией «общих интересов». Всё это направлено на то, чтобы усыпить бдительность жертвы и снизить критическое восприятие информации.

Далее жертве предлагают участие в схеме, якобы позволяющей получать пассивный доход с помощью ботов, «играющих» на колебаниях криптовалютного курса. Мошенники описывают процесс как нечто похожее на игру, чтобы снизить тревожность и упростить вовлечение.

Следующий шаг — регистрация на одной из известных криптобирж и внесение стартового капитала. После этого злоумышленники под предлогом «разгона депозита» убеждают жертву вносить всё новые суммы для получения быстрого дохода.

Финальная стадия — полный контроль над действиями пользователя в его аккаунте («ведение за руку»). Под видом участия в выгодной сделке средства жертвы переводятся на криптокошельки, подконтрольные мошенникам.

Криптовалютные аферы — глобальная проблема. Злоумышленники всё чаще используют дипфейки с изображением известных личностей. Так, в ноябре 2024 года были зафиксированы случаи использования поддельных видео с Илоном Маском, Дональдом Трампом, Криштиану Роналду и Ким Кардашьян для продвижения мошеннических криптоплатформ.

А в начале июня была отмечена волна криптоскама на сайтах знакомств. Аферисты, выдавая себя за девушек, втягивали пользователей в сомнительные криптовалютные операции.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru