


Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Расследование, запущенное в HarfangLab по результатам анализа эксплойта нулевого дня, обнаруженного в LNK-файлах, показало, что он используется в рамках новой шпионской кампании XDSpy на территории Белоруссии и России.

Промышляющая шпионажем кибергруппа XDSpy интересуется секретами стран Восточной Европы с 2011 года. В минувшем марте злоумышленники возобновили атаки на госструктуры и частные компании.

Эксплойт к уязвимости в Windows, которую Microsoft отказалась патчить из-за ничтожного, по ее мнению, риска, применяется для доставки загрузчика, которого в HarfangLab нарекли ETDownloader.

Конечной целью подобных атак, по всей видимости, является развертывание стилера XDigo. В ходе исследования французские эксперты обнаружили ряд новых образцов написанного на Go трояна.

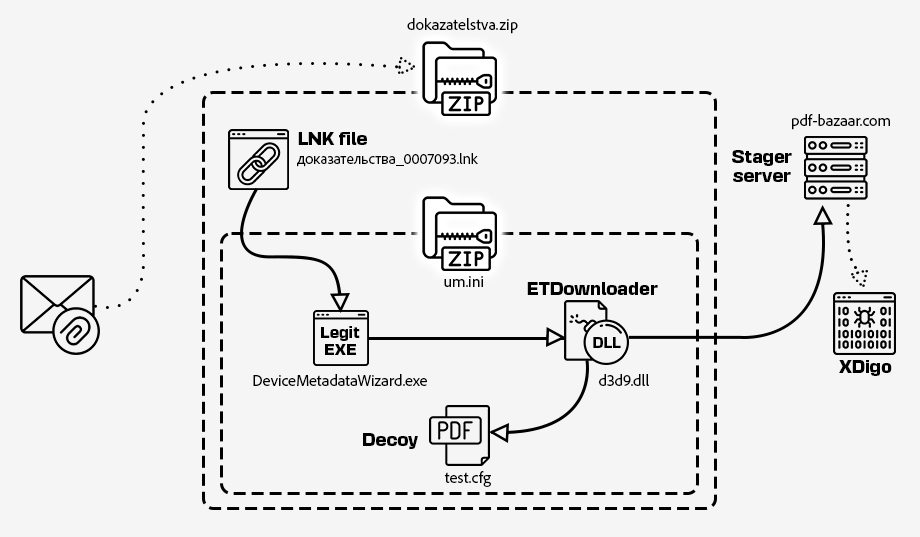
Девять подвергнутых анализу эксплойт-файлов LNK с именами «доказательство», «проект» и т. п., распространяются через так же названные, но на латинице, архивы, содержащие помимо LNK еще один ZIP.

При распаковке последнего высвобождаются переименованный легитимный экзешник с подписью Microsoft, маскировочный PDF и вредоносная DLL (ETDownloader) , загружаемая по методу sideloading.


Целевой стилер XDigo умеет воровать данные из браузеров (почти 30 имен) и клиентов имейл (Mozilla Thunderbird, Microsoft Outlook), отыскивать нужные файлы, извлекать содержимое из буфера обмена, делать скриншоты, а также выполнять команды на запуск бинарников, загруженных со стороннего сервера.

Выявленные мишени текущих атак XDSpy — минская компания с господдержкой, российские ретейлеры, финансисты, страховщики, почтовые госсервисы. Шпионы даже заточили самозащиту своих инструментов под цели в этих регионах: зловреды неизменно пытаются обойти PT Sandbox, сетевую песочницу в исполнении Positive Technologies.

Подпишитесь на новости

Минцифры готовит поддержку российских ИИ-проектов на 10 млрд рублей в год

Российским разработчикам ИИ готовят финансовую подпитку: Минцифры обсуждает пакет господдержки объёмом до 10 млрд рублей ежегодно. Деньги могут помочь с разработкой нейросетей, запуском пилотов и оплатой вычислений. Но бежать за субсидиями пока рано, условия ещё прорабатываются.

По данным «Коммерсанта», 8 млрд рублей предполагается направлять на разработку и внедрение технологий, ещё 2 млрд — на компенсацию затрат на вычислительные мощности.

Один из механизмов — субсидированные кредиты через уполномоченные банки. Российские компании смогут потратить заёмные средства на инфраструктуру, сбор и разметку датасетов, а также дообучение нейросетей.

Другой инструмент — гранты на пилотное тестирование решений, ранее не имевших аналогов. Их планируют применять в приоритетных отраслях экономики, социальной сфере и госуправлении. Грант может покрывать до 80% стоимости проекта, а оператором отбора может стать РФРИТ.

Минцифры и аппарат вице-премьера Дмитрия Григоренко подтвердили обсуждение инициативы. Конкретные параметры и сроки запуска программ пока не определены.

Для небольших стартапов такая помощь может стать шансом довести продукт до пилота, считает руководитель ИИ-проектов Т1 Сергей Голицын. Однако участники рынка ждут прозрачных критериев отбора и понятной отчётности. Иначе между бюджетом и разработчиками рискуют появиться посредники, а независимым командам будет сложнее конкурировать с корпорациями.

Размер поддержки звучит внушительно. Теперь вопрос в правилах: кто сможет получить деньги и сколько сил придётся потратить на заявку вместо самой разработки.

RSS: Новости на портале Anti-Malware.ru