

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Расследование, запущенное в HarfangLab по результатам анализа эксплойта нулевого дня, обнаруженного в LNK-файлах, показало, что он используется в рамках новой шпионской кампании XDSpy на территории Белоруссии и России.

Промышляющая шпионажем кибергруппа XDSpy интересуется секретами стран Восточной Европы с 2011 года. В минувшем марте злоумышленники возобновили атаки на госструктуры и частные компании.

Эксплойт к уязвимости в Windows, которую Microsoft отказалась патчить из-за ничтожного, по ее мнению, риска, применяется для доставки загрузчика, которого в HarfangLab нарекли ETDownloader.

Конечной целью подобных атак, по всей видимости, является развертывание стилера XDigo. В ходе исследования французские эксперты обнаружили ряд новых образцов написанного на Go трояна.

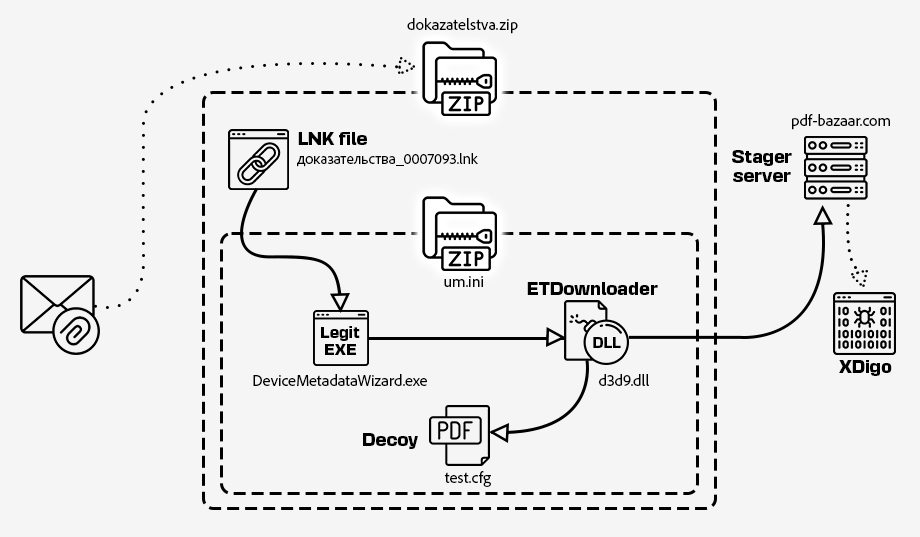
Девять подвергнутых анализу эксплойт-файлов LNK с именами «доказательство», «проект» и т. п., распространяются через так же названные, но на латинице, архивы, содержащие помимо LNK еще один ZIP.

При распаковке последнего высвобождаются переименованный легитимный экзешник с подписью Microsoft, маскировочный PDF и вредоносная DLL (ETDownloader) , загружаемая по методу sideloading.


Целевой стилер XDigo умеет воровать данные из браузеров (почти 30 имен) и клиентов имейл (Mozilla Thunderbird, Microsoft Outlook), отыскивать нужные файлы, извлекать содержимое из буфера обмена, делать скриншоты, а также выполнять команды на запуск бинарников, загруженных со стороннего сервера.

Выявленные мишени текущих атак XDSpy — минская компания с господдержкой, российские ретейлеры, финансисты, страховщики, почтовые госсервисы. Шпионы даже заточили самозащиту своих инструментов под цели в этих регионах: зловреды неизменно пытаются обойти PT Sandbox, сетевую песочницу в исполнении Positive Technologies.

Подпишитесь на новости

Мобильный трафик в России упал на 6%, проводной вырос на 55%

Мобильный интернет в России сдает позиции, а проводной — набирает обороты. Во II квартале 2026 года трафик в сотовых сетях сократился на 6% год к году, до 12,1 млрд ГБ. Пользователи при этом не разлюбили интернет, эксперты связывают падение с ограничениями доступа.

Как подсчитали «Ведомости» на основе статистики Минцифры, снижение продолжается второй квартал подряд. В январе — марте мобильный трафик упал на 7,8%. Во II квартале спад зафиксировали в 74% регионов.

Сильнее всего просела Ивановская область — на 31,3%. Следом идут Волгоградская область с падением на 28,1%, Адыгея — на 26,6% и Тульская область — на 24,8%. Впрочем, картина неоднородная: в Калининградской области потребление выросло на 12,2%, в Туве — на 11,1%.

На этом фоне фиксированный интернет показал совсем другую динамику: трафик вырос на 55%, до 58,6 млрд ГБ. Объем исходящих соединений абонентов мобильной связи увеличился на 27%.

Директор по продуктам Vigo Антон Прокопенко называет одной из существенных причин спада ограничения мобильного интернета с доступом только к ресурсам из «белого списка».

Аналитик Алексей Бойко отмечает: пользователи откладывают онлайн-задачи или переключаются на Wi-Fi. Рост обычных звонков он также связывает с ограничениями голосовых услуг в мессенджерах.

Досталось и дачному интернету. По словам аналитика IkS-Consulting Максима Савватина, проводные провайдеры получили заметный прирост подключений за городом. Когда мобильная связь перестает нормально справляться, приходится тянуть кабель.

Глава TelecomDaily Денис Кусков оценивает возможный рост мобильного трафика без блокировок в 15-17%. Но предпосылок к сокращению ограничений он пока не видит.

RSS: Новости на портале Anti-Malware.ru