


Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Расследование, запущенное в HarfangLab по результатам анализа эксплойта нулевого дня, обнаруженного в LNK-файлах, показало, что он используется в рамках новой шпионской кампании XDSpy на территории Белоруссии и России.

Промышляющая шпионажем кибергруппа XDSpy интересуется секретами стран Восточной Европы с 2011 года. В минувшем марте злоумышленники возобновили атаки на госструктуры и частные компании.

Эксплойт к уязвимости в Windows, которую Microsoft отказалась патчить из-за ничтожного, по ее мнению, риска, применяется для доставки загрузчика, которого в HarfangLab нарекли ETDownloader.

Конечной целью подобных атак, по всей видимости, является развертывание стилера XDigo. В ходе исследования французские эксперты обнаружили ряд новых образцов написанного на Go трояна.

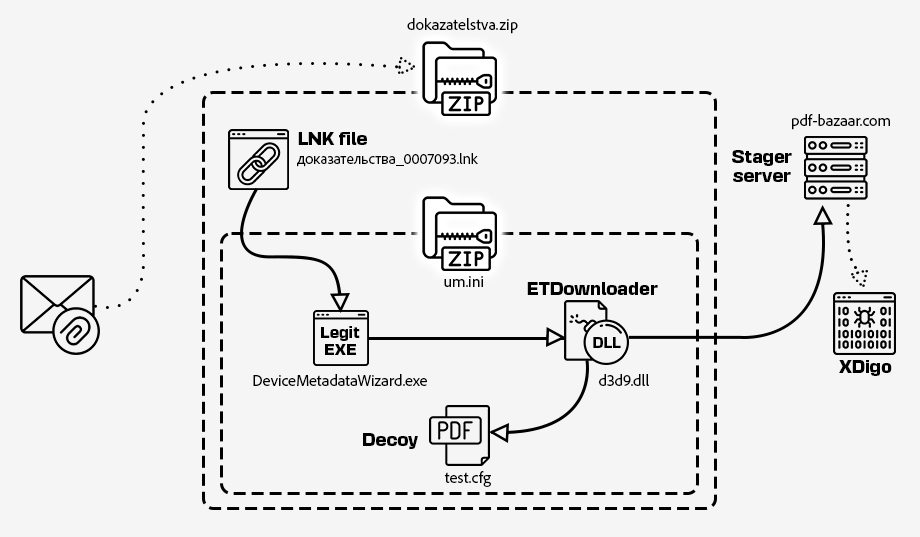
Девять подвергнутых анализу эксплойт-файлов LNK с именами «доказательство», «проект» и т. п., распространяются через так же названные, но на латинице, архивы, содержащие помимо LNK еще один ZIP.

При распаковке последнего высвобождаются переименованный легитимный экзешник с подписью Microsoft, маскировочный PDF и вредоносная DLL (ETDownloader) , загружаемая по методу sideloading.


Целевой стилер XDigo умеет воровать данные из браузеров (почти 30 имен) и клиентов имейл (Mozilla Thunderbird, Microsoft Outlook), отыскивать нужные файлы, извлекать содержимое из буфера обмена, делать скриншоты, а также выполнять команды на запуск бинарников, загруженных со стороннего сервера.

Выявленные мишени текущих атак XDSpy — минская компания с господдержкой, российские ретейлеры, финансисты, страховщики, почтовые госсервисы. Шпионы даже заточили самозащиту своих инструментов под цели в этих регионах: зловреды неизменно пытаются обойти PT Sandbox, сетевую песочницу в исполнении Positive Technologies.

Подпишитесь на новости

GTA V запустили в браузере без облака, сайт вскоре перестал работать

Лос-Сантос ненадолго переехал во вкладку браузера. Энтузиасты представили неофициальный порт GTA V, который выполняет игру на устройстве пользователя через WebAssembly. Облачный стриминг не нужен, за физику и графику отвечает собственное железо.

Автор технического разбора проекта сообщил, что изучил файлы сборки и проверил ее запуск.

По его данным, внутри работает оригинальный движок RAGE, скомпилированный под wasm64. Основой, предположительно, стали утекшие исходники Rockstar: в сборке сохранились отладочные сведения и пути к файлам разработчиков.


Чтобы графика заработала в браузере, авторы создали прослойку между DirectX 11 и WebGPU. Игровые данные загружались по HTTP, управление и сохранения обслуживал JavaScript, а звук — AudioWorklet. В порт перенесли физику Euphoria и интерфейсы Scaleform, но убрали видеоролики Bink.


Проект предлагал сюжетный режим и свободную песочницу: прогулки по городу, машины и перестрелки. При этом браузерная версия не превращала GTA V в легкую мини-игру — заявленные требования к оперативной памяти составляли от 3 до 16 ГБ.


Однако праздник оказался коротким. Вскоре сайт проекта перестал работать: сначала игру сменило сообщение «Thanks for playing», затем появился редирект на изображение для взрослых.

RSS: Новости на портале Anti-Malware.ru