


Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

Nytheon AI: даркнет-сервис на базе клонов опенсорсных ИИ-моделей без границ

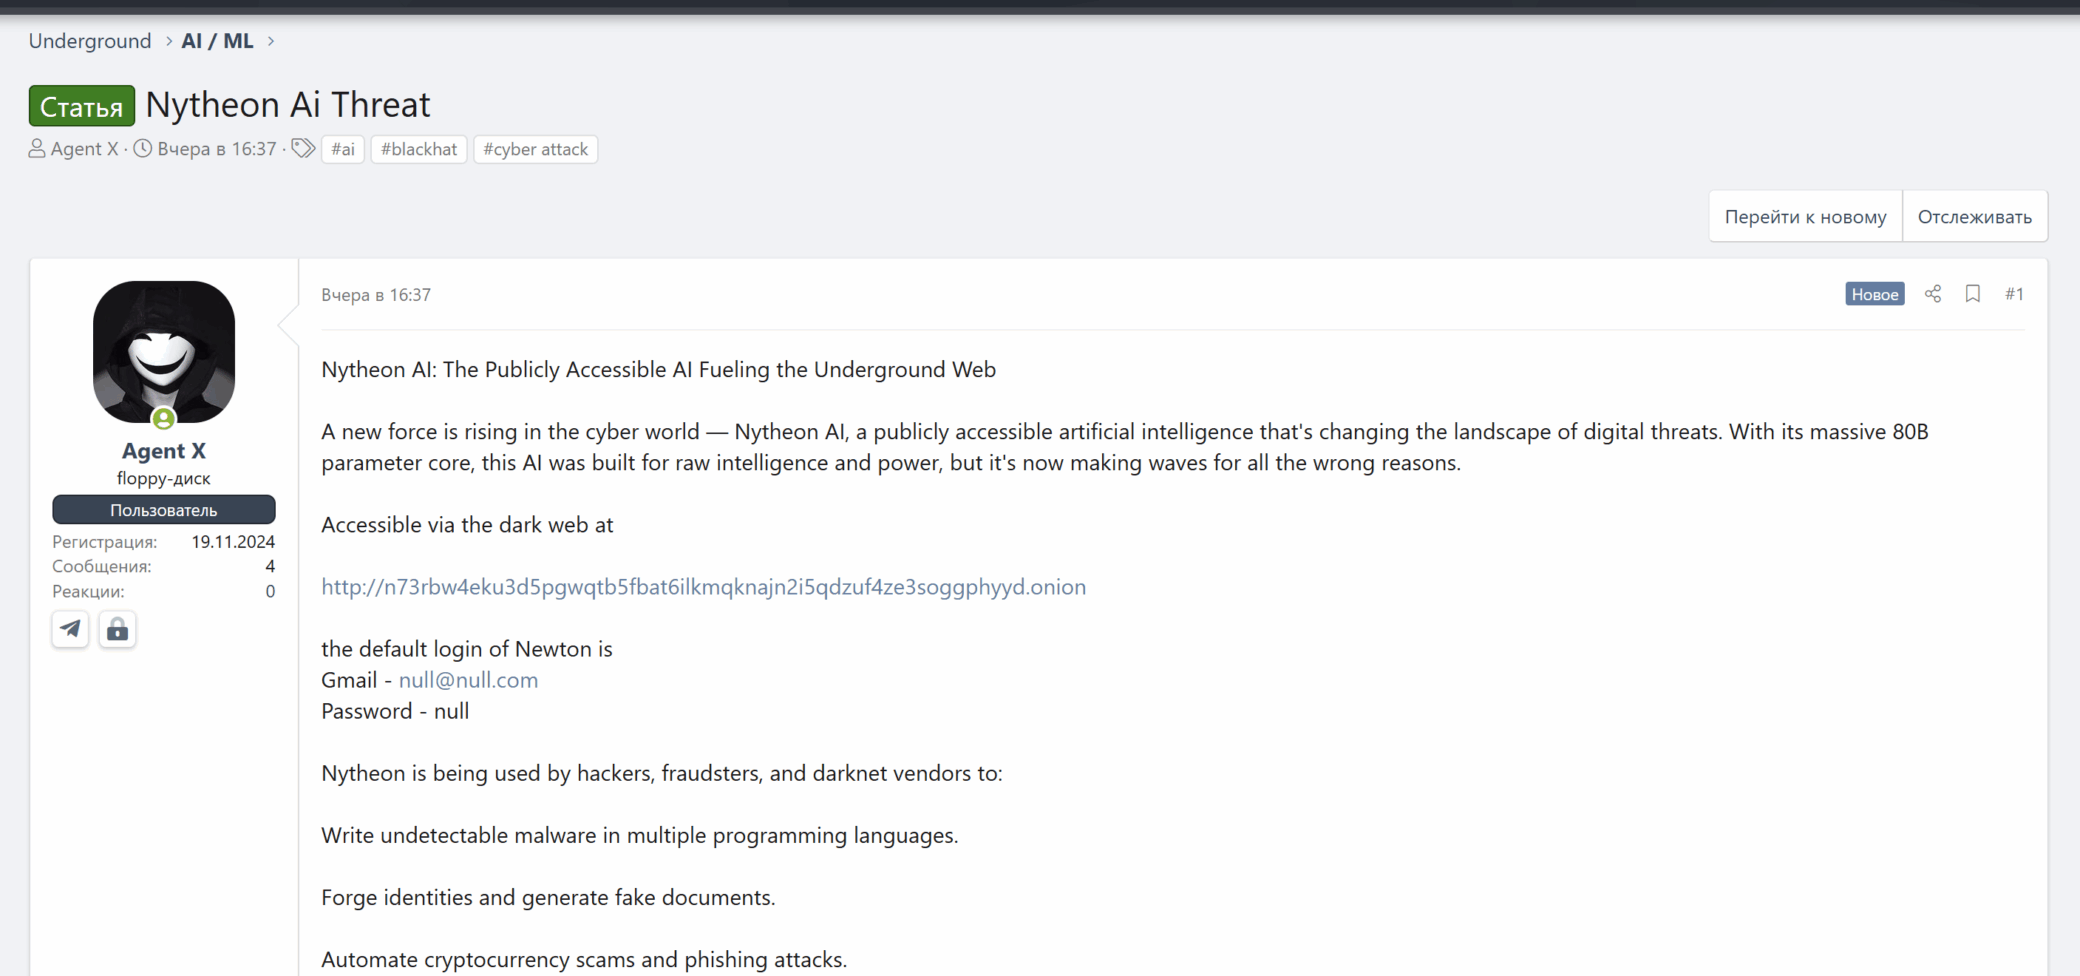
В сети Tor объявился ИИ-сервис, предоставляющий доступ к большим языковым моделям (БЯМ, LLM) вроде Llama и Gemma со снятыми этическими ограничениями. В настоящее время Nytheon AI активно продвигается в Telegram.

Собранные в одном месте различные LLM с готовым джейлбрейком защитных фильтров составляют еще большую угрозу, чем единичные творения вирусописателей, такие как зловредные аналоги ChayGPT.

Платформа Nytheon AI работает как SaaS; фронтенд построен на основе SvelteKit (фреймворк для создания веб-приложений), бэкенд-приложение — на основе Ollama HTTP API и, предположительно, микросервисах FastAPI.

В набор инструментов входят клоны opensource-проектов:

  • Nytheon Coder — скоростной генератор кодов на основе Llama 3.2;
  • Nytheon Coder R1 — генератор кодов на базе Qwen2, оптимизированный для быстродействующих сценариев и эксплойтов;
  • Nytheon GMA — созданная на основе Gemma 3 модель, заточенная под реферирование и перевод документов на разных языках;
  • Nytheon Vision — преобразователь изображений в текст Llama 3.2-Vision, приспособленный для создания фейковых документов, скриншотов, фишинговых страниц;
  • Nytheon R1 — форк RekaFlash с возможностями построения логических и формальных математических рассуждений.

Все эти модели разбиты на подгруппы и доступны из единого интерфейса, схожего с теми, что предоставляют Anthropic Claude, DeepSeek, Google Gemini, Microsoft Copilot, ChatGPT и другие популярные чат-боты на основе LLM. Защита и ограничения по контенту снимаются с помощью универсальной системной подсказки (стимула), содержащей 1000 токенов.

В комплект также включена Nytheon AI — модель управления на базе Llama 3.8B-Instruct, обеспечивающая политкорректный вывод в тех случаях, когда оператору нужно создать иллюзию легитимности.

Подписчикам также предоставляется возможность регистрировать и использовать внешние сервисы, совместимые с OpenAPI.

Еще одной особенностью Nytheon AI является конвейер поглощения данных с комбинированным вводом. Юзер может перетащить в запрос PDF или скриншот, использовать преобразование речи в текст (с помощью Azure AI API) или чисто текстовый ввод — все это конвертируется в токены и передается нецензурированным LLM.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru