


Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

Android-троян Crocodilus вышел за пределы Европы и стал глобальной угрозой

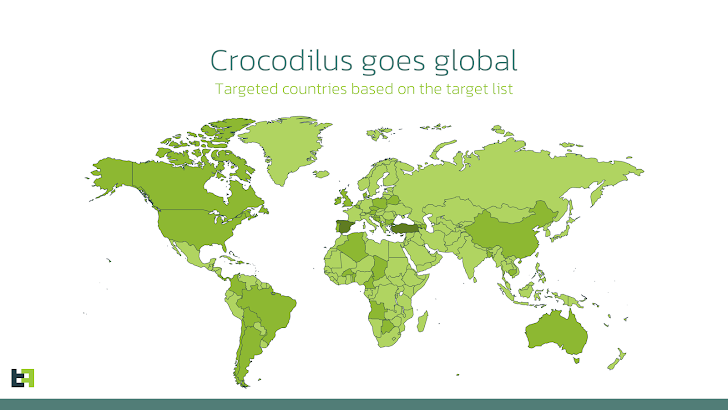
Эксперты по кибербезопасности бьют тревогу: банковский Android-троян Crocodilus, впервые замеченный этой весной, начал активно распространяться за пределами Турции и Испании. Теперь атаки зафиксированы в Польше, Аргентине, Бразилии, Индии, Индонезии и даже США.

Изначально Crocodilus маскировался под популярные приложения, вроде Google Chrome, и запускал поверх настоящих банковских приложений свои окна, с помощью которых похищал логины и пароли.

Он также охотился за сид-фразами от криптокошельков через специальные возможности ОС — такие фразы позволяют злоумышленникам полностью завладеть криптовалютой жертвы.

Как отмечается в свежем отчёте компании ThreatFabric, сейчас Crocodilus стал гораздо изощрённее. Во-первых, у него появились новые методы сокрытия, затрудняющие анализ.


Во-вторых, он умеет добавлять контакт в список жертвы — достаточно команды «TRU9MMRHBCRO». По мнению ThreatFabric, цель — обойти новые механизмы защиты Android, которые предупреждают о возможном мошенничестве при запуске банковских приложений в режиме демонстрации экрана.

Добавив номер с именем вроде «Поддержка банка», злоумышленник может позвонить жертве и не вызвать подозрений. Особенно активно троян распространяется через фейковые объявления в Facebook (признан экстремистским и запрещён в России, как и корпорация Meta).

Например, в Польше пользователям предлагали «бонусные баллы» от имени банков и маркетплейсов — но по ссылке скрывалась вредоносная программа. В Турции и Испании вредонос выдавал себя за обновление браузера или онлайн-казино.

ThreatFabric предупреждает: Crocodilus уже не локальная угроза. Он становится глобальной проблемой, и судя по темпам распространения, расслабляться рано.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru