


У Роскомнадзора упал Портал персональных данных

У Роскомнадзора упал Портал персональных данных

У Роскомнадзора упал Портал персональных данных

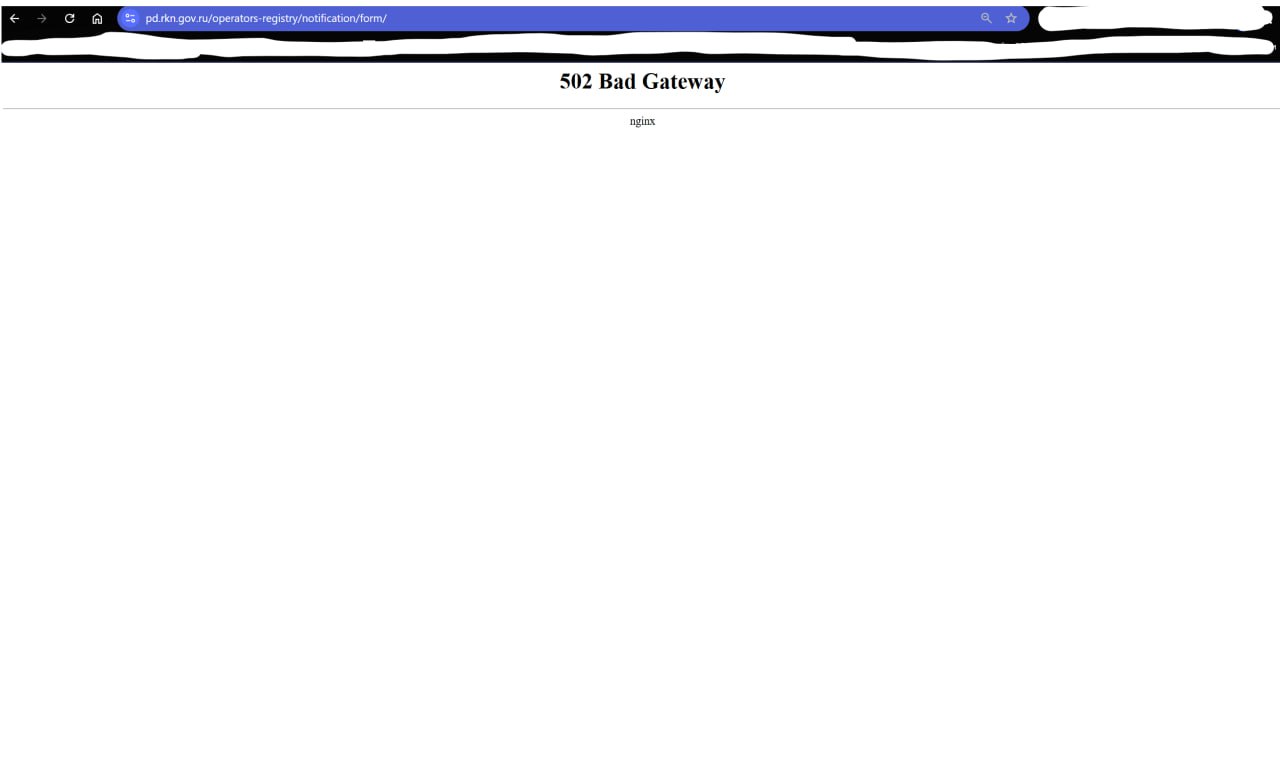
Портал персональных данных, через который компании должны подавать уведомления об обработке персональных данных, периодически перестаёт работать из-за перегрузки. Судя по комментариям, перебои с доступом к форме продолжаются уже несколько дней — первые жалобы начали поступать ещё 26 мая.

С 30 мая вступают в силу новые меры, усиливающие ответственность за нарушение порядка обработки персональных данных. Операторы — а к ним относятся практически все российские компании, работающие с данными клиентов, заказчиков или сотрудников — обязаны направить уведомления в Роскомнадзор.

За несвоевременное выполнение требования предусмотрены штрафы: до 50 тыс. рублей для физических лиц и до 500 тыс. рублей для юридических.

Однако за день до крайнего срока отправить уведомление оказалось проблематично. 28 мая сайт с формой для подачи уведомлений начал выдавать ошибки и перестал загружаться.

Сервис Downdetector.su также зафиксировал неполадки в работе сайта Роскомнадзора. Пик обращений пользователей пришёлся на 14:00, при этом заметный рост жалоб начался с 16:00 по московскому времени. Основные проблемы связаны с невозможностью загрузить форму уведомления. Большинство сообщений поступает из Центральной России.

После подписания законов №420-ФЗ и №421-ФЗ руководство Роскомнадзора неоднократно призывало компании подать уведомления заранее. Однако, как показала практика, многие организации начали решать этот вопрос в последний момент. В результате — перегрузка и отказ серверов.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru