


У Роскомнадзора упал Портал персональных данных

У Роскомнадзора упал Портал персональных данных

У Роскомнадзора упал Портал персональных данных

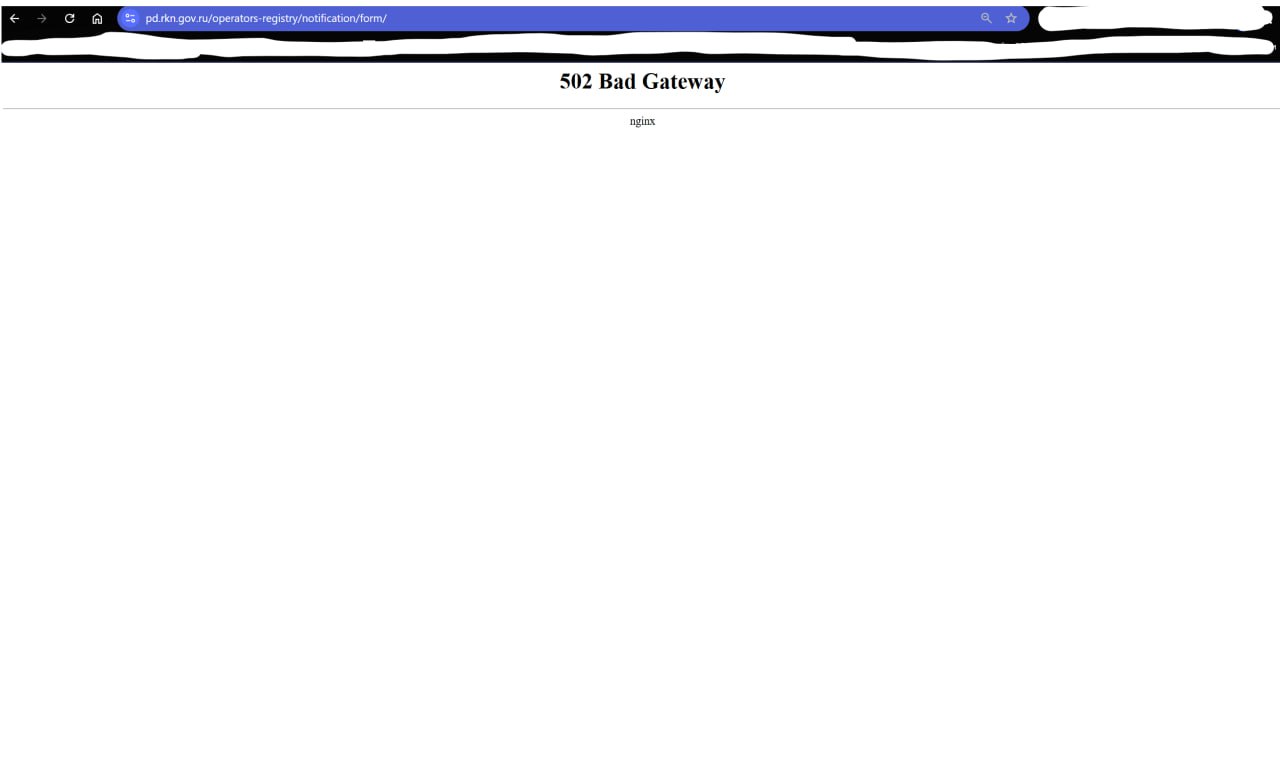
Портал персональных данных, через который компании должны подавать уведомления об обработке персональных данных, периодически перестаёт работать из-за перегрузки. Судя по комментариям, перебои с доступом к форме продолжаются уже несколько дней — первые жалобы начали поступать ещё 26 мая.

С 30 мая вступают в силу новые меры, усиливающие ответственность за нарушение порядка обработки персональных данных. Операторы — а к ним относятся практически все российские компании, работающие с данными клиентов, заказчиков или сотрудников — обязаны направить уведомления в Роскомнадзор.

За несвоевременное выполнение требования предусмотрены штрафы: до 50 тыс. рублей для физических лиц и до 500 тыс. рублей для юридических.

Однако за день до крайнего срока отправить уведомление оказалось проблематично. 28 мая сайт с формой для подачи уведомлений начал выдавать ошибки и перестал загружаться.

Сервис Downdetector.su также зафиксировал неполадки в работе сайта Роскомнадзора. Пик обращений пользователей пришёлся на 14:00, при этом заметный рост жалоб начался с 16:00 по московскому времени. Основные проблемы связаны с невозможностью загрузить форму уведомления. Большинство сообщений поступает из Центральной России.

После подписания законов №420-ФЗ и №421-ФЗ руководство Роскомнадзора неоднократно призывало компании подать уведомления заранее. Однако, как показала практика, многие организации начали решать этот вопрос в последний момент. В результате — перегрузка и отказ серверов.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru