


С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

С клона сайта Bitdefender раздается Venom RAT в связке с инфостилером

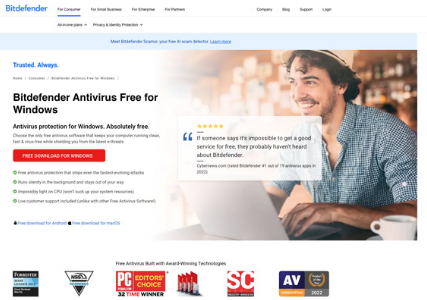
Команда DomainTools Intelligence обнаружила копию сайта Bitdefender, отдающую Venom RAT под видом Windows-версии антивируса. Как оказалось, вместе с трояном удаленного доступа на машины жертв загружаются инструмент постэксплуатации и стилер.

Вредоносная фальшивка bitdefender-download[.]com, по словам аналитиков, очень убедительна и мало чем отличается от оригинала.


Клик по вставленной кнопке инициирует загрузку файла BitDefender.zip по URL Bitbucket (аккаунт уже заблокирован) с перенаправлением на хранилище Amazon S3.

В архиве спрятан StoreInstaller.exe (уровень детектирования на VirusTotal — 51/71 по состоянию на 28 мая) с конфигурацией Venom RAT (форк опенсорсного Quasar RAT) и кодами, ассоциируемыми с другими проектами с открытым исходным кодом — фреймворком SilentTrinity и стилером StormKitty.

«Эти инструменты действуют согласованно, — отметили исследователи. — Venom RAT прокрадывается внутрь, StormKitty ворует пароли и данные криптокошельков, а SilentTrinity обеспечивает скрытность и позволяет атакующим сохранить контроль».

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru