



Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar RAT, чей исходный код доступен для модификаций, начал использовать стороннюю загрузку DLL в новых кибератаках. С помощью этой техники вредонос незаметно крадёт данные с Windows-хостов.

Quasar RAT, также известный под именами CinaRAT и Yggdrasil, написан на C# и основан на инструменте для удалённого администрирования компьютеров на Windows.

Попав в систему, зловред может собирать системную информацию, список запущенных программ, файлы, нажатия клавиш, а также снимать скриншоты и выполнять шелл-команды.

«Техника, которую перенял Quasar RAT, использует уровень доверия системы Windows, к определённым типам файлов», — пишут в отчёте специалисты Uptycs.

В целом сторонняя загрузка DLL (DLL side-loading) является популярным методом, который многие подготовленные киберпреступники используют для выполнения пейлоадов и установки скомпрометированной библиотеки, чьё имя совпадает с известным легитимным файлом.

«Злоумышленники задействуют стороннюю загрузку DLL с целью замаскировать свои вредоносные действия», — говорится в заметках MITRE.


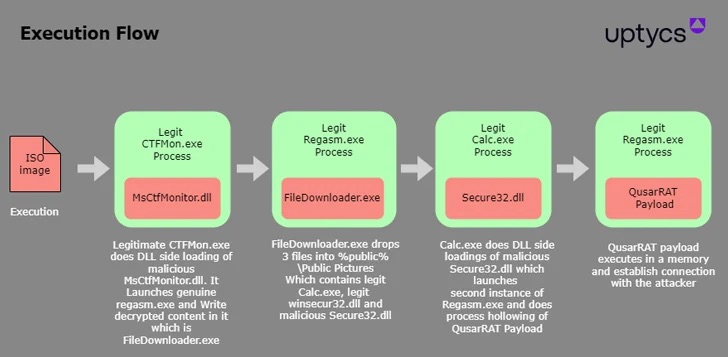
Цепочка атаки Quasar RAT начинается с ISO-образа, содержащего три файла:

  • легитимный бинарник ctfmon.exe, переименованный в eBill-997358806.exe,
  • библиотека MsCtfMonitor.dll, переименованная в monitor.ini,
  • и вредоносная библиотека MsCtfMonitor.dll.

«При запуске бинарника MsCtfMonitor.dll сразу инициируется загрузка MsCtfMonitor.dll с помощью техники DLL side-loading», — объясняют специалисты.

Спрятанный вредоносный код внедряется в Regasm.exe, официальное средство регистрации сборок Windows. На следующем этапе загружается файл calc.exe, который «дёргает» вредоносную Secure32.dll.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru