


Google: взломать RSA-2048 можно за неделю с помощью 1 млн кубитов

Google: взломать RSA-2048 можно за неделю с помощью 1 млн кубитов

Google: взломать RSA-2048 можно за неделю с помощью 1 млн кубитов

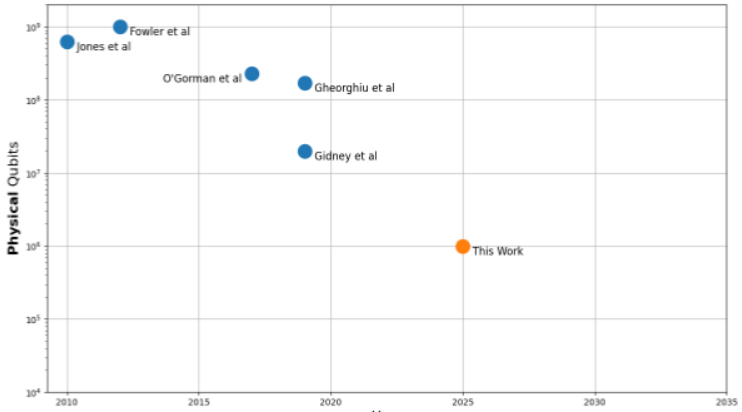
Новое исследование, проведенное командой Google Quantum AI, показало, что квантовому компьютеру на 1 млн шумных кубитах потребуется 1 неделя для взлома 2048-битного ключа RSA. Это в 20 раз меньше ресурсов, чем предполагалось ранее.

Переоценка произведена с учетом успехов в оптимизации алгоритмов прогнозирования возведения в степень больших чисел по модулю, а также в области коррекции ошибок.

Со времени публикации алгоритма Шора, созданного для решения задач факторизации, оценку квантовых ресурсов, необходимых для взлома RSA-шифрования, проводили неоднократно, и значение каждый раз снижалось.

Так, в 2012 году было спрогнозировано, что RSA-2048 можно победить с помощью 1 млрд физических кубитов, в 2019-м этот порог был определен как 20 млн кубит.


Тем не менее это все чисто теоретические выкладки, современные квантовые компьютеры пока не в состоянии обеспечить нужную производительность и приемлемый уровень ошибок (0,1%).

Ни один из экспериментальных образцов не дотягивает до 1000 кубитов (в России предел пока 50 кубитов), хотя Microsoft недавно представила прототип 8-кубитного процессора на сверхпроводниках с возможностью масштабирования до 1 млн кубит на чипе.

Ключ RSA длиной 2048 бит пока считается безопасным, но, по прогнозам, с 2030 года этого будет уже недостаточно. К этому времени американский Институт стандартов и технологий (NIST) намерен признать все подверженные квантовому взлому криптоалгоритмы устаревшими, а после 2035 года запретить их использование.

В качестве альтернативы разработчикам, вендорам, провайдерам рекомендуется уже сейчас озаботиться переходом на квантово-устойчивое шифрование. Над соответствующими стандартами трудится NIST, и поддержку постквантовых алгоритмов уже предлагают Google, Microsoft, Apple.

По самым оптимистичным прогнозам, квантовые компьютеры, способные за считаные часы взломать любую криптосхему с открытым ключом, должны появиться через десять лет. К этому времени энтузиасты успеют еще больше усовершенствовать алгоритм Шора; так, два года назад китайские ученые создали аналог, пригодный для взлома RSA-2048 на 372 кубитах.

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru