


Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

На следующий день после анонса ФБР о ликвидации инфраструктуры Lumma Stealer исследователь Ракеш Кришнан (Rakesh Krishnan), известный также под ником The Raven File, обнаружил признаки возобновления активности грозного трояна.

Две недели назад Microsoft и ФБР перехватили контроль над 2300+ доменами, связанными с Lumma Stealer, он же LummaС2. В рамках международной операции правоохранительным органам удалось отключить серверы Windows-зловреда в других странах, однако победа оказалась временной.

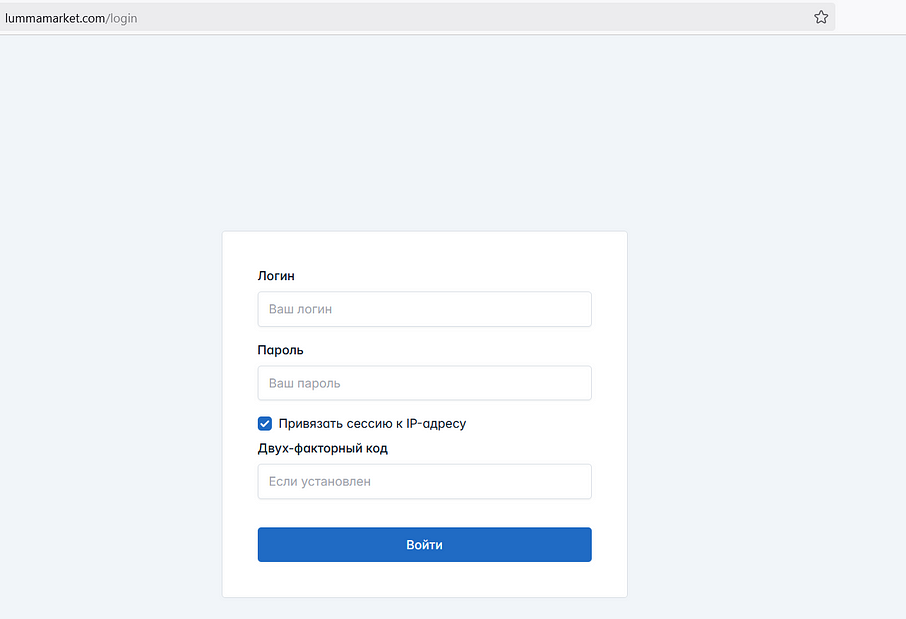
Через несколько часов после публикации объявления ФБР и Минюстя США об успехе Кришнан обнаружил, что один из русскоязычных сайтов Lumma, с которого можно было получить доступ к его админ-панели, все еще активен.


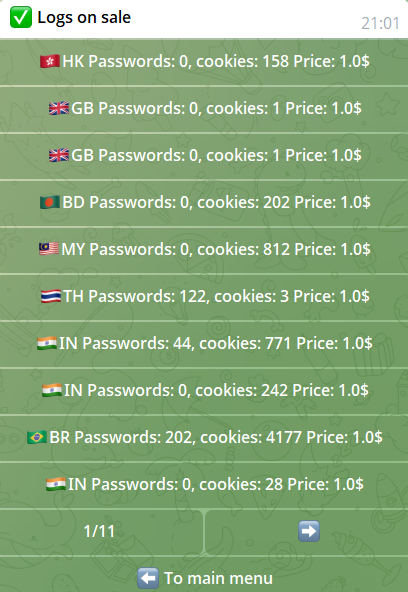
Как оказалось, пользователи трояна продолжают выставлять добычу на продажу в Telegram. По состоянию на 22 мая свежие загрузки содержали пароли и куки 95 жертв из 41 страны — в основном из США, Бразилии, Индии и Колумбии.


На одном из теневых форумов было опубликовано заявление по поводу карательной акции правоохраны. Владельцы инфостилера подтвердили потерю почти 2,5 тыс. доменов, но опровергли конфискацию сервера, на котором хостился основной сайт Lumma.

По их словам, он находится в стране, недосягаемой для ФБР, хотя и был взломан через эксплойт iDRAC (встроенный в серверы Dell контроллер для удаленного админ-доступа) 16 мая. В итоге непрошеным гостям удалось отформатировать все диски, в том числе с бэкапом.

Функциональность сервера была быстро восстановлена, а iDRAC отсоединен от системной платы. Однако высокопоставленные взломщики успели заполучить IP-адреса клиентов Lumma-сервиса: не найдя списка на сервере, они создали на одном из размещенных на нем сайтов фишинговую страницу входа, через которую вдобавок запросили доступ к веб-камере.

Кришнан также обнаружил ряд новых доменов Lumma Stealer, зарегистрированных сразу после разгромной акции, в том числе mikhail-lermontov [.]com, fedor-dostoevskiy[.]com и yuriy-andropov[.]com.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru