


В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

Эксперты Positive Technologies выявили 23 уязвимости в системе управления контентом NetCat. О проблемах, позволяющих изменять информацию на порталах и проникнуть во внутреннюю сеть, было доложено вендору; патчи вышли в составе версии 7.0 CMS.

В банк данных ИБ-угроз, работающий на базе ФСТЭК России, новые находки внесены под BDU-идентификаторами с 2024-06382 по 2024-06404. Степень опасности оценена как высокая либо критическая (от 8,1 до 9,1 балла CVSS).

«Мы обнаружили возможность проведения атак с использованием межсайтового скриптинга в различных модулях NetCat CMS, — комментирует Алексей Соловьев, руководитель группы экспертизы отдела анализа защищенности веб-приложений в PT. — Это могло бы позволить злоумышленнику выполнить произвольный код на сервере, получить доступ к исходному коду приложения, базе данных и закрепиться для последующих атак на компанию – владельца системы. Кроме того, нами были найдены уязвимости “Внедрение SQL-кода”. Атакующий, имеющий доступ к уязвимому модулю, мог бы повысить свои привилегии и получить полный доступ к базе данных для дальнейшего развития атаки».

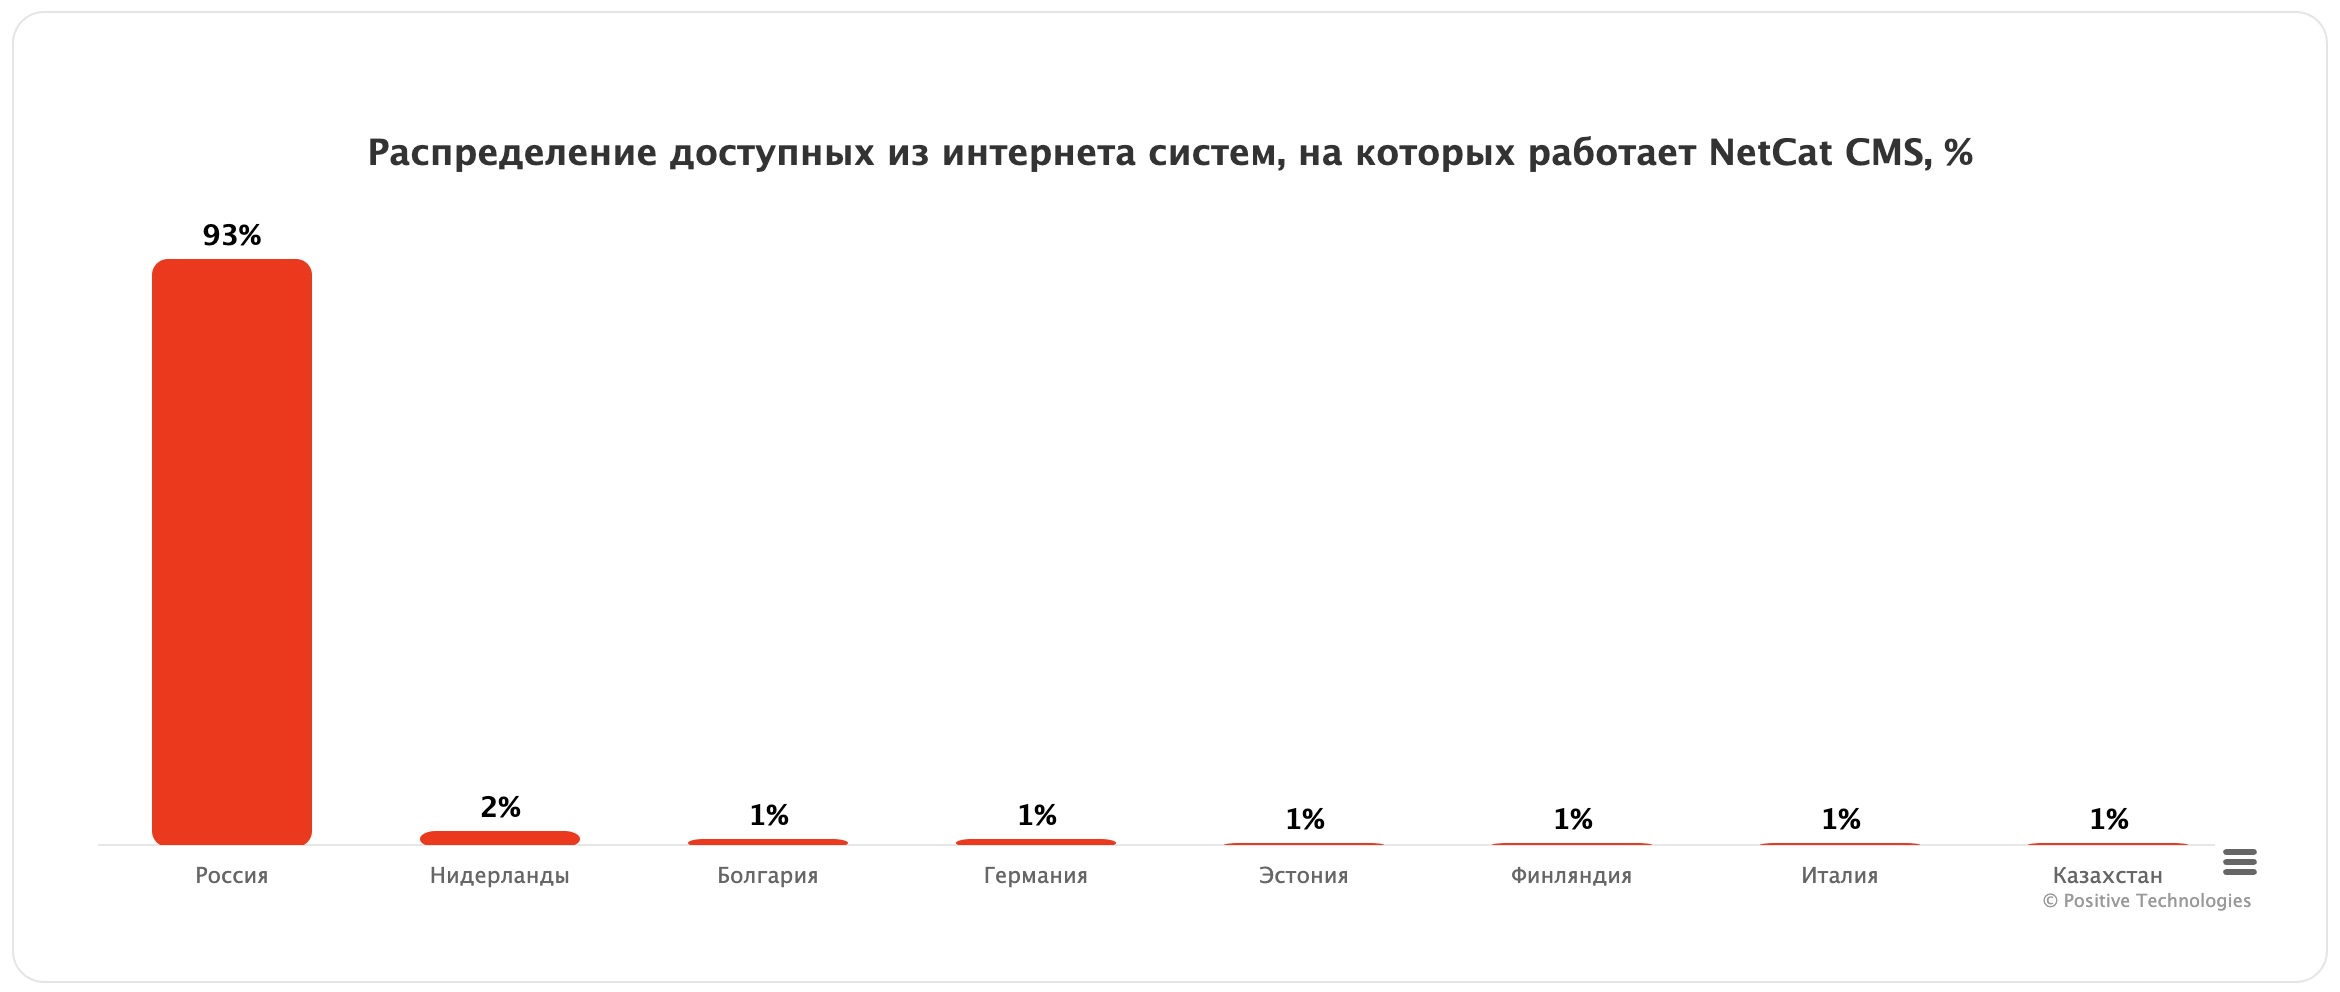
По внутренним данным компании «Неткэт», ее продукт, занесенный в реестр Минцифры, используют свыше 15 тыс. сайтов. Поиск в интернете, проведенный экспертами минувшей осенью, выявил более 200 уязвимых и доступных экземпляров NetCat CMS — в основном, в России.

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru