


APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

Если вам когда-нибудь предлагали «вставить команду в терминал, чтобы всё заработало» — самое время насторожиться. В Сети замечена свежая кампания с использованием ClickFix-атак, и на этот раз она заточена не только под Windows, но и под Linux.

Что вообще такое ClickFix?

Это такой трюк из разряда социальной инженерии: злоумышленники убеждают пользователя, что «что-то пошло не так» — например, якобы ошибка верификации или сбой приложения. А дальше предлагают «исправить» это, вставив команду в терминал. Естественно, команда запускает зловред.

Раньше это в основном касалось пользователей Windows — им подсовывали PowerShell-скрипты, которые тянули за собой вредоносные программы. В прошлом году была волна атак и на macOS — через фейковые ошибки Google Meet. Теперь пришла очередь Linux.

Как это работает?

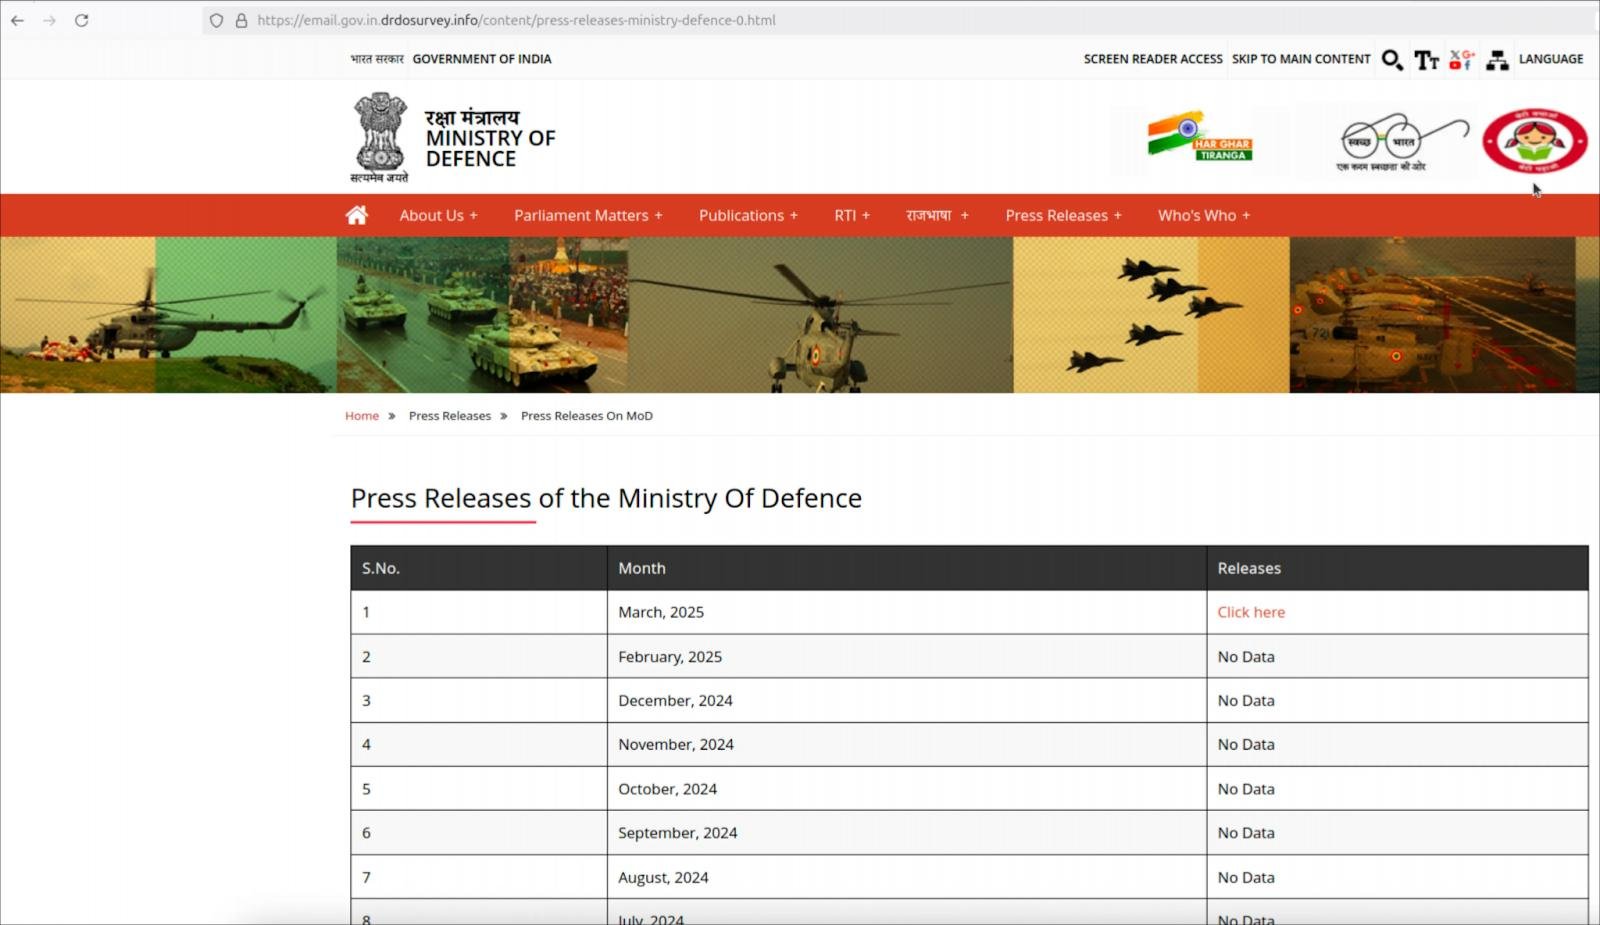
Исследователи из Hunt.io заметили кампанию, которую связывают с группировкой APT36 (она же Transparent Tribe, ссылаются на Пакистан). Хакеры сделали сайт, выдающий себя за страницу Минобороны Индии, с якобы официальным пресс-релизом.


Когда пользователь заходит на этот сайт, первым делом определяется его ОС, а затем — жертва направляется по нужному сценарию:

  • На Windows — подсовывается «предупреждение об ограничениях доступа» с кнопкой «Продолжить». Клик по ней — и в буфер копируется команда MSHTA, которую просят вставить в Run и запустить. Команда тянет .NET-загрузчик, а пользователю показывают подставной PDF.
  • На Linux — подсовывается CAPTCHA со злосчастной кнопкой «Я не робот». Клик — и в буфер копируется шелл-команда. Жертве объясняют: нажми Alt+F2, вставь команду и нажми Enter. Всё — дело сделано.

Сейчас Linux-скрипт не делает ничего опасного — он просто тянет JPEG с сервера атакующих и открывает его фоном. Ни шпионажа, ни троянов. Но эксперты уверены: это тест. Вместо картинки можно в любой момент подгрузить скрипт с полноценной вредоносной нагрузкой.

Что делать?

Никогда не копируйте команды в терминал, если вы не уверены, за что они отвечают. Особенно если источник — это «подозрительный сайт с ошибкой». Один лишний Enter — и вы открываете дверь для всего: от кражи данных до полного захвата системы.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru