


APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

APT36 тестирует ClickFix на Linux — вредонос под видом ошибки сайта

Если вам когда-нибудь предлагали «вставить команду в терминал, чтобы всё заработало» — самое время насторожиться. В Сети замечена свежая кампания с использованием ClickFix-атак, и на этот раз она заточена не только под Windows, но и под Linux.

Что вообще такое ClickFix?

Это такой трюк из разряда социальной инженерии: злоумышленники убеждают пользователя, что «что-то пошло не так» — например, якобы ошибка верификации или сбой приложения. А дальше предлагают «исправить» это, вставив команду в терминал. Естественно, команда запускает зловред.

Раньше это в основном касалось пользователей Windows — им подсовывали PowerShell-скрипты, которые тянули за собой вредоносные программы. В прошлом году была волна атак и на macOS — через фейковые ошибки Google Meet. Теперь пришла очередь Linux.

Как это работает?

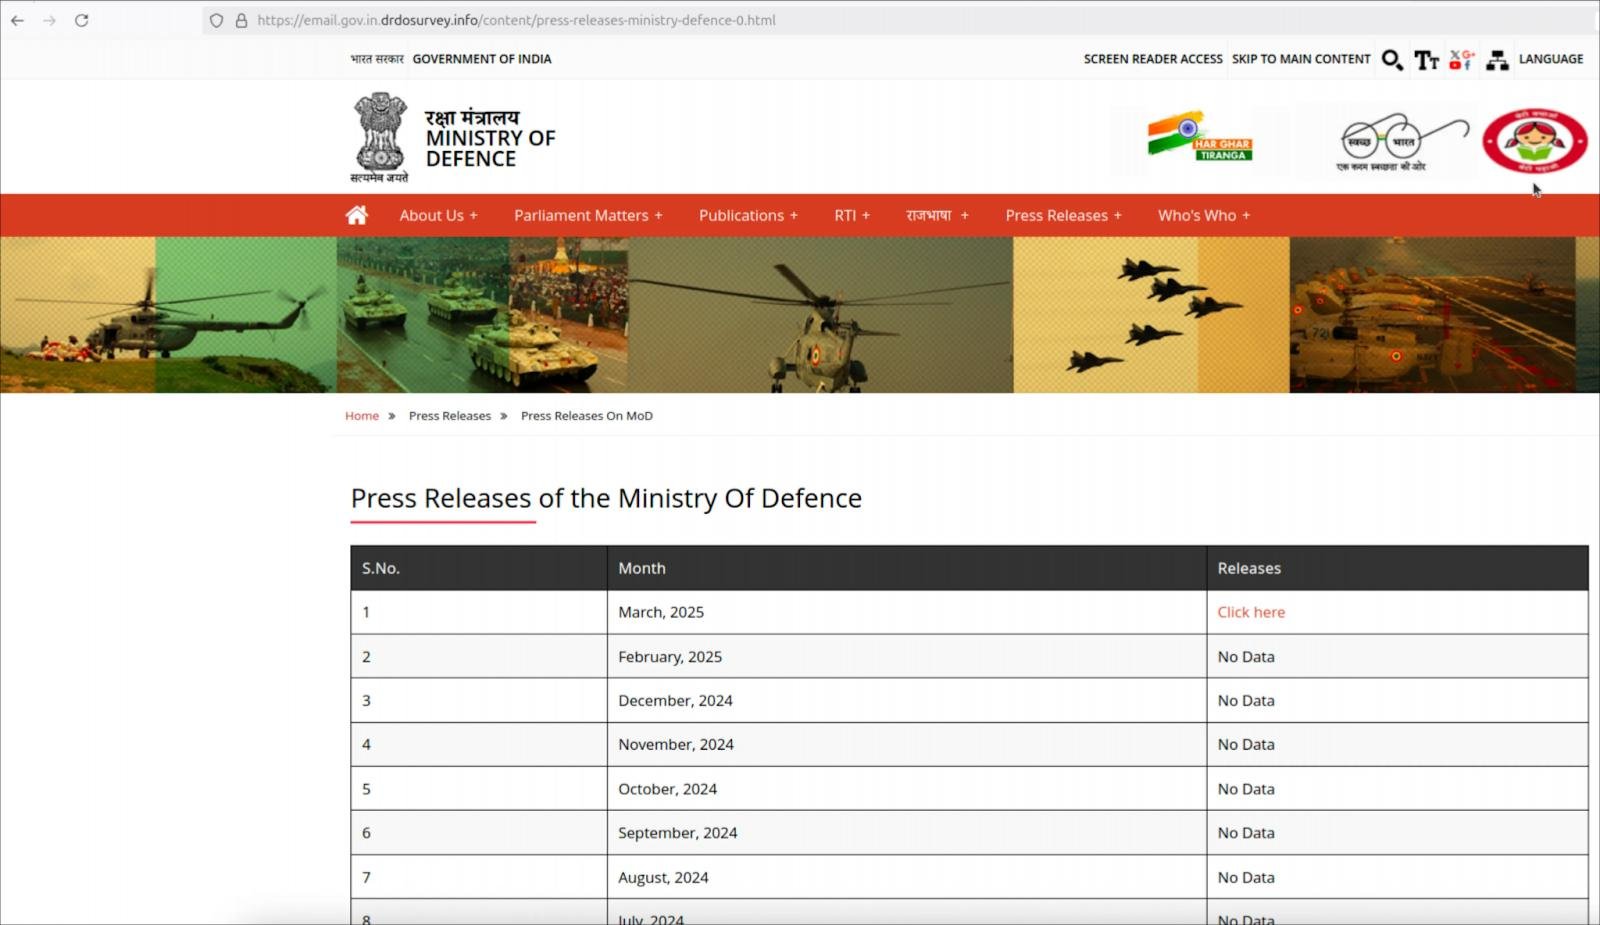
Исследователи из Hunt.io заметили кампанию, которую связывают с группировкой APT36 (она же Transparent Tribe, ссылаются на Пакистан). Хакеры сделали сайт, выдающий себя за страницу Минобороны Индии, с якобы официальным пресс-релизом.


Когда пользователь заходит на этот сайт, первым делом определяется его ОС, а затем — жертва направляется по нужному сценарию:

  • На Windows — подсовывается «предупреждение об ограничениях доступа» с кнопкой «Продолжить». Клик по ней — и в буфер копируется команда MSHTA, которую просят вставить в Run и запустить. Команда тянет .NET-загрузчик, а пользователю показывают подставной PDF.
  • На Linux — подсовывается CAPTCHA со злосчастной кнопкой «Я не робот». Клик — и в буфер копируется шелл-команда. Жертве объясняют: нажми Alt+F2, вставь команду и нажми Enter. Всё — дело сделано.

Сейчас Linux-скрипт не делает ничего опасного — он просто тянет JPEG с сервера атакующих и открывает его фоном. Ни шпионажа, ни троянов. Но эксперты уверены: это тест. Вместо картинки можно в любой момент подгрузить скрипт с полноценной вредоносной нагрузкой.

Что делать?

Никогда не копируйте команды в терминал, если вы не уверены, за что они отвечают. Особенно если источник — это «подозрительный сайт с ошибкой». Один лишний Enter — и вы открываете дверь для всего: от кражи данных до полного захвата системы.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru