


Core Werewolf атакует оборонку России и Беларуси через PDF-приманки

Core Werewolf атакует оборонку России и Беларуси через PDF-приманки

Core Werewolf атакует оборонку России и Беларуси через PDF-приманки

Эксперты департамента киберразведки компании F6 зафиксировали новую волну активности хакерской группировки Core Werewolf, которая традиционно охотится за российскими и белорусскими военными структурами. Основная цель — организации, связанные с оборонкой и критической инфраструктурой.

Core Werewolf известна с августа 2021 года. В арсенале — всё те же инструменты: UltraVNC и MeshCentral, которые позволяют злоумышленникам получать удалённый доступ к заражённым устройствам.

Как прошла последняя атака

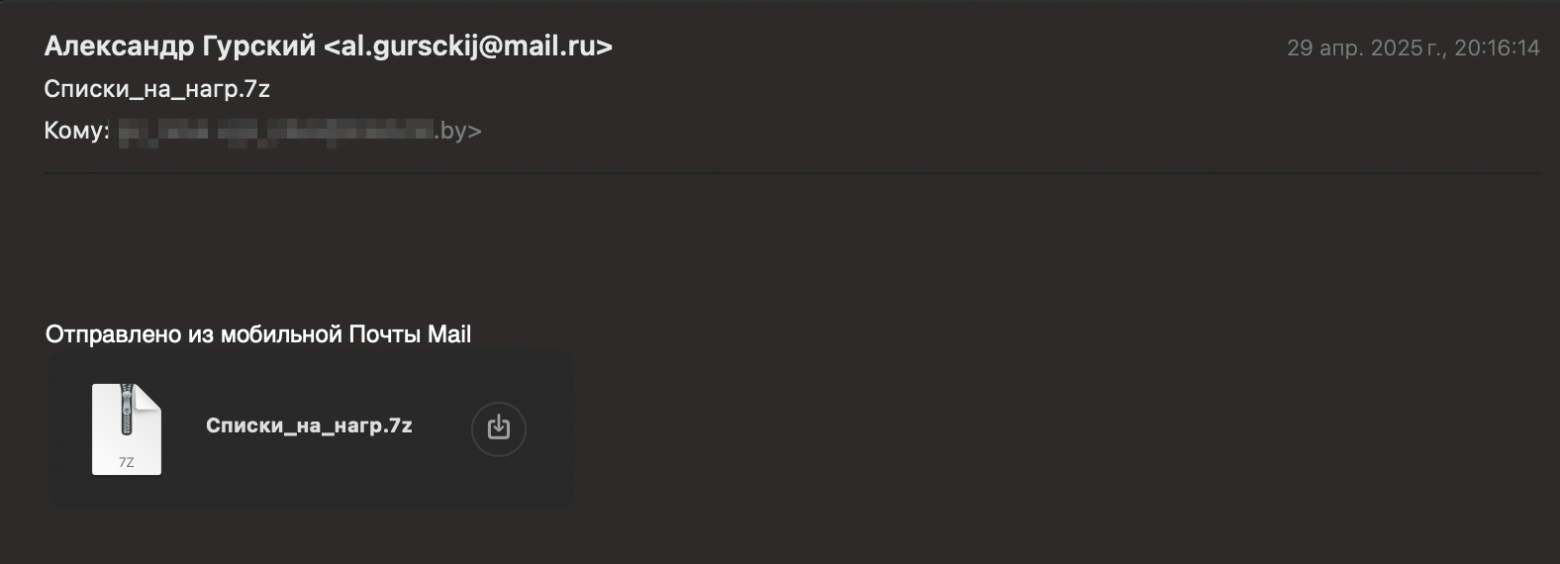
2 мая 2025 года на одну из публичных песочниц был загружен .eml-файл. Письмо датировано 29 апреля и отправлено с адреса al.gursckj@mail[.]ru. Во вложении — защищённый паролем архив с названием «Списки_на_нагр.7z». F6 сразу сопоставили его со стилем и техникой Core Werewolf.


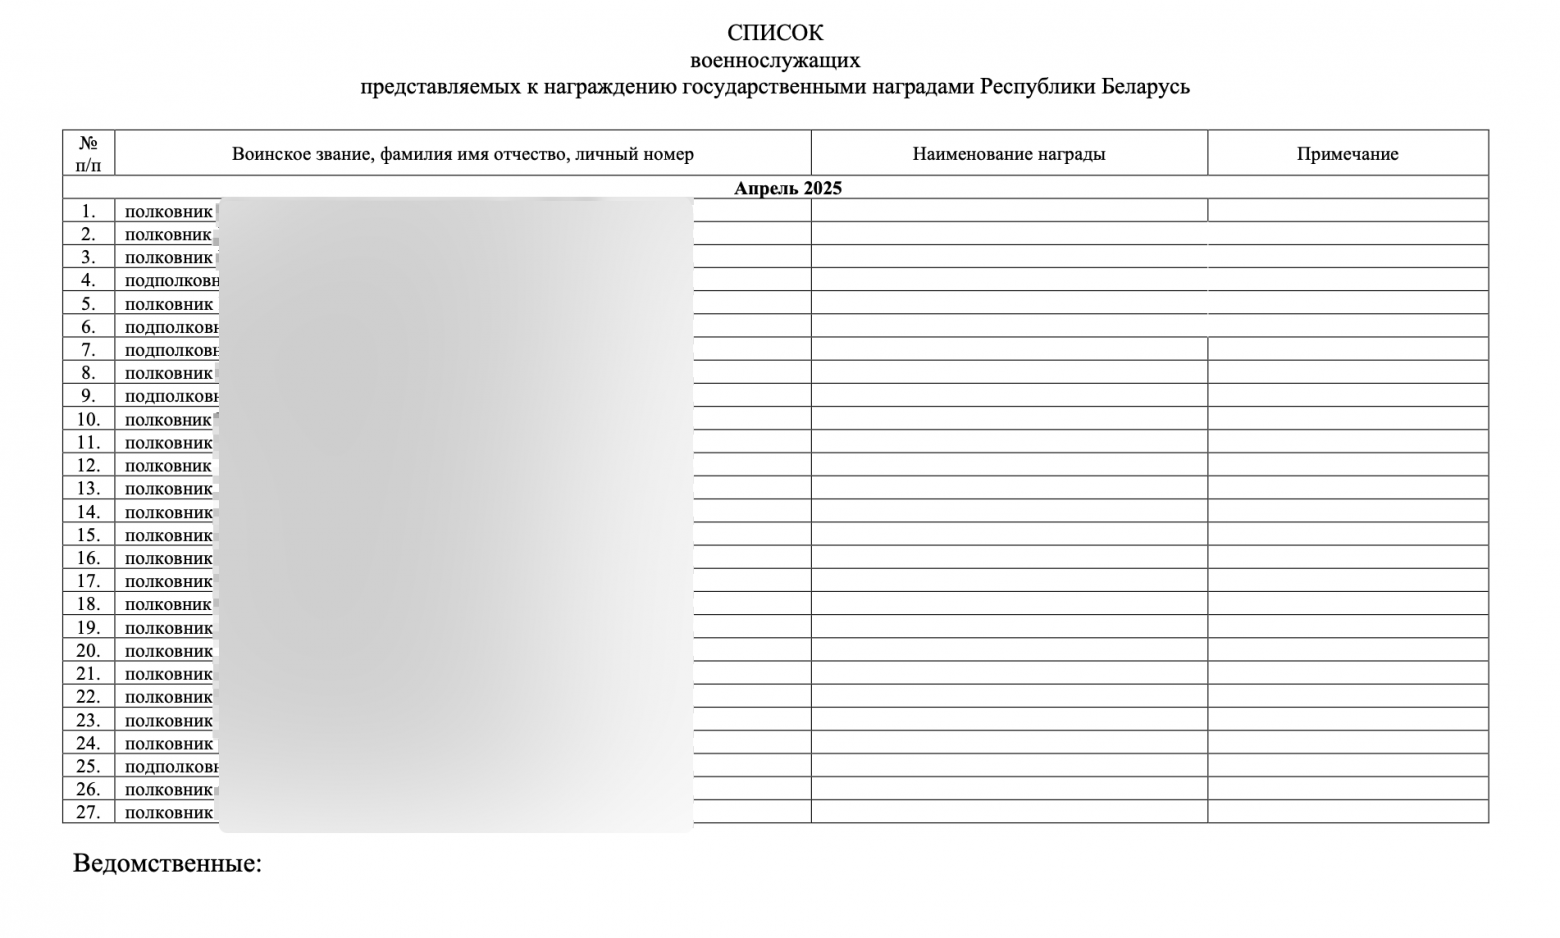
Внутри архива оказался исполняемый файл с длинным бюрократическим названием: «Списки на уточнение вс представляемых к награждению гос награды.exe». Это был дроппер — при запуске он распаковывает временные файлы и запускает PDF-документ-приманку с таким же названием, чтобы не вызывать подозрений. В это же время в фоне стартует CMD-скрипт, запускающий вредоносную цепочку.

Первым в дело вступает crawl.cmd: он достаёт содержимое из скрытого архива и передаёт управление скрипту kingdom.bat. Тот формирует конфигурационный файл для UltraVNC (ultravnc.ini), где уже всё подготовлено:

  • задан пароль,
  • включён перенос файлов,
  • разрешён удалённый вход,
  • отключён запрос подтверждения подключения.

Далее запускается mosque.bat: он убивает процессы UltraVNC (если они уже запущены), проверяет соединение с C2-сервером stroikom-vl[.]ru, а затем запускает клиента VNC под видом процесса Sysgry.exe.

Формат с «наградными списками» — не новинка. Ранее Core Werewolf уже использовала похожие приманки: документы с военными координатами, списками объектов, докладами и прочими якобы «официальными» файлами.


Атака от 17 апреля: ещё один артефакт

F6 также обнаружила другой подозрительный файл — undoubtedly.exe, загруженный на VirusTotal. Он тоже связан с Core Werewolf и, судя по всему, применялся против российских военных структур.

Внутри дроппера — очередной PDF-документ: «Отсканированные документы_785_Выписка по противнику_по_состоянию_на_04_14_к_докладу.pdf». Типичная военная тематика.

Также распаковывался скрипт conscience.cmd, запускающий аналогичную вредоносную цепочку:

  • exception.bat;
  • divine.bat;
  • C2 — ubzor[.]ru;
  • всё тот же UltraVNC в роли основного инструмента удалённого доступа.

Подробности атаки — в отчёте на платформе F6 Malware Detonation Platform.

Индикаторы компрометации — в блоге компании F6 на «Хабре».

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru