


Более половины атак через уязвимости 0-day проводятся с целью шпионажа

Более половины атак через уязвимости 0-day проводятся с целью шпионажа

Более половины атак через уязвимости 0-day проводятся с целью шпионажа

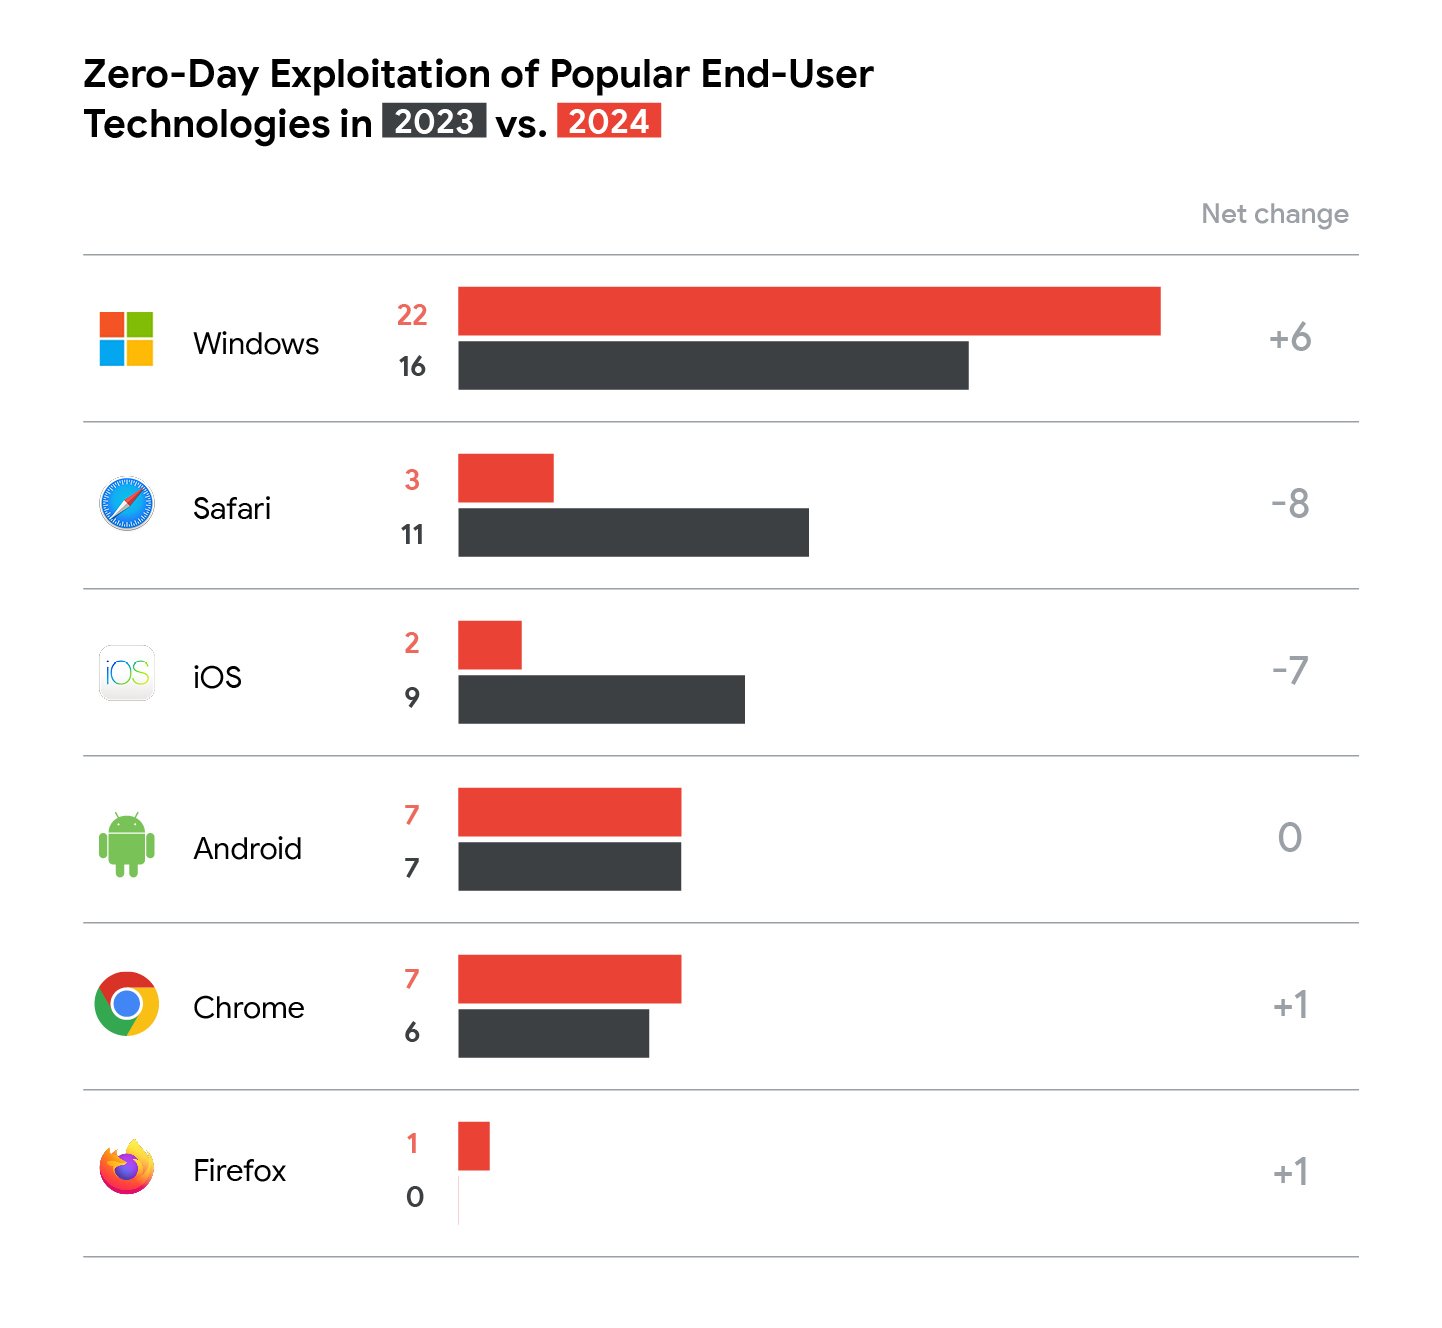
В 2024 году специалисты Google выявили 75 уязвимостей нулевого дня под атакой. На 56% это были дыры в браузерах, мобильных устройствах, десктопных ОС, остальные содержались в продуктах корпоративного класса.

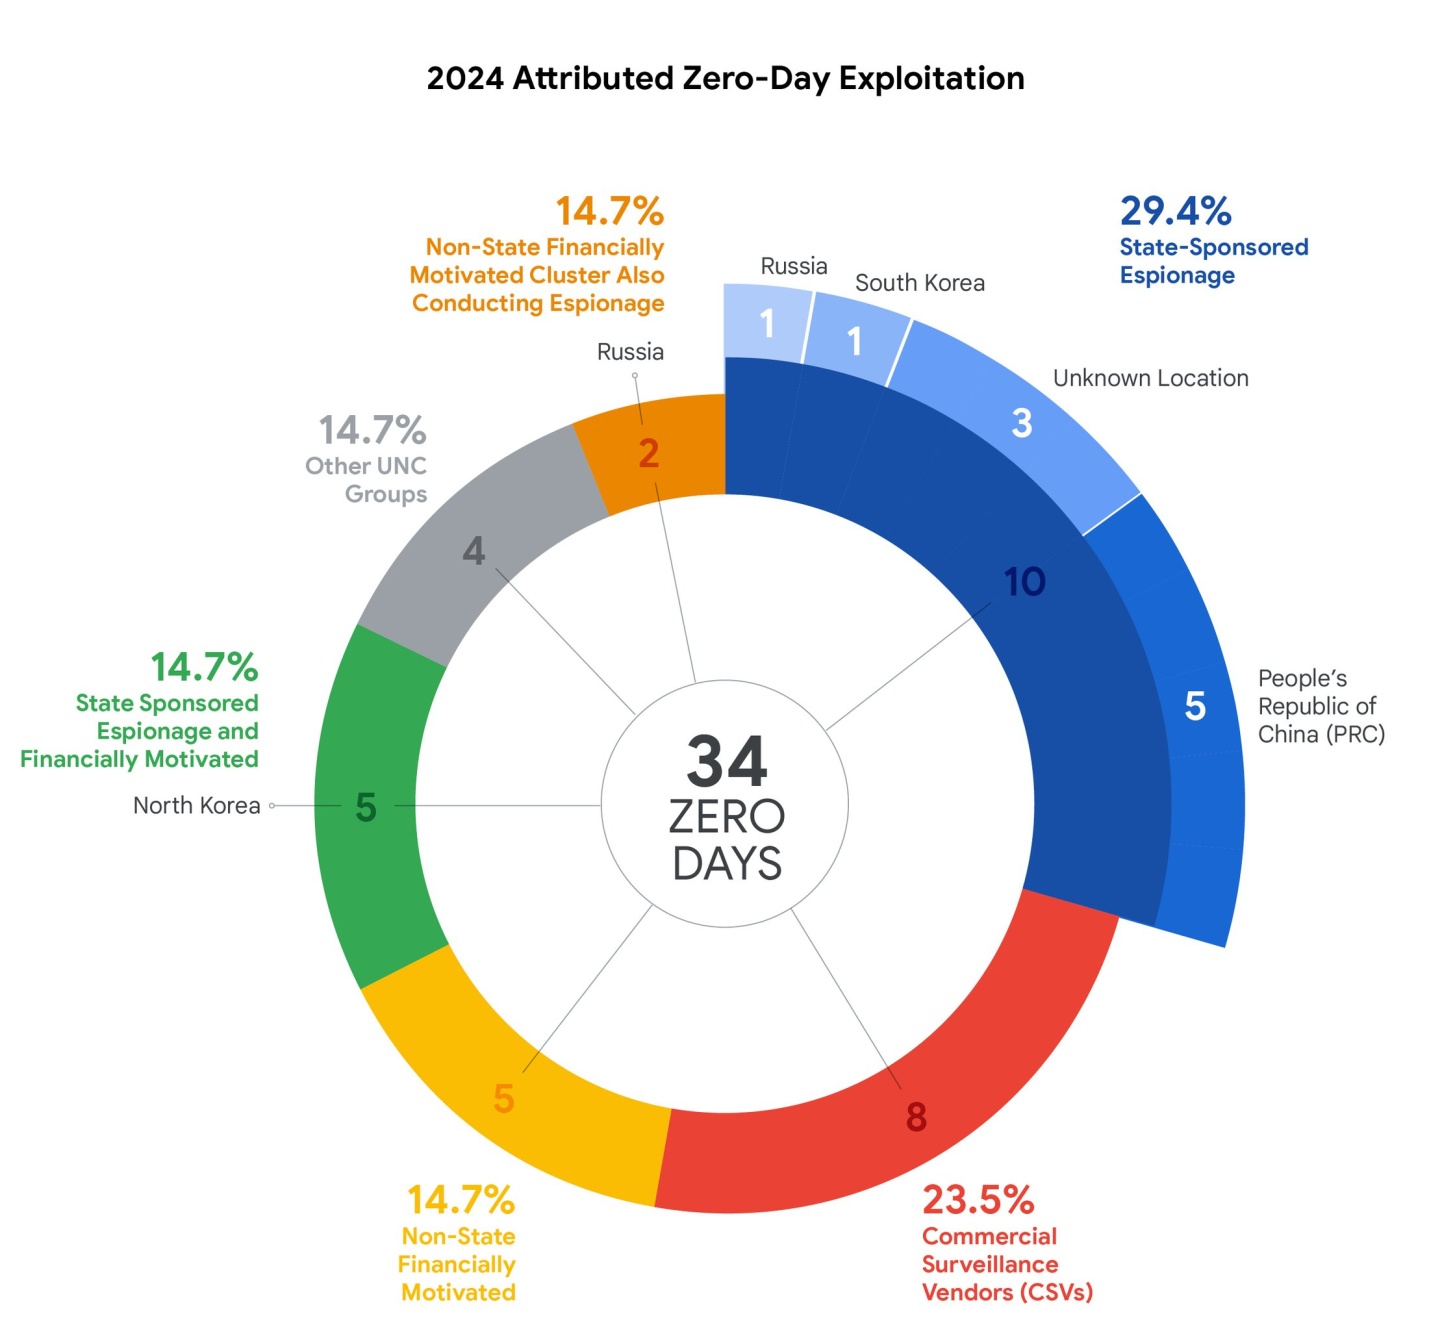
Более половины эксплойт-атак, авторство которых удалось определить, были проведены группировками с господдержкой или пользователями коммерческих продуктов для шпионажа и слежки.

Аналитики особо отметили сдвиг в предпочтениях злоумышленников в пользу продуктов, используемых в корпоративном окружении. Из 33 обнаруженных в них 0-day 20 присутствовали в комплексных СЗИ и сетевых устройствах.

Сокращение числа атак на конечные точки эксперты объясняют успехами вендоров по повышению безопасности браузеров и мобильных устройств, а также эффективностью мер, принимаемых против эксплойта. Примечательно, что три из семи атакуемых 0-day в Android крылись в сторонних компонентах.


Между тем использование уязвимостей в бизнес-продуктах Ivanti, Palo Alto Networks (PAN-OS), Cisco (ASA) способно открыть злоумышленникам привилегированный доступ к корпоративным сетям. К тому же надзор за такими системами со стороны традиционных EDR сильно ограничен.

Наиболее часто эксплойту подвергались три типа 0-day: use-after-free, инъекция команд и XSS. Список вендоров, продукты которых засветились в подобных атаках, возглавили Microsoft (26 уязвимостей), Google (11), Ivanti (7) и Apple (5).

Более 45% эксплойтов удалось связать с групповой вредоносной активностью:


Цепочки 0-day по-прежнему в основном (~90%) применяются в атаках на мобильные устройства.

Отчет Google Threat Intelligence Group также содержит результаты анализа целевых атак CIGAR, она же UNC4895 or RomCom. В прошлом году она предпочитала использовать связку эксплойтов CVE-2024-9680 (для Firefox) и CVE-2024-49039 (к уязвимости в Планировщике Windows). Этот же тандем чуть позже помог еще одной кибергруппе провести атаку на посетителей сайта новостей криптовалютного рынка.

Windows 11 научилась стирать данные перед переустановкой

Microsoft прокачала облачное восстановление Windows 11: теперь Cloud rebuild умеет не только переустанавливать систему, но и предварительно зачищать накопители. Опция пригодится тем, кто собирается продать, вернуть работодателю или отправить компьютер на переработку и не хочет дарить новому владельцу бонус в виде старых документов и фотографий.

Cloud rebuild загружает из Windows Update чистый образ операционной системы и необходимые драйверы.

В отличие от функции «Сбросить этот компьютер», инструмент не зависит от состояния установленной Windows и может восстановить компьютер даже при серьёзных проблемах с системой.

В экспериментальной сборке Windows 11 Insider Preview 26340.9502 появились два режима: «Удалить файлы» (Remove files) и Удалить и зачистить (Remove & sanitize files). Первый удаляет файлы и переустанавливает ОС, но теоретически оставляет шанс восстановить часть данных, пока они не перезаписаны.

 

Второй вариант действует жёстче: Windows обращается к накопителю и запускает поддерживаемую им процедуру безопасного удаления. После этого восстановить информацию должно стать значительно сложнее.

Правда, Microsoft предусмотрительно не обещает магии и формулирует результат именно как гораздо более трудное восстановлени», а не полную невозможность.

Есть и подвох. Эффективность очистки зависит от конкретного SSD или другого накопителя: он должен поддерживать нужную команду и правильно её выполнять. Windows может запросить удаление и получить отчёт об успехе, но лично проверить каждый стёртый бит система не способна.

Microsoft представила обновлённый Cloud rebuild в экспериментальном канале Windows Insider. Там же появилась возможность удалённо запускать восстановление через Recovery CSP — полезная штука для корпоративных администраторов.

Пока обычным пользователям новая зачистка недоступна. Если тестирование пройдёт без сюрпризов, функция позднее может добраться до стабильных версий Windows 11.

RSS: Новости на портале Anti-Malware.ru