


Более половины атак через уязвимости 0-day проводятся с целью шпионажа

Более половины атак через уязвимости 0-day проводятся с целью шпионажа

Более половины атак через уязвимости 0-day проводятся с целью шпионажа

В 2024 году специалисты Google выявили 75 уязвимостей нулевого дня под атакой. На 56% это были дыры в браузерах, мобильных устройствах, десктопных ОС, остальные содержались в продуктах корпоративного класса.

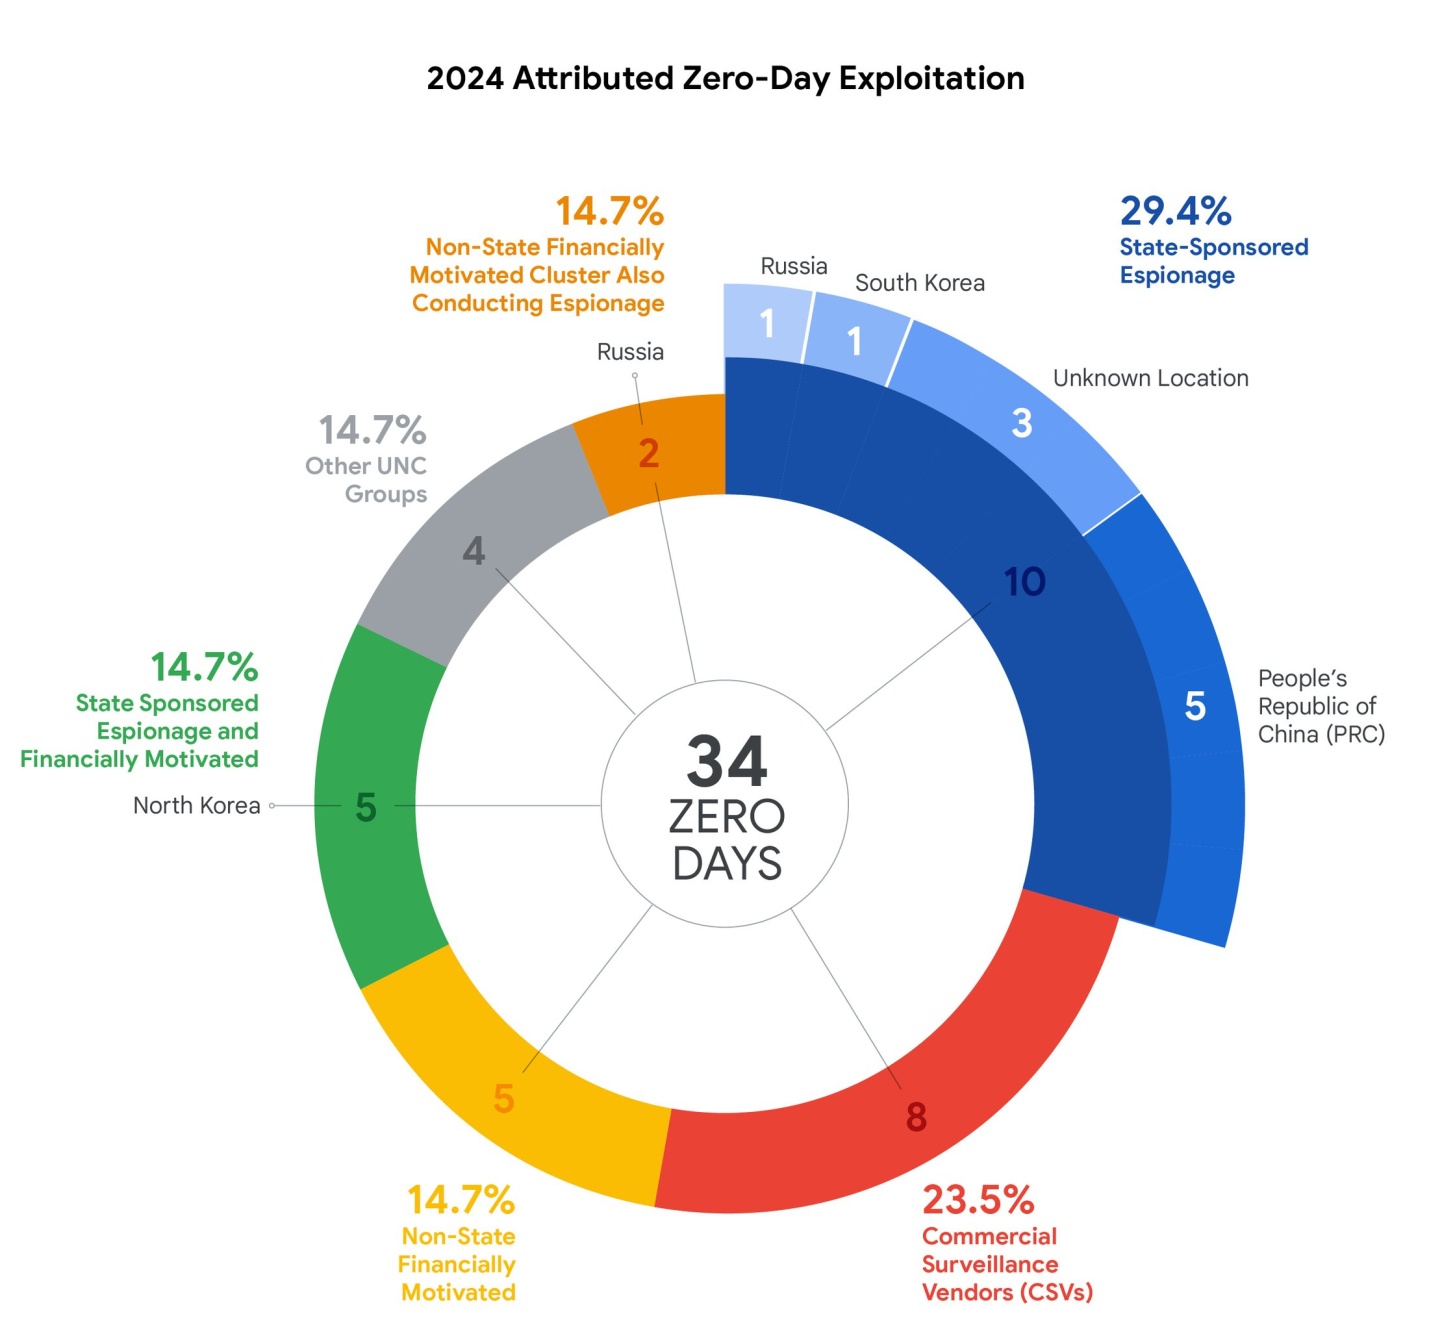
Более половины эксплойт-атак, авторство которых удалось определить, были проведены группировками с господдержкой или пользователями коммерческих продуктов для шпионажа и слежки.

Аналитики особо отметили сдвиг в предпочтениях злоумышленников в пользу продуктов, используемых в корпоративном окружении. Из 33 обнаруженных в них 0-day 20 присутствовали в комплексных СЗИ и сетевых устройствах.

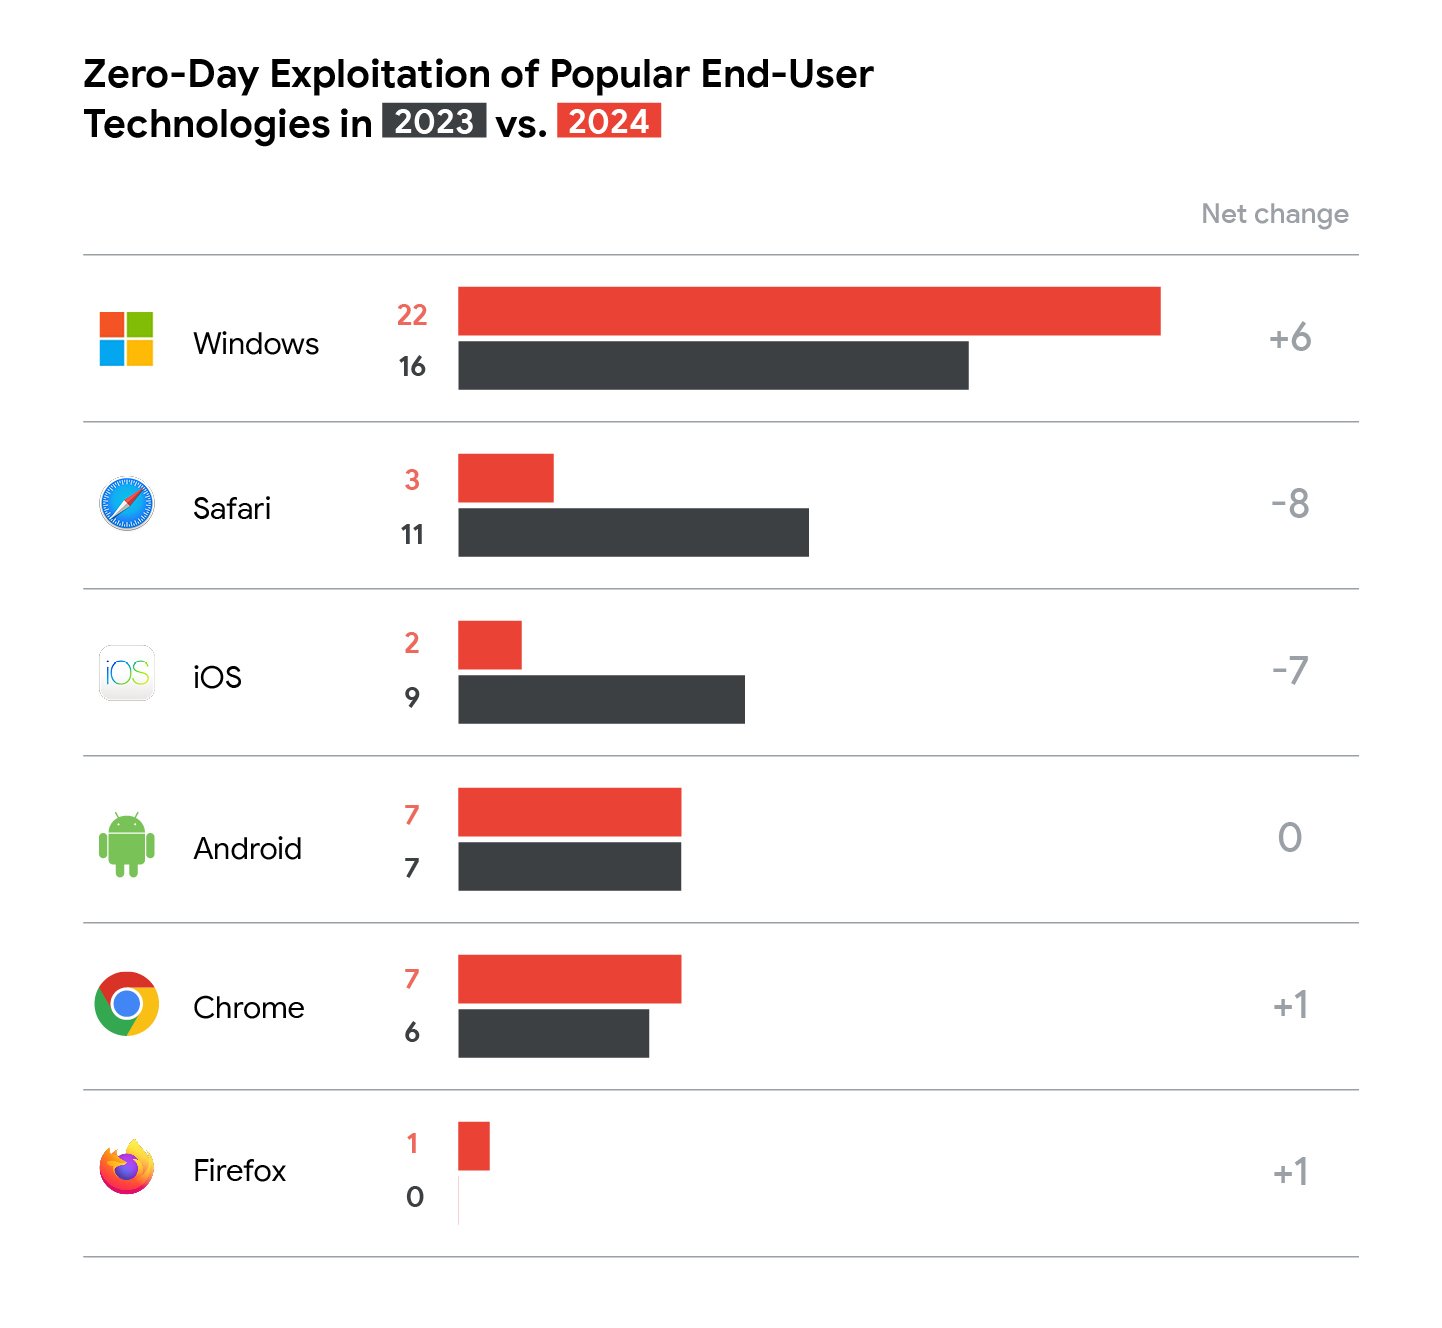
Сокращение числа атак на конечные точки эксперты объясняют успехами вендоров по повышению безопасности браузеров и мобильных устройств, а также эффективностью мер, принимаемых против эксплойта. Примечательно, что три из семи атакуемых 0-day в Android крылись в сторонних компонентах.


Между тем использование уязвимостей в бизнес-продуктах Ivanti, Palo Alto Networks (PAN-OS), Cisco (ASA) способно открыть злоумышленникам привилегированный доступ к корпоративным сетям. К тому же надзор за такими системами со стороны традиционных EDR сильно ограничен.

Наиболее часто эксплойту подвергались три типа 0-day: use-after-free, инъекция команд и XSS. Список вендоров, продукты которых засветились в подобных атаках, возглавили Microsoft (26 уязвимостей), Google (11), Ivanti (7) и Apple (5).

Более 45% эксплойтов удалось связать с групповой вредоносной активностью:


Цепочки 0-day по-прежнему в основном (~90%) применяются в атаках на мобильные устройства.

Отчет Google Threat Intelligence Group также содержит результаты анализа целевых атак CIGAR, она же UNC4895 or RomCom. В прошлом году она предпочитала использовать связку эксплойтов CVE-2024-9680 (для Firefox) и CVE-2024-49039 (к уязвимости в Планировщике Windows). Этот же тандем чуть позже помог еще одной кибергруппе провести атаку на посетителей сайта новостей криптовалютного рынка.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru