


Cloudflare: за первый квартал 2025 года отбили уже 20,5 млн DDoS-атак

Cloudflare: за первый квартал 2025 года отбили уже 20,5 млн DDoS-атак

Cloudflare: за первый квартал 2025 года отбили уже 20,5 млн DDoS-атак

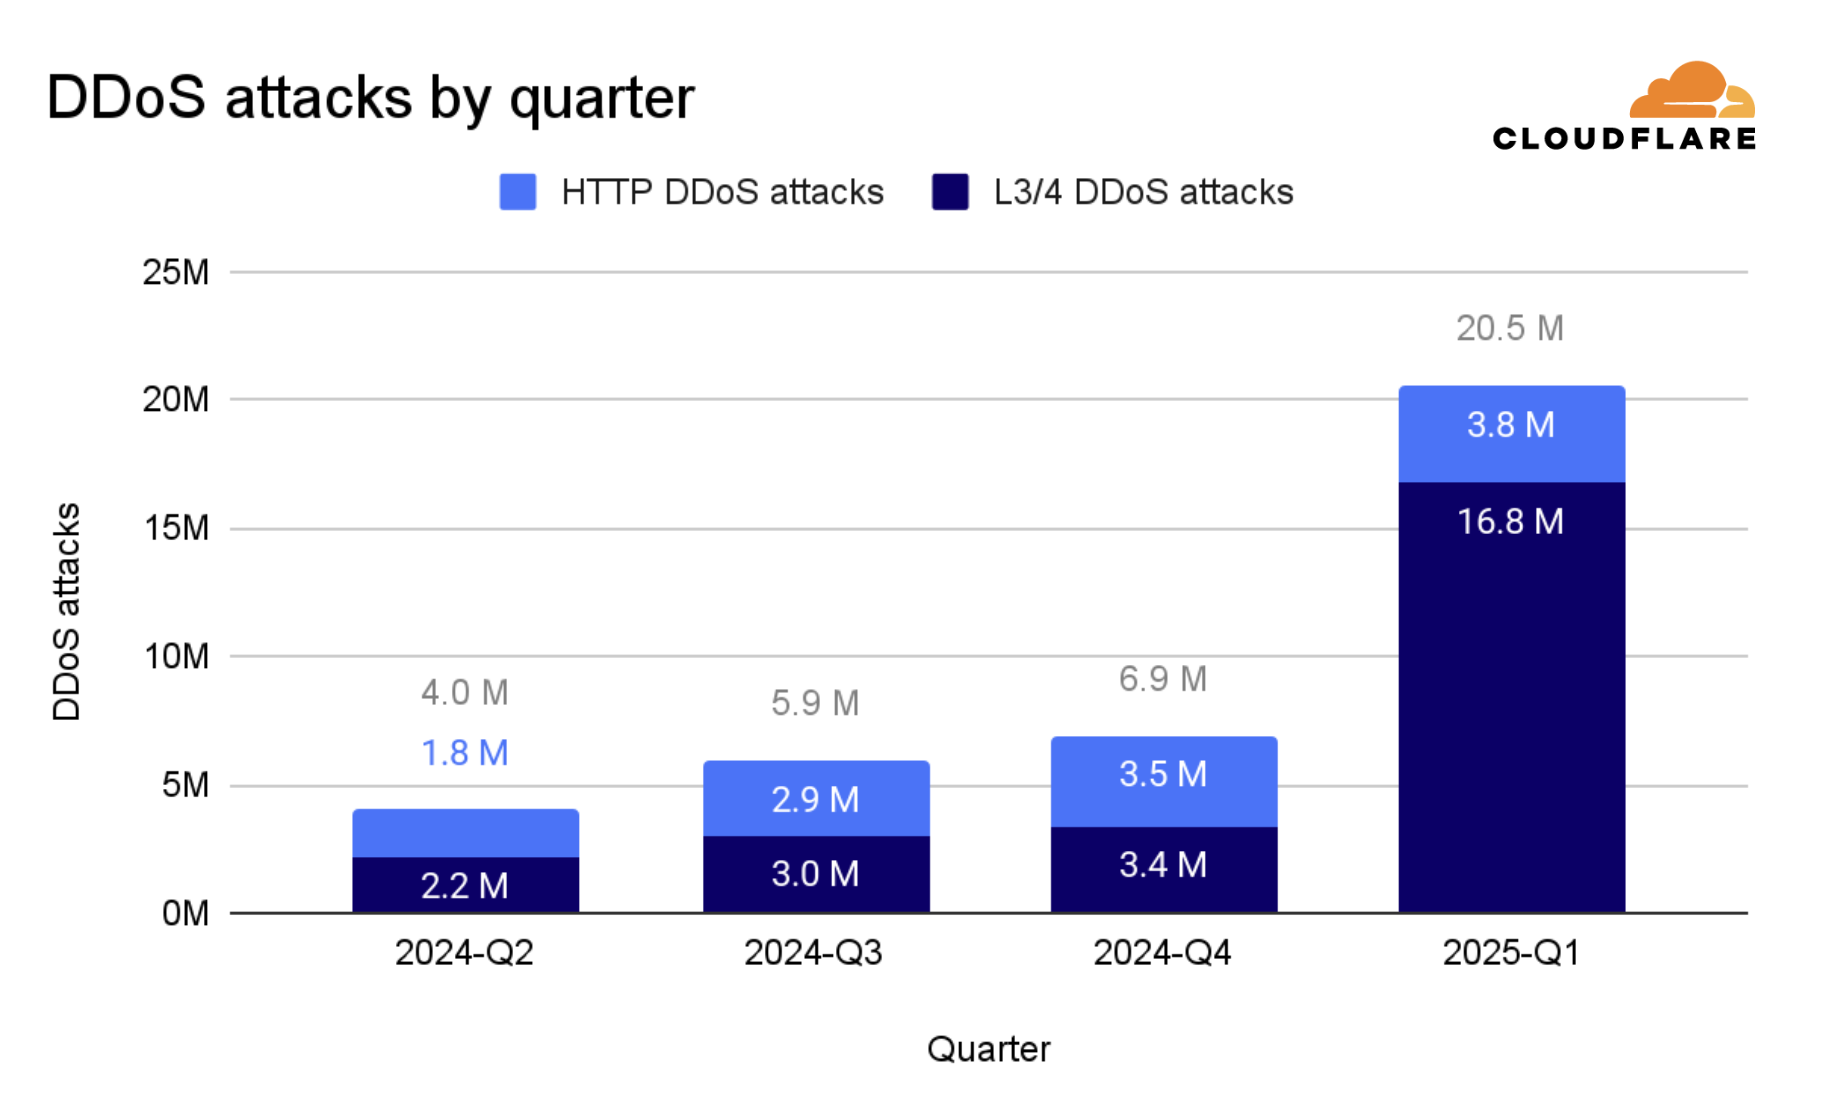
В 2024 году интернет-гигант Cloudflare пережил настоящий шквал DDoS-атак: их число выросло сразу на 358% по сравнению с предыдущим годом. И, судя по всему, 2025-й обещает быть ещё «веселее»: только за первые три месяца Cloudflare уже отразила 20,5 миллионов атак.

В отчёте отмечается: основная волна пришлась на сетевые DDoS-атаки — их было 16,8 миллионов.

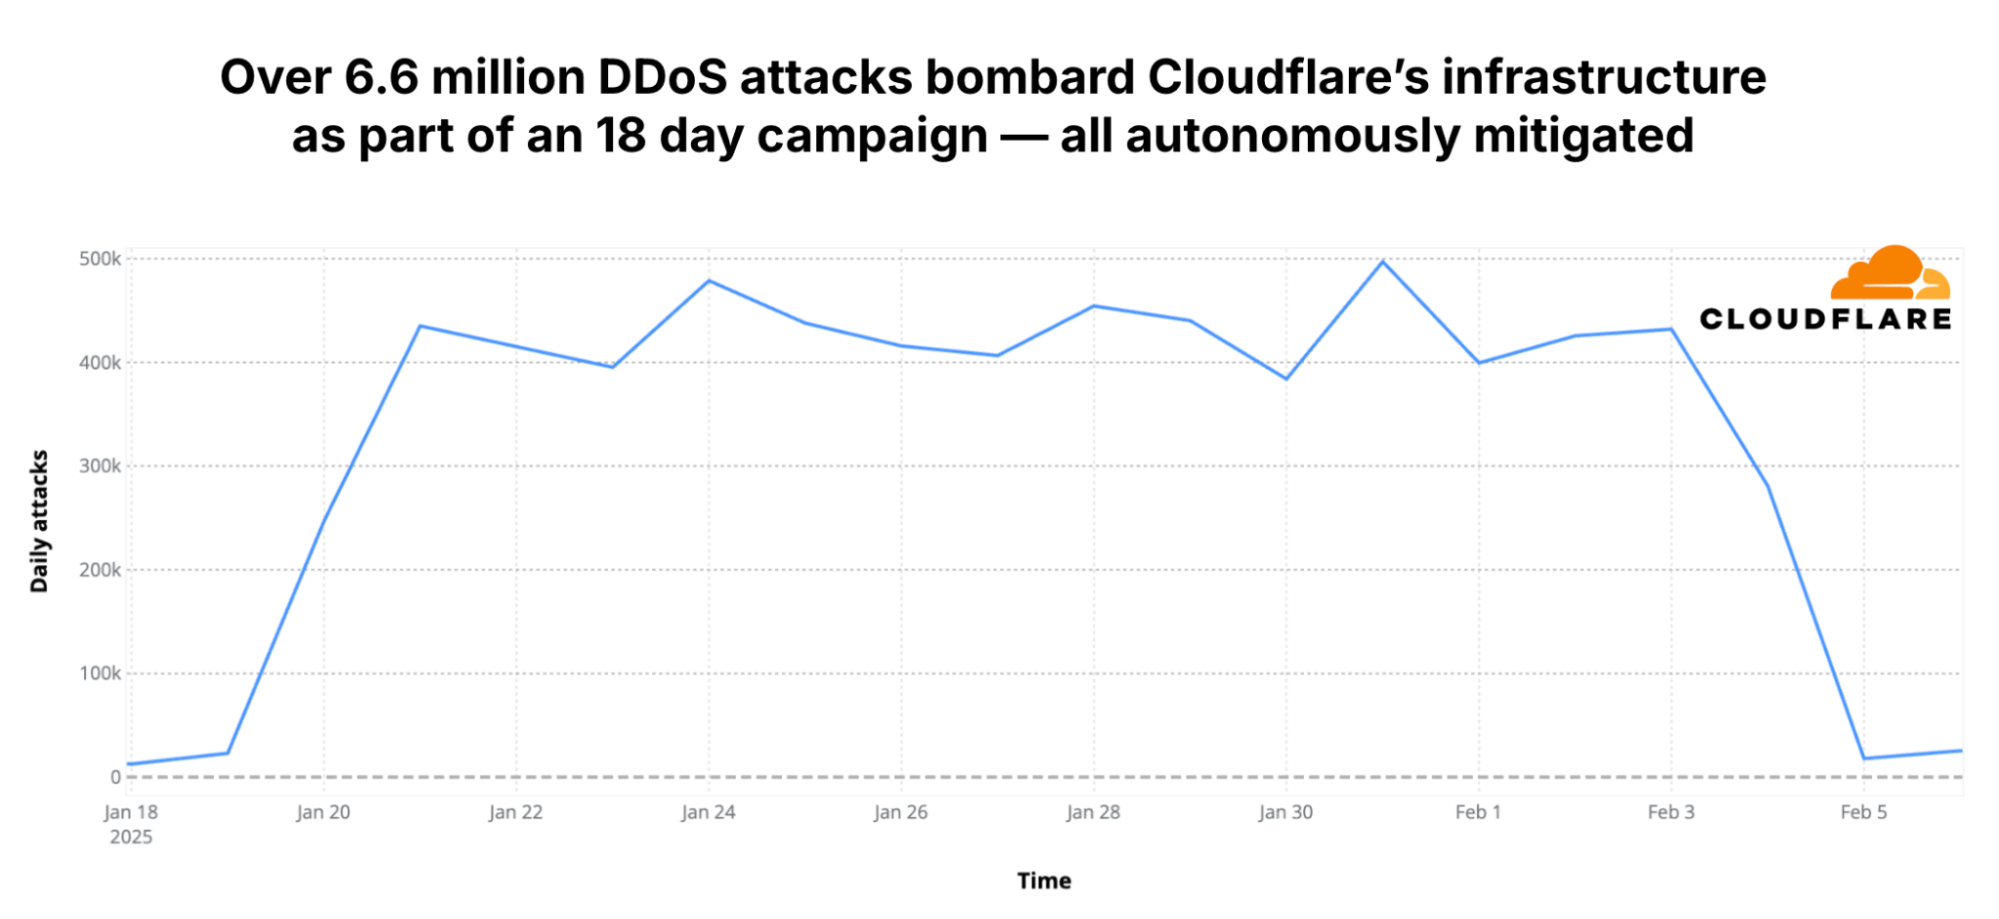
При этом саму инфраструктуру Cloudflare зацепило не слабо: на неё пришлось 6,6 миллиона атак в рамках 18-дневной кампании, где смешались SYN-flood, атаки от ботов на базе Mirai, SSDP-усиленные атаки и многое другое.


Рост атак в цифрах:

  • Рост сетевых атак: 509% за год.
  • Более 700 атак превышали полосу в 1 Тбит/с или 1 миллиард пакетов в секунду.
  • В среднем фиксировали 8 гиперобъёмных атак в день в первом квартале.

В 2025 году появились две новые тенденции:

  • CLDAP-атаки (вариация LDAP через UDP): рост на 3488% за квартал.
  • ESP-атаки (отражение/усиление через уязвимые системы): рост на 2301%.

Особенность CLDAP в том, что он позволяет легко подделывать IP-адреса — никакой проверки соединения не требуется, и злоумышленники используют это для организации мощных отражённых атак.

Одной из целей стал хостинг-провайдер в США, который обслуживает игровые серверы для Counter-Strike GO, Team Fortress 2 и Half-Life 2: Deathmatch. Атаковали через знаменитый порт 27015, известный в мире геймеров. Поток данных достигал 1,5 миллиарда пакетов в секунду — но Cloudflare справилась.

Подпишитесь на новости

WhatsApp начал блокировать вход на устройствах с устаревшими Android и iOS

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) вводит новое ограничение: некоторым пользователям устаревших Android и iOS мессенджер не дает войти в аккаунт, пока они не обновят операционную систему. Кнопки, позволяющей решить проблему потом, не предусмотрено.

По данным WABetaInfo, механизм распространяется через серверное обновление.

Устанавливать конкретную версию WhatsApp для его появления не требуется. Пока ограничение включают для отдельных пользователей обеих платформ.

При попытке входа появляется экран с инструкцией: открыть настройки телефона, установить доступное обновление ОС и снова попробовать аутентифицироваться. Там же объясняется, как проверить текущую версию системы. Пропустить этот шаг нельзя.


При этом точного списка версий Android и iOS, которые вызывают блокировку, WhatsApp пока не опубликовал. Поэтому говорить, что мессенджер разом отрезал все старые смартфоны, рано.

WABetaInfo связывает меру с безопасностью устройства: известные уязвимости устаревшей ОС могут помочь злоумышленникам установить вредоносную программу. Сквозное шифрование переписки не спасает, если данные перехватывают уже на самом телефоне.

Главный вопрос остается открытым: что делать владельцам устройств, которым производитель больше не выпускает обновления? В опубликованном описании механизма ответа нет.

RSS: Новости на портале Anti-Malware.ru