


Инфраструктура банковского Android-трояна Mamont все еще активна

Инфраструктура банковского Android-трояна Mamont все еще активна

Инфраструктура банковского Android-трояна Mamont все еще активна

Эксперты ГК «Солар» обнаружили четыре рабочих сервера Mamont с панелью управления и билдером вредоносных APK. Находки, видимо, — лишь часть инфраструктуры банковского трояна для Android, и она по-прежнему активна.

Действующие C2 были выявлены в ходе изучения образца зловреда (уровень детектирования на VirusTotal — 20/63 на 6 марта), найденного незадолго до новости о задержании трех предполагаемых разработчиков Mamont.

Пресс-служба МВД России тогда сообщила, что в ходе обысков был «изъят управляющий сервер» трояна, а ресурсы, использовавшиеся в криминальных целях, заблокированы.

Многофункциональный Mamont активен в рунете с 2023 года. Согласно статистике «Лаборатории Касперского» за 2024 год, это одна из топовых финансовых угроз для Android.

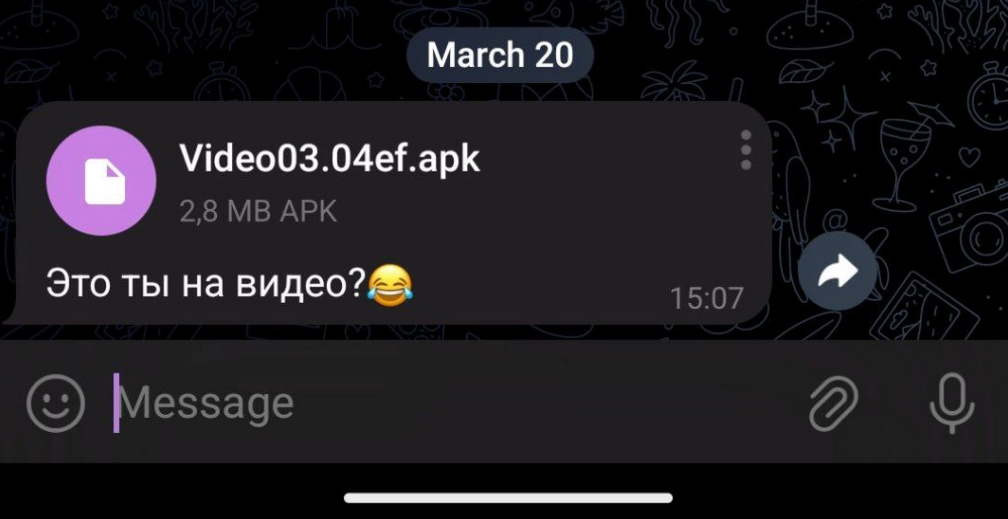
Распространяется вредонос в основном через Telegram, при этом его зачастую выдают за видео в надежде, что любопытство заставит адресатов забыть, что APK — недопустимый формат для такого контента.


Трояна также могут раздавать под видом специализированного софта — приложения службы доставки, трекера заказов, оформленных онлайн (в фейковом магазине), и т. п. После установки он начнет воровать ключи от счетов и СМС-коды, а также получать обновления — до тех пор, пока не уничтожат его командную инфраструктуру.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru