


Инфраструктура банковского Android-трояна Mamont все еще активна

Инфраструктура банковского Android-трояна Mamont все еще активна

Инфраструктура банковского Android-трояна Mamont все еще активна

Эксперты ГК «Солар» обнаружили четыре рабочих сервера Mamont с панелью управления и билдером вредоносных APK. Находки, видимо, — лишь часть инфраструктуры банковского трояна для Android, и она по-прежнему активна.

Действующие C2 были выявлены в ходе изучения образца зловреда (уровень детектирования на VirusTotal20/63 на 6 марта), найденного незадолго до новости о задержании трех предполагаемых разработчиков Mamont.

Пресс-служба МВД России тогда сообщила, что в ходе обысков был «изъят управляющий сервер» трояна, а ресурсы, использовавшиеся в криминальных целях, заблокированы.

Многофункциональный Mamont активен в рунете с 2023 года. Согласно статистике «Лаборатории Касперского» за 2024 год, это одна из топовых финансовых угроз для Android.

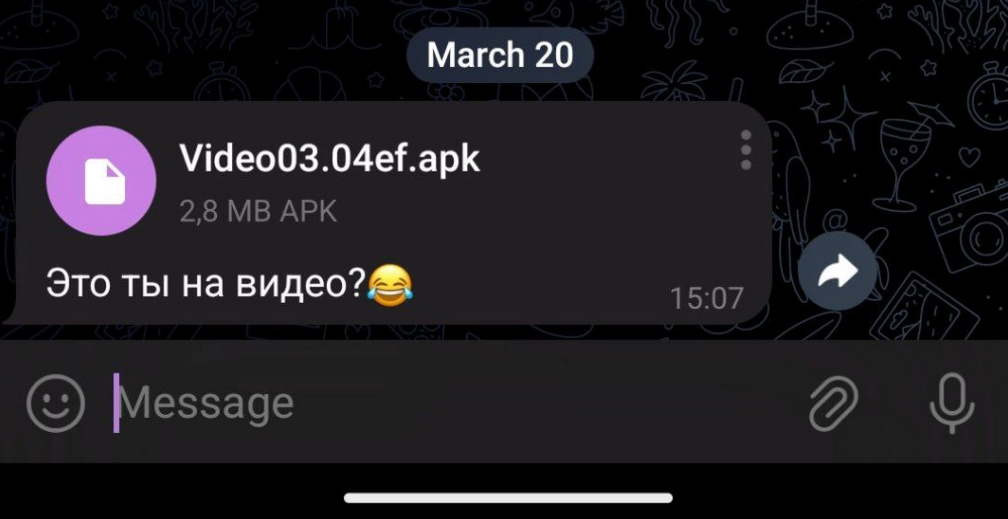
Распространяется вредонос в основном через Telegram, при этом его зачастую выдают за видео в надежде, что любопытство заставит адресатов забыть, что APK — недопустимый формат для такого контента.


Трояна также могут раздавать под видом специализированного софта — приложения службы доставки, трекера заказов, оформленных онлайн (в фейковом магазине), и т. п. После установки он начнет воровать ключи от счетов и СМС-коды, а также получать обновления — до тех пор, пока не уничтожат его командную инфраструктуру.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru