


TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

Исследователи из Cyble обнаружили неизвестную ранее троянскую программу для Android и присвоили ей имя TsarBot. Как оказалось, вредонос ворует учетки с помощью веб-инжектов для более 750 приложений банков, криптосервисов и магазинов.

Новобранец также умеет перехватывать СМС, регистрировать клавиатурный ввод, делать скриншоты, показывать фейковый экран блокировки для кражи ключей, имитировать действия юзера (тапы, свайпы, ввод данных), применять черный оверлей для сокрытия вредоносной активности.

Судя по найденным в лог-файлах артефактам, нового мобильного банкера создал русскоязычный умелец.

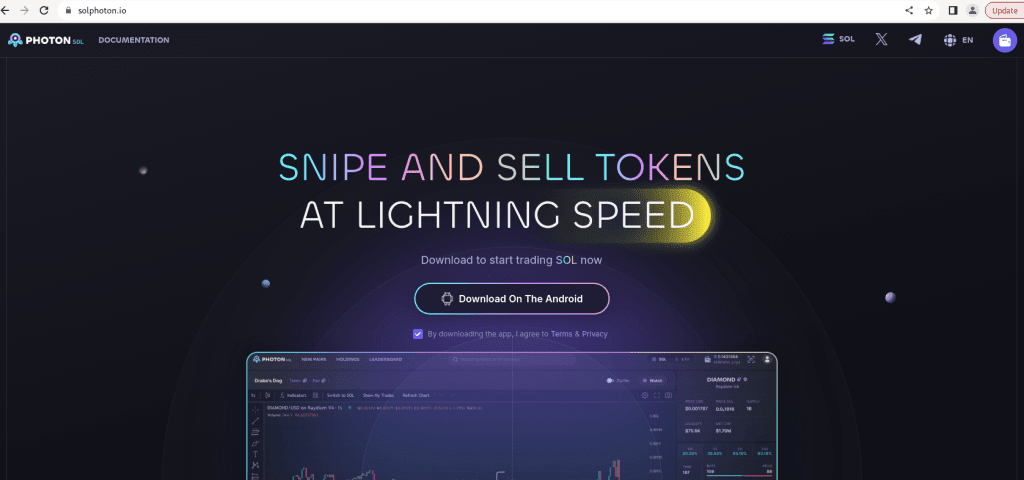
Для распространения TsarBot используются поддельные сайты — имитации легитимных финансовых сервисов. Отдаваемый ими дроппер сохраняет целевой APK (результат VirusTotal на 1 апреля — 23/67) в папке res/raw.


Троян пытается выдать себя за апдейт Google Play Service и при установке запрашивает доступ к спецвозможностям Android (Accessibility). Получив разрешение, он устанавливает WebSocket-соединение с C2 (российский IP в сетях хостинг-провайдера Aeza International) для приема команд и отправки украденных данных.

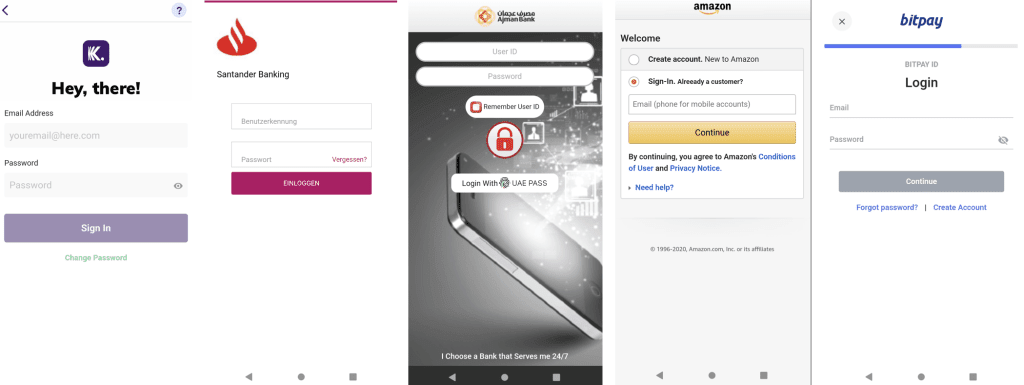
Перечень целевых приложений TsarBot получает со своего сервера. В основном это клиенты банков Франции, Польши, Великобритании, Индии, ОАЭ и Австралии.

При взаимодействии жертвы с установленным софтом вредонос сверяет имя пакета со своим списком; обнаружив совпадение, он запрашивает соответствующую фишинговую страницу и грузит ее в WebView. После успешной кражи учеток отработанная цель из списка удаляется.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru