


Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Kali Linux представила первый важный апдейт 2025 года — Kali Linux 2025.1a. В этот раз разработчики сосредоточились на обновлениях системы, добавили новый инструмент, освежили темы рабочего стола и внесли изменения в интерфейс.

Изначально планировался релиз Kali Linux под номером 2025.1, однако из-за обнаруженной в последнюю минуту ошибки разработчикам пришлось оперативно исправить её и выпустить обновлённую версию 2025.1a.

Сразу хочется отметить новый инструмент:

  • hoaxshell — генератор и обработчик пейлоадов reverse shell для Windows, использующий протокол HTTP(S) для установления соединения.

Кроме того, в Kali обновили ядро системы до версии 6.12.

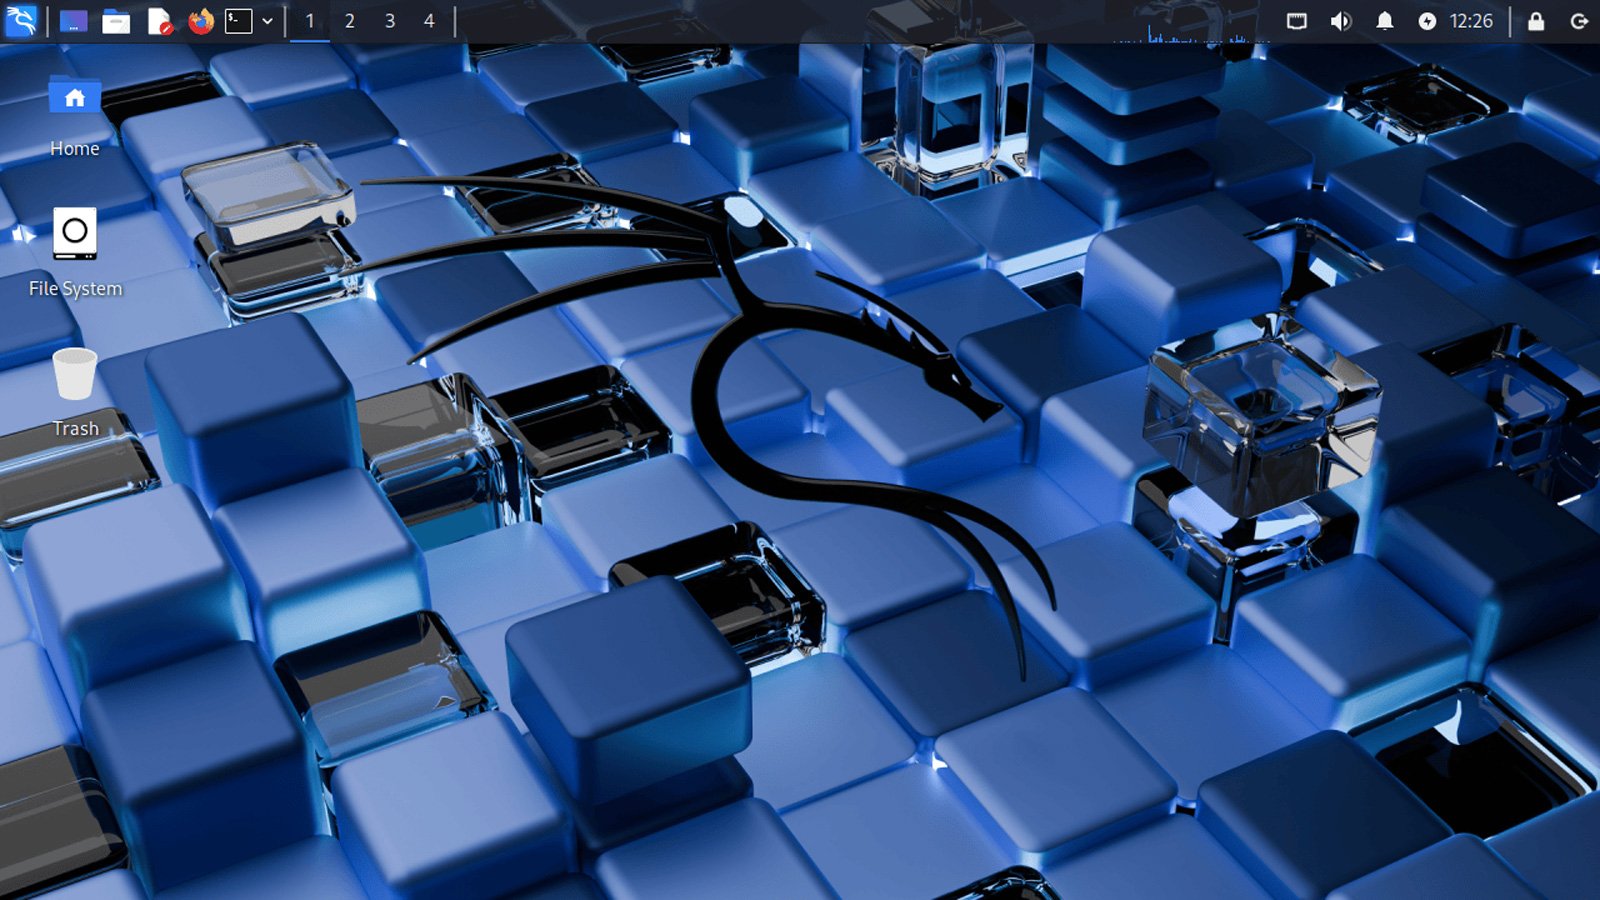
По традиции первая версия года получила визуальное обновление, включающее новые обои, изменённый загрузочный экран и доработанный интерфейс входа в систему.

«Как и в случае с предыдущими релизами, наша первая версия в этом году сопровождается обновлением темы, что позволяет интерфейсу оставаться современным», — говорится в официальном сообщении Kali Linux 2025.1a.

Обновление коснулось как стандартной версии Kali, так и Kali Purple. Всего представили пять новых обоев и три дополнительных фона в пакете Community Wallpapers.


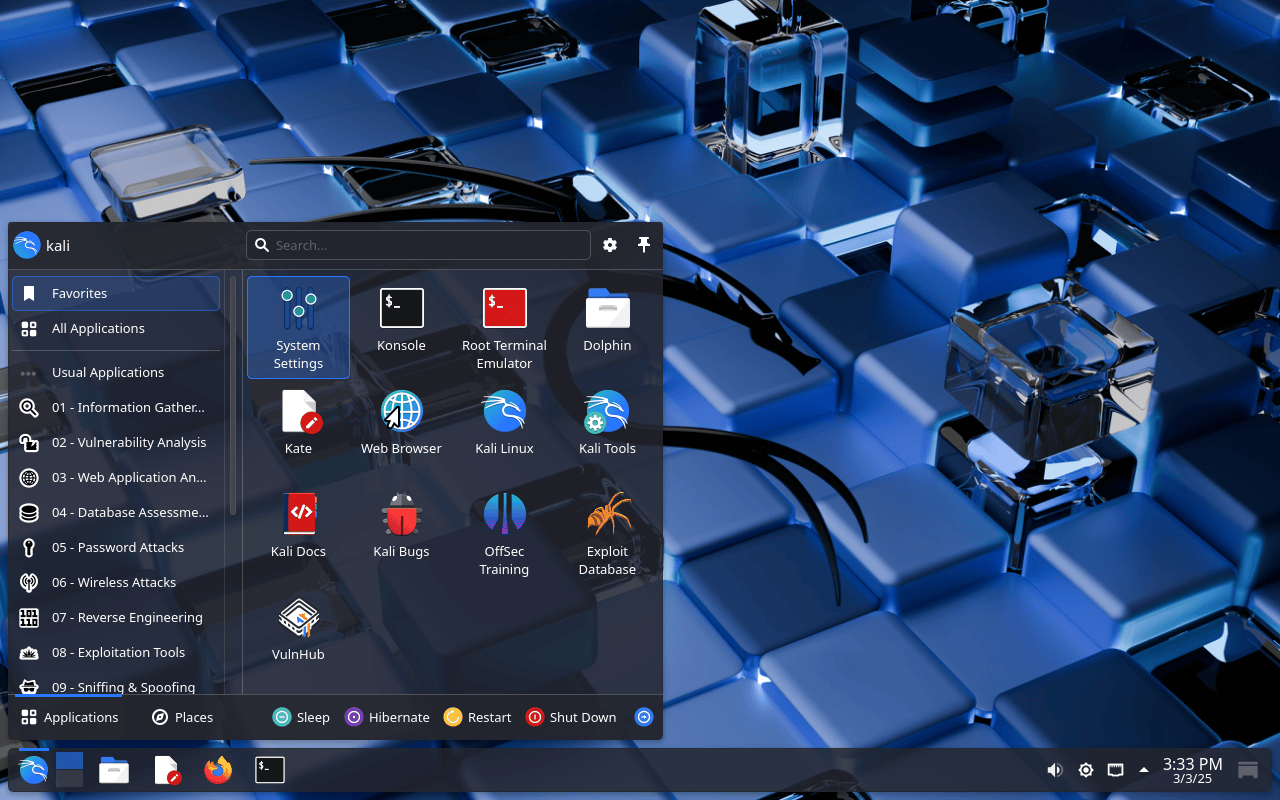
В версии 2025.1a обновили и рабочий стол, включая установку Plasma 6.2 и Xfce 4.20. Среди нововведений KDE особенно выделяются плавающие панели (Floating Panels).


Разработчики также добавили новые комбинации клавиш для более удобной навигации по рабочему столу.

Полный список изменений версии Kali Linux 2025.1a лежит на официальном сайте проекта.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru