


В Google Play нашли 331 Android-приложение с рекламой и фишингом

В Google Play нашли 331 Android-приложение с рекламой и фишингом

В Google Play нашли 331 Android-приложение с рекламой и фишингом

Исследователи в области кибербезопасности предупредили о крупной мошеннической кампании, в рамках которой злоумышленники использовали сотни вредоносных приложений в Google Play для демонстрации полноэкранной рекламы и фишинговых атак.

Как сообщает Bitdefender, кампания, получившая название Vapor, впервые попалась экспертам на глаза в начале марта.

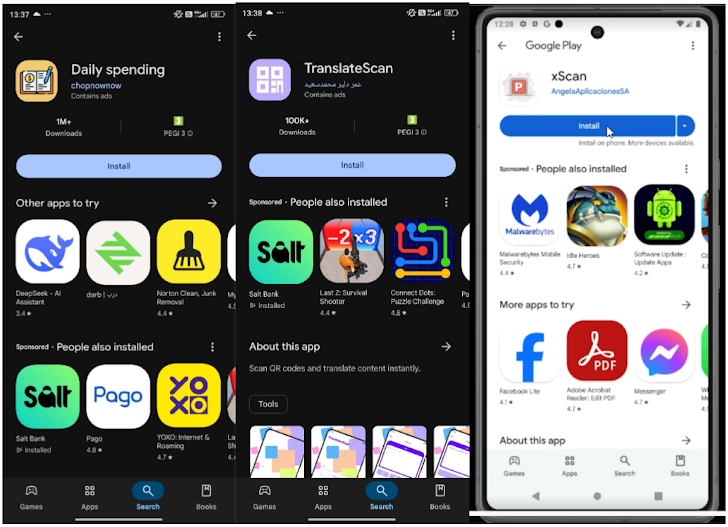
В ее рамках обнаружено более 180 приложений, разработанных для показа бесконечных полноэкранных видеороликов. Программы скрывались под видом легитимных утилит, приложений для фитнеса и образа жизни. В сумме они набрали свыше 56 миллионов загрузок и ежедневно генерировали более 200 миллионов рекламных запросов.

Злоумышленники регистрировали несколько аккаунтов разработчиков, размещая в каждом лишь несколько приложений, что позволяло им обходить модерацию и минимизировать потери при блокировке отдельных учетных записей. Кроме того, они сначала загружали на платформу безопасные версии приложений, а затем обновляли их, добавляя навязчивую рекламу.


Некоторые из этих программ не только скрывали свои значки с главного экрана, но и пытались похитить данные банковских карт, логины и пароли пользователей. Зафиксированы случаи, когда приложения блокировали экраны устройств, делая их неработоспособными.

По данным Bitdefender, масштабы атаки оказались больше, чем предполагалось ранее: выявлено 331 вредоносное приложение, общее количество загрузок которых превысило 60 миллионов.

Программы также могли скрываться на устройствах с Android TV, выдавая себя за Google Voice, и запускаться без взаимодействия пользователя, несмотря на ограничения Android 13.

Специалисты считают, что за атакой может стоять либо одна группа киберпреступников, либо несколько хакеров, использующих один и тот же инструмент для упаковки вредоносных программ. Все вредоносные приложения уже удалены из Google Play, однако пользователям рекомендуется проверять свои устройства и удалять подозрительные программы вручную.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru