


Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Исследователи указали на новый «полиморфный» вектор атаки, позволяющий вредоносным расширениям для Chrome выдавать себя за менеджеры паролей, криптовалютные кошельки и банковские приложения. Задача таких аддонов — перехватить конфиденциальные данные пользователя.

По словам специалистов SquareX Labs, которые выявили киберугрозу, тактика злоумышленников позволяет Chrome-расширению в режиме реального времени менять внешний вид и функциональность.

Что самое опасное — такой аддон может подстраиваться под уже установленные расширения на устройстве жертвы.

Атакующие первым делом загружают вредоносное расширение в Chrome Web Store, а затем, окопавшись в системе, аддон получает список уже имеющихся у пользователя приложений через API Chrome под названием «chrome.management».

Если доступ к API невозможен, злоумышленники используют альтернативный метод, загружая специальные ресурсы на посещаемых жертвой веб-страницах. Именно так вредонос узнаёт, какие популярные расширения установлены у пользователя.

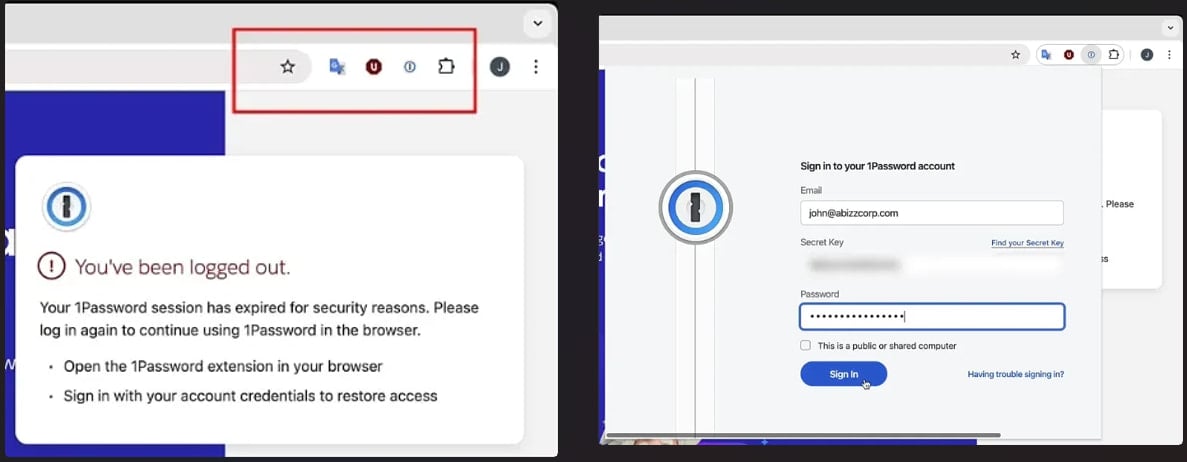
Далее злонамеренный аддон «превращается» в одно из легитимных расширений, полностью копируя его иконку и имя. Исследователи показали одну из вариаций атаки, в которой аддон-вредонос копировал менеджер паролей 1Password.

Пользователю выводилось сообщение о том, что «сессия истекла» и предлагалось заново ввести учётные данные. Последние, само собой, отправлялись злоумышленникам.


После кражи логина и пароля зловред возвращался к исходному виду и повторно включал оригинальное расширение, чтобы пользователь ничего не заподозрил.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru