


Brother обвинили в блокировке сторонних картриджей навязанным апдейтом

Brother обвинили в блокировке сторонних картриджей навязанным апдейтом

Brother обвинили в блокировке сторонних картриджей навязанным апдейтом

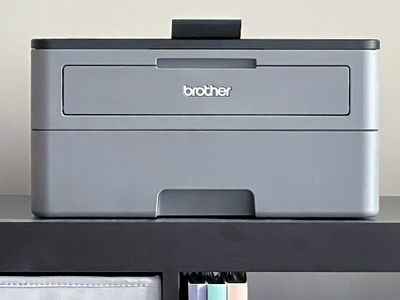
Популярный ютубер Луис Россманн обвинил японского техногиганта Brother в блокировании использования картриджей для принтеров сторонних производителей. Как заявил Россманн, нововведения навязаны принудительным обновлением прошивки.

Ранее техноблогер как раз хвалил Brother, ставя этого производителя в пример HP и Canon, которые известны жёсткими мерами в отношении сторонних расходных материалов.

Теперь, к сожалению, и Brother «встала на тёмную сторону», отмечает Россманн. Блогер выделил две основные проблемы:

  1. Ограничение на использование сторонних картриджей. После обновления прошивки некоторые модели принтеров Brother перестали работать с совместимыми картриджами, которые ранее использовались без проблем.
  2. Ограничения на цветную калибровку. Владелец многофункционального принтера Brother заметил, что после обновления устройство отказывается выполнять калибровку при использовании неоригинальных чернил, фактически делая такие картриджи бесполезными.

Еще одна неприятная особенность — проблемную прошивку нельзя откатить. Россманн отмечает, что Brother часто удаляет старые версии программного обеспечения с официального сайта, из-за чего пользователи не могут вернуться к более функциональной версии прошивки.

Ютубер рекомендовал владельцам принтеров Brother держать устройства в офлайн-режиме и отключить автоматические обновления.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru