


Google начинает следить за юзерами Android еще до открытия приложений

Google начинает следить за юзерами Android еще до открытия приложений

Google начинает следить за юзерами Android еще до открытия приложений

Исследование, проведенное профессором Тринити-колледжа в Дублине, показало, что куки и другие идентификаторы, используемые Google для аналитики и персонализации рекламы, появляются на Android-гаджетах прежде, чем пользователь открыл первое приложение.

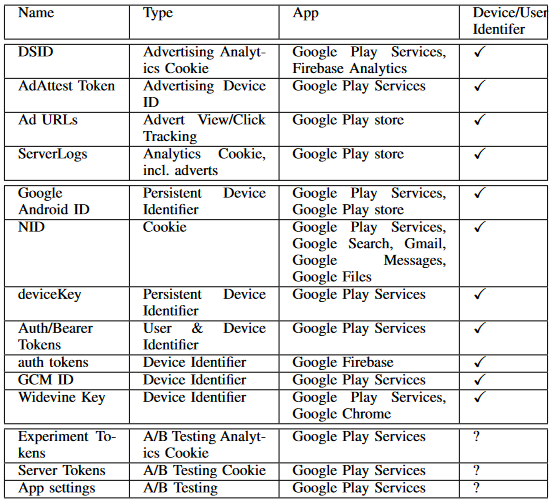
Эти трекеры отдаются (PDF) с серверов Google, сохраняются на устройстве и отправляют данные техногиганту через предустановленные приложения, такие как Google Play Services и клиент Google Play.

При этом согласия юзера никто не испрашивает, и отказ от слежки не предусмотрен. Исследователь заключил, что подобная практика противоречит европейскому Регламенту по защите данных (GDPR).

Как выяснилось, вскоре после входа в Google-аккаунт (когда стартует Android) на смартфон загружается DSID — куки-файл, хранимый в папке данных приложения Google Play Services и используемый для отслеживания заходов пользователя на сторонние сайты.

После первого подключения Google Play Services на устройстве создается еще один идентификатор, привязанный к учетной записи Google, — Android ID. Он не прекращает передачу данных даже в случае выхода юзера из аккаунта, и избавиться от этого можно, лишь сбросив настройки до заводских.


Перед публикацией результатов исследования автор обратился за разъяснениями в Google. Респондент был лаконичен: затронутые правовые аспекты — без комментариев, ошибок и вводящих в заблуждение заявлений не обнаружено; вопрос о планируемых изменениях в отношении куки и проч. остался без ответа.

В комментарии для The Register представитель компании пояснил:

«В отчете рассмотрены инструменты и технологии, на базе которых Google создает полезные продукты и сервисы. Автор исследования упомянул, что у него нет юридического образования, и мы не согласны с его правовой оценкой результатов анализа. Конфиденциальность пользователей — первостепенная задача для Android, и мы подтверждаем готовность соблюдать соответствующие законы и нормы».

Техногиганту далеко не первый раз пеняют на расхождение слова и дела в вопросах обеспечения приватности пользователей. Так, недавно у юзеров возникли новые опасения в связи с принудительной установкой и запуском ИИ-приложения Android System SafetyCore.

Разработчик поспешил развеять сомнения, пояснив, что эта системная служба не сканирует контент на стороне клиента, а лишь классифицирует его для Messages, и результаты не расшариваются. Однако согласия пользователей опять не спросили и возможности opt-out не предоставили.

Впрочем, новинку можно удалить либо отключить через настройки: Приложения > Показать все (или системные) приложения, в списке выбрать SafetyCore и кликнуть «Удалить» либо «Остановить». К сожалению, навязанная фича вернется со следующим обновлением ОС.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru