


Google начинает следить за юзерами Android еще до открытия приложений

Google начинает следить за юзерами Android еще до открытия приложений

Google начинает следить за юзерами Android еще до открытия приложений

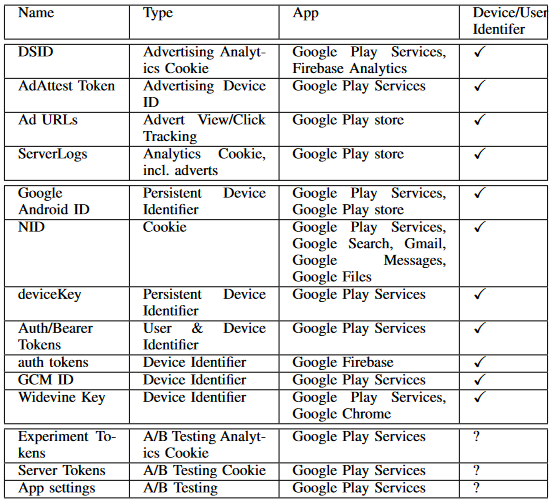
Исследование, проведенное профессором Тринити-колледжа в Дублине, показало, что куки и другие идентификаторы, используемые Google для аналитики и персонализации рекламы, появляются на Android-гаджетах прежде, чем пользователь открыл первое приложение.

Эти трекеры отдаются (PDF) с серверов Google, сохраняются на устройстве и отправляют данные техногиганту через предустановленные приложения, такие как Google Play Services и клиент Google Play.

При этом согласия юзера никто не испрашивает, и отказ от слежки не предусмотрен. Исследователь заключил, что подобная практика противоречит европейскому Регламенту по защите данных (GDPR).

Как выяснилось, вскоре после входа в Google-аккаунт (когда стартует Android) на смартфон загружается DSID — куки-файл, хранимый в папке данных приложения Google Play Services и используемый для отслеживания заходов пользователя на сторонние сайты.

После первого подключения Google Play Services на устройстве создается еще один идентификатор, привязанный к учетной записи Google, — Android ID. Он не прекращает передачу данных даже в случае выхода юзера из аккаунта, и избавиться от этого можно, лишь сбросив настройки до заводских.


Перед публикацией результатов исследования автор обратился за разъяснениями в Google. Респондент был лаконичен: затронутые правовые аспекты — без комментариев, ошибок и вводящих в заблуждение заявлений не обнаружено; вопрос о планируемых изменениях в отношении куки и проч. остался без ответа.

В комментарии для The Register представитель компании пояснил:

«В отчете рассмотрены инструменты и технологии, на базе которых Google создает полезные продукты и сервисы. Автор исследования упомянул, что у него нет юридического образования, и мы не согласны с его правовой оценкой результатов анализа. Конфиденциальность пользователей — первостепенная задача для Android, и мы подтверждаем готовность соблюдать соответствующие законы и нормы».

Техногиганту далеко не первый раз пеняют на расхождение слова и дела в вопросах обеспечения приватности пользователей. Так, недавно у юзеров возникли новые опасения в связи с принудительной установкой и запуском ИИ-приложения Android System SafetyCore.

Разработчик поспешил развеять сомнения, пояснив, что эта системная служба не сканирует контент на стороне клиента, а лишь классифицирует его для Messages, и результаты не расшариваются. Однако согласия пользователей опять не спросили и возможности opt-out не предоставили.

Впрочем, новинку можно удалить либо отключить через настройки: Приложения > Показать все (или системные) приложения, в списке выбрать SafetyCore и кликнуть «Удалить» либо «Остановить». К сожалению, навязанная фича вернется со следующим обновлением ОС.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru