


Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

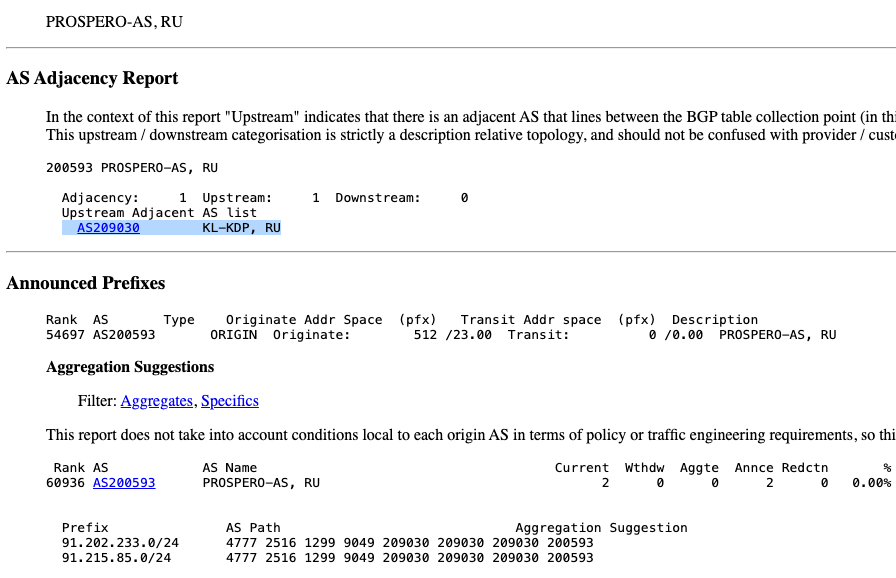
С конца прошлого года трафик российского провайдера Prospero идет транзитом через AS-сеть «Лаборатории Касперского». Поскольку IP-адреса Prospero засветились в спам- и фишинг-кампаниях, подобная ассоциация у многих вызвала недоумение.

Как выяснил блогер и исследователь Брайан Кребс, во французской ИБ-компании Intrinsec с большой долей уверенности полагают, что Prospero (AS200593) вовлечена в схемы предоставления услуг bulletproof-хостинга, известные как Securehost и BEARHOST.

Проведенное специалистами исследование выявило многочисленные злоупотребления: IP-адреса российского AS-провайдера неоднократно использовались для размещения фишинговых страниц, скриптов FakeUpdates, они же SocGholish, а также для управления троянами SpyNote, Octo и GootLoader.

А команда аналитиков Interisle Consulting Group, составляя список хостеров с наибольшей концентрацией спам-ботов по итогам 2024 года, вывела AS200593 на первое место.

Факт подключения Prospero к интернету через сети Kaspersky (AS209030) на днях подтвердила НКО Spamhaus, которая неоднократно пыталась внести BEARHOST в черные списки, которыми пользуются многие интернет-провайдеры.


В ответ на запрос KrebsOnSecurity о комментарии в Kaspersky опровергли предположение, будто они предоставляют услуги провайдеру bulletproof-хостинга.

«Эти утверждения неверны, Kaspersky не работает и никогда не работала с этим сервис-провайдером, — сказано в ответном письме. — Маршрутизация через сети, находящиеся в ведении Kaspersky, отнюдь не означает предоставление услуг: AS-система Kaspersky могла объявиться как технический префикс в сети телеком-провайдеров, с которыми сотрудничает данная компания».

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru