


Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

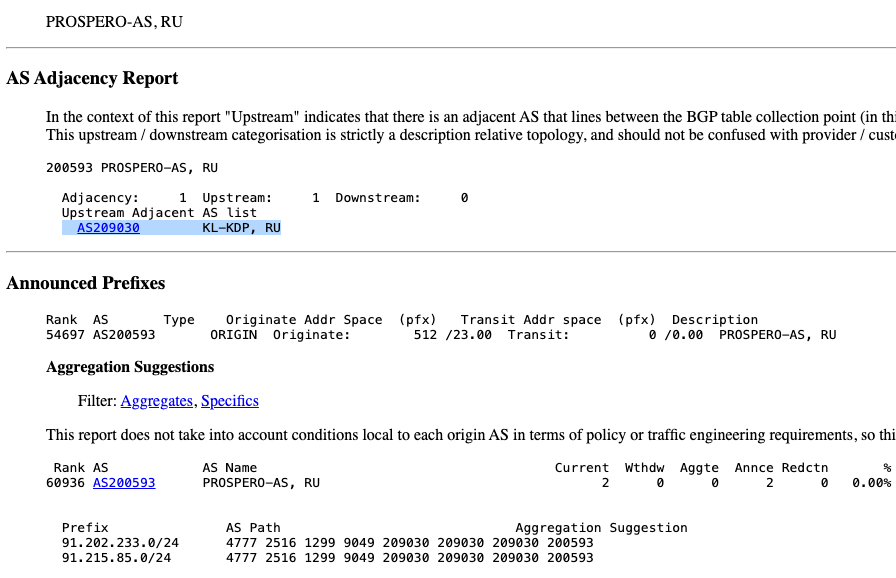
С конца прошлого года трафик российского провайдера Prospero идет транзитом через AS-сеть «Лаборатории Касперского». Поскольку IP-адреса Prospero засветились в спам- и фишинг-кампаниях, подобная ассоциация у многих вызвала недоумение.

Как выяснил блогер и исследователь Брайан Кребс, во французской ИБ-компании Intrinsec с большой долей уверенности полагают, что Prospero (AS200593) вовлечена в схемы предоставления услуг bulletproof-хостинга, известные как Securehost и BEARHOST.

Проведенное специалистами исследование выявило многочисленные злоупотребления: IP-адреса российского AS-провайдера неоднократно использовались для размещения фишинговых страниц, скриптов FakeUpdates, они же SocGholish, а также для управления троянами SpyNote, Octo и GootLoader.

А команда аналитиков Interisle Consulting Group, составляя список хостеров с наибольшей концентрацией спам-ботов по итогам 2024 года, вывела AS200593 на первое место.

Факт подключения Prospero к интернету через сети Kaspersky (AS209030) на днях подтвердила НКО Spamhaus, которая неоднократно пыталась внести BEARHOST в черные списки, которыми пользуются многие интернет-провайдеры.


В ответ на запрос KrebsOnSecurity о комментарии в Kaspersky опровергли предположение, будто они предоставляют услуги провайдеру bulletproof-хостинга.

«Эти утверждения неверны, Kaspersky не работает и никогда не работала с этим сервис-провайдером, — сказано в ответном письме. — Маршрутизация через сети, находящиеся в ведении Kaspersky, отнюдь не означает предоставление услуг: AS-система Kaspersky могла объявиться как технический префикс в сети телеком-провайдеров, с которыми сотрудничает данная компания».

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru