


Новый API в Android 16 включит всю защиту в приложениях за один клик

Новый API в Android 16 включит всю защиту в приложениях за один клик

Новый API в Android 16 включит всю защиту в приложениях за один клик

Версия Android 16 Beta 2 содержит новый API, позволяющий приложениям проверять активность Advanced Protection и при положительном результате корректировать свои настройки, повышая уровень безопасности.

Таким образом, при переводе ОС в режим Advanced Protection в приложениях автоматом включатся дополнительные механизмы защиты — аутентификация по биометрии, блокировка скриншотов и т. п.

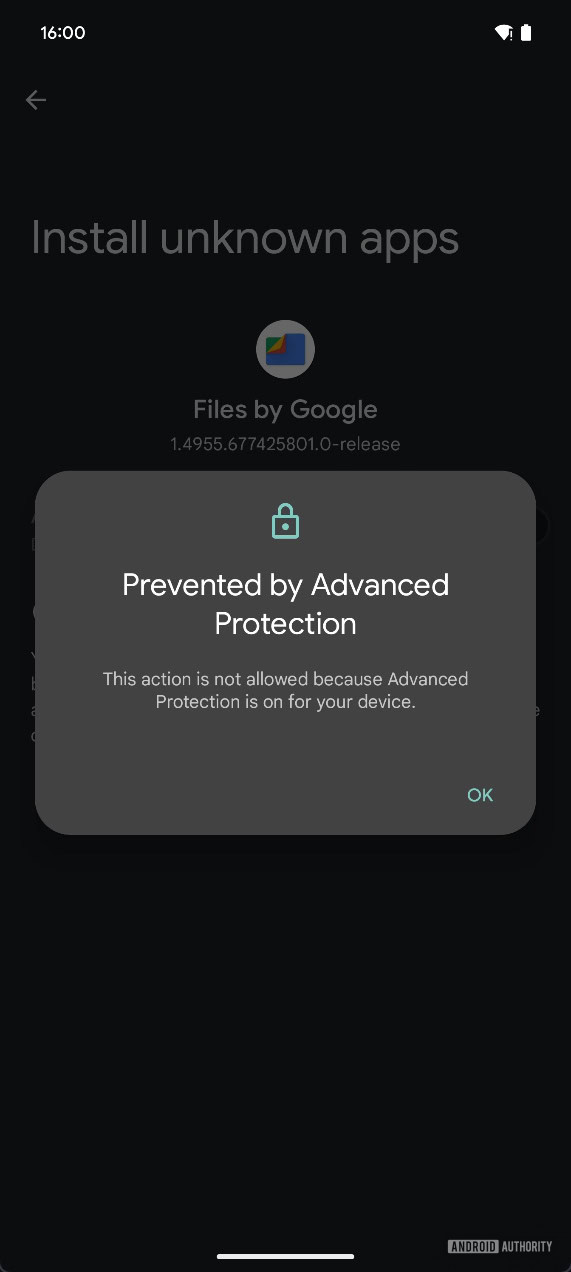
Режим расширенной защиты в Android 16 диктует вход в Google-аккаунт по ключу безопасности либо passkey, блокирует загрузку потенциально опасных файлов, препятствует установке приложений из сторонних источников, а также отключает 2G и активирует MTE-защиту для поддерживающих ее приложений.


Новинка с именем AdvancedProtectionManager добавляет к этим мерам безопасности еще один слой, притом без участия пользователя. Эффективность подобной защиты за один клик зависит от степени поддержки нового API приложениями; при ее отсутствии юзерам придется искать и подкручивать настройки вручную.

Код для AdvancedProtectionManager API уже присутствует в Android 16 Beta 2, но функциональность пока не включена.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru