


Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Мошенники обзванивают студентов для регистрации в фейковом госсервисе

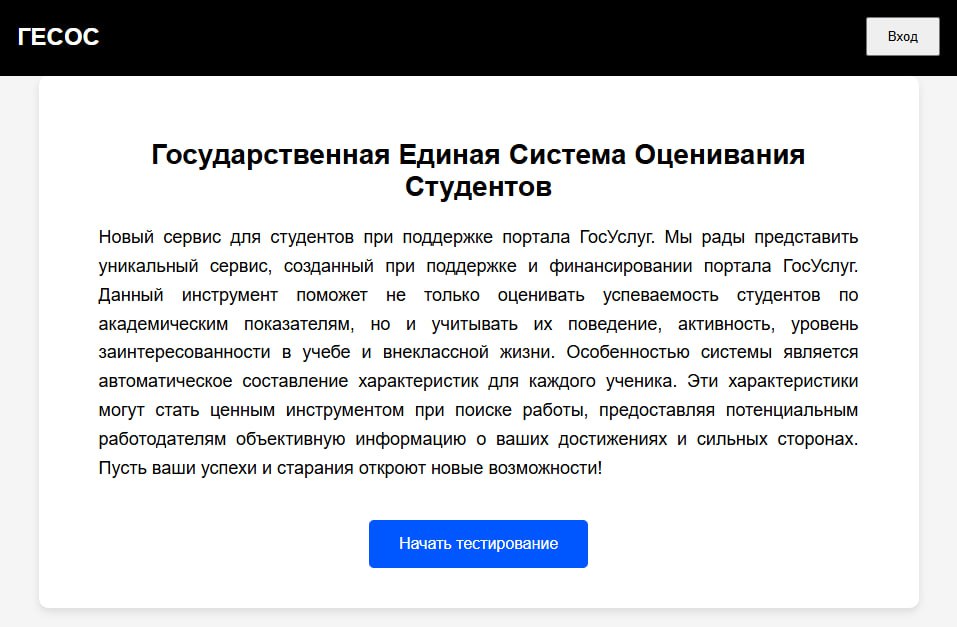
Эксперты в области кибербезопасности зафиксировали фишинговую атаку, направленную на студентов российских вузов. Злоумышленники используют поддельные ресурсы, имитирующие систему оценки успеваемости, активности и заинтересованности учащихся, с целью кражи учетных данных в государственном сервисе.

Аналитики департамента защиты от цифровых рисков Digital Risk Protection компании F.A.C.C.T. обнаружили, что мошеннические домены были зарегистрированы 10 февраля. Уже на следующий день студенты начали получать звонки с сообщениями о якобы обязательной регистрации в «государственной единой системе оценивания студентов» (ГЕСОС).


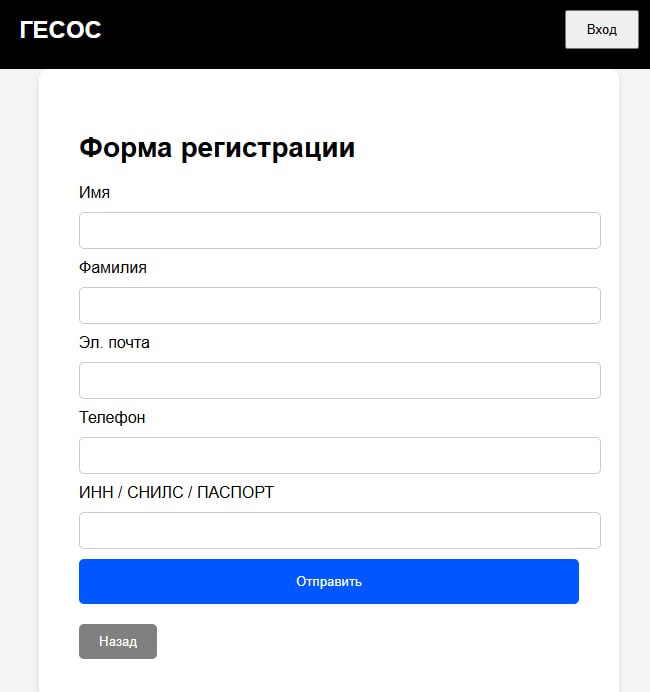
Атакующие убеждают жертв в необходимости пройти тестирование, для чего требуется зарегистрироваться на поддельном сайте и ввести персональные данные. После этого пользователю предлагается ввести код смены пароля, а затем код для входа в учетную запись госслужбы. Так злоумышленники получают доступ к аккаунту, что может привести к утечке персональных данных и несанкционированному использованию функционала сервиса.


Фишинговый сайт, задействованный в атаке, уже передан на блокировку в Координационный центр доменов .RU/.РФ, сообщил ведущий аналитик Digital Risk Protection Евгений Егоров.

Специалисты в области кибербезопасности рекомендуют:

  • Проверять достоверность информации, поступающей по телефону или через мессенджеры, в официальных источниках.
  • Если во время звонка вам предлагают перейти на незнакомый сайт, не спешите выполнять инструкцию. Проверьте домен, например, через сервис Whois — если он зарегистрирован недавно, это может свидетельствовать о мошенничестве.
  • Не передавать логины, пароли, личные данные и коды подтверждения третьим лицам, а также не вводить их на сомнительных ресурсах.

Напомним, сегодня мы также сообщали, что учетные записи подростков на Госуслугах при взломе могут стать инструментом атак на их семьи.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru