


Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Эксперты в области кибербезопасности зафиксировали фишинговую атаку, направленную на студентов российских вузов. Злоумышленники используют поддельные ресурсы, имитирующие систему оценки успеваемости, активности и заинтересованности учащихся, с целью кражи учетных данных в государственном сервисе.

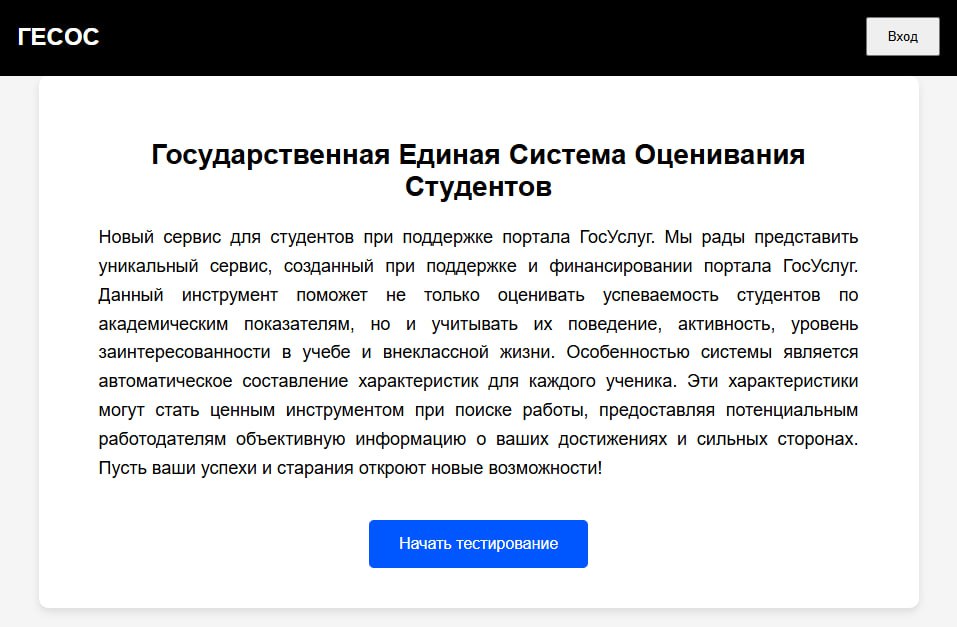
Аналитики департамента защиты от цифровых рисков Digital Risk Protection компании F.A.C.C.T. обнаружили, что мошеннические домены были зарегистрированы 10 февраля. Уже на следующий день студенты начали получать звонки с сообщениями о якобы обязательной регистрации в «государственной единой системе оценивания студентов» (ГЕСОС).


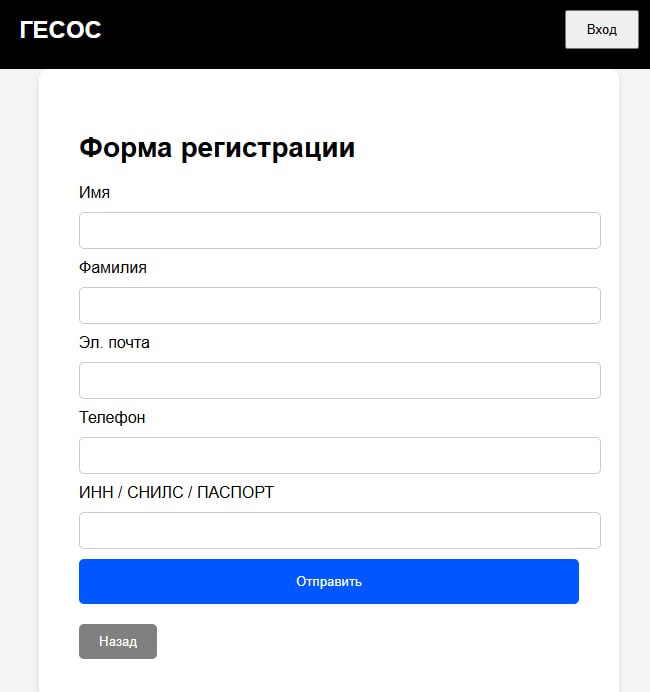
Атакующие убеждают жертв в необходимости пройти тестирование, для чего требуется зарегистрироваться на поддельном сайте и ввести персональные данные. После этого пользователю предлагается ввести код смены пароля, а затем код для входа в учетную запись госслужбы. Так злоумышленники получают доступ к аккаунту, что может привести к утечке персональных данных и несанкционированному использованию функционала сервиса.


Фишинговый сайт, задействованный в атаке, уже передан на блокировку в Координационный центр доменов .RU/.РФ, сообщил ведущий аналитик Digital Risk Protection Евгений Егоров.

Специалисты в области кибербезопасности рекомендуют:

  • Проверять достоверность информации, поступающей по телефону или через мессенджеры, в официальных источниках.
  • Если во время звонка вам предлагают перейти на незнакомый сайт, не спешите выполнять инструкцию. Проверьте домен, например, через сервис Whois — если он зарегистрирован недавно, это может свидетельствовать о мошенничестве.
  • Не передавать логины, пароли, личные данные и коды подтверждения третьим лицам, а также не вводить их на сомнительных ресурсах.

Напомним, сегодня мы также сообщали, что учетные записи подростков на Госуслугах при взломе могут стать инструментом атак на их семьи.

Подпишитесь на новости

WhatsApp вводит родительский контроль для подростков

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) внедрили новые инструменты родительского контроля. Семьи смогут управлять настройками приватности, группами, каналами, статусами и доступом к Meta (корпорация Meta признана экстремистской и запрещена в России) AI. При этом читать личную переписку подростка родители не смогут. Функции добровольные: настроить их предлагается вместе с подростком.

Родители смогут выбрать, кто видит его фото профиля и кто может добавлять его в группы.

Захочется ослабить ограничения — понадобится родительский ПИН-код. Просто вернуть всё обратно в настройках уже не выйдет.

Также родителям будут приходить уведомления, когда подросток вступает в группу, выходит из неё или число участников заметно увеличивается. Отдельные настройки позволят определить использование каналов, доступные для просмотра статусы и аудиторию собственных публикаций.

Добрались и до нейросети. Для Meta AI можно выбрать стандартный режим 13+ либо более строгий Limited Content с ограничениями контента. Подробный перечень этих ограничений в анонсе не раскрывается.

Все настройки защищены одним ПИН-кодом. Родители смогут менять их или полностью отключать. Личные сообщения и звонки, по заявлению WhatsApp, останутся защищены сквозным шифрованием: родительский контроль не превращается в пропуск к чужим разговорам.

Компания обещает развивать инструменты поэтапно с учётом отзывов семей.

RSS: Новости на портале Anti-Malware.ru