


Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

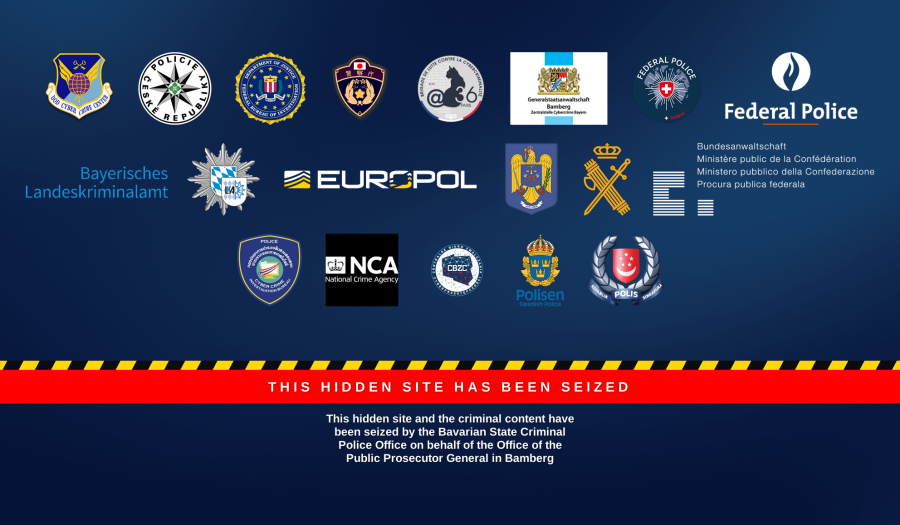
Тайские СМИ сообщили о четырех арестах по подозрению в проведении атак с использованием шифровальщика Phobos. Одновременно полиция Баварии заблокировала даркнет-сайт группировки 8base, которая тоже оперировала этим зловредом.

Таковы новые результаты международной операции Phobos Aetor, в которой принимают участие правоохранительные органы США, стран Западной Европы и Азии. По оценке американцев, от атак шифровальщика пострадали более 1000 организаций в разных регионах; суммарный ущерб достиг $16 миллионов.

Аресты в Таиланде произведены по просьбе властей Швейцарии и США. Местные СМИ пишут, что задержанные — европейцы; по данным Европола, они россияне, притом лидеры 8base.

Кроме сайта ОПГ, на котором теперь красуется баннер с сообщением о блокировке, правоохранителям удалось обезвредить 27 серверов, связанных с операциями Phobos.


Разработчиком шифровальщика предположительно является россиянин Евгений Птицын, который в конце прошлого года предстал перед судом после экстрадиции из Южной Кореи в США.

Вредонос, шифрующий файлы по AES, предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS), и 8base, видимо, оформила подписку. Созданный ею кастомный вариант Phobos после обработки добавляет к именам файлов расширение .8base или .eight.

Насколько известно, 8base объявилась в интернете в 2022 году. Злоумышленники используют тактику двойного шантажа (не только шифруют, но и воруют данные и грозят публикацией в случае неуплаты выкупа) и объявили себя специалистами по пентесту — как некогда вымогатели Cl0p, которые оправдывали свои атаки стремлением поставить мишеням на вид небрежное отношение к клиентским данным.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru