


Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

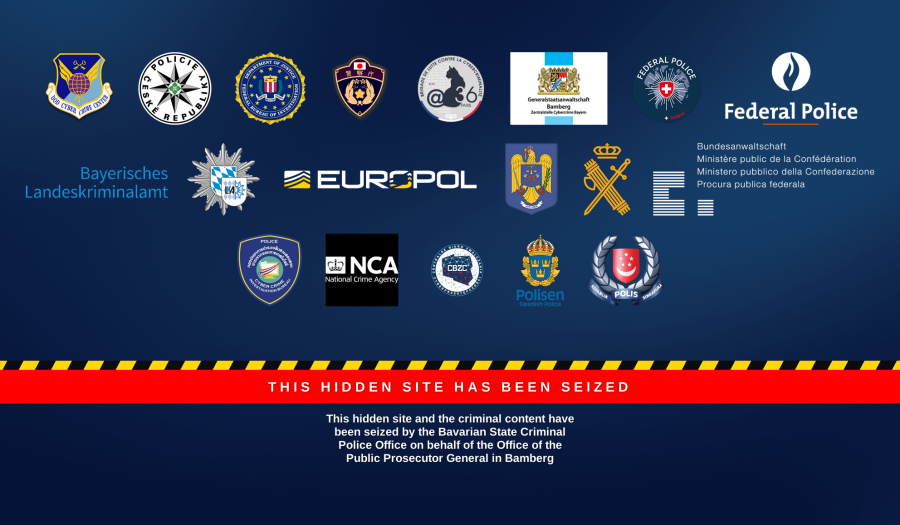
Тайские СМИ сообщили о четырех арестах по подозрению в проведении атак с использованием шифровальщика Phobos. Одновременно полиция Баварии заблокировала даркнет-сайт группировки 8base, которая тоже оперировала этим зловредом.

Таковы новые результаты международной операции Phobos Aetor, в которой принимают участие правоохранительные органы США, стран Западной Европы и Азии. По оценке американцев, от атак шифровальщика пострадали более 1000 организаций в разных регионах; суммарный ущерб достиг $16 миллионов.

Аресты в Таиланде произведены по просьбе властей Швейцарии и США. Местные СМИ пишут, что задержанные — европейцы; по данным Европола, они россияне, притом лидеры 8base.

Кроме сайта ОПГ, на котором теперь красуется баннер с сообщением о блокировке, правоохранителям удалось обезвредить 27 серверов, связанных с операциями Phobos.


Разработчиком шифровальщика предположительно является россиянин Евгений Птицын, который в конце прошлого года предстал перед судом после экстрадиции из Южной Кореи в США.

Вредонос, шифрующий файлы по AES, предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS), и 8base, видимо, оформила подписку. Созданный ею кастомный вариант Phobos после обработки добавляет к именам файлов расширение .8base или .eight.

Насколько известно, 8base объявилась в интернете в 2022 году. Злоумышленники используют тактику двойного шантажа (не только шифруют, но и воруют данные и грозят публикацией в случае неуплаты выкупа) и объявили себя специалистами по пентесту — как некогда вымогатели Cl0p, которые оправдывали свои атаки стремлением поставить мишеням на вид небрежное отношение к клиентским данным.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru