


Facebook признал ошибку в отношении обсуждений Linux

Facebook признал ошибку в отношении обсуждений Linux

Facebook признал ошибку в отношении обсуждений Linux

Администрация Facebook (принадлежит корпорации Meta, признанной в России экстремистской и запрещенной) признала, что блокировка публикаций, связанных с ОС Linux, была ошибочной. Как сообщили представители соцсети, все ограничения сняты.

С 19 января Facebook начал блокировать посты, содержащие обсуждения Linux или ссылки на сайты, посвященные этой операционной системе.

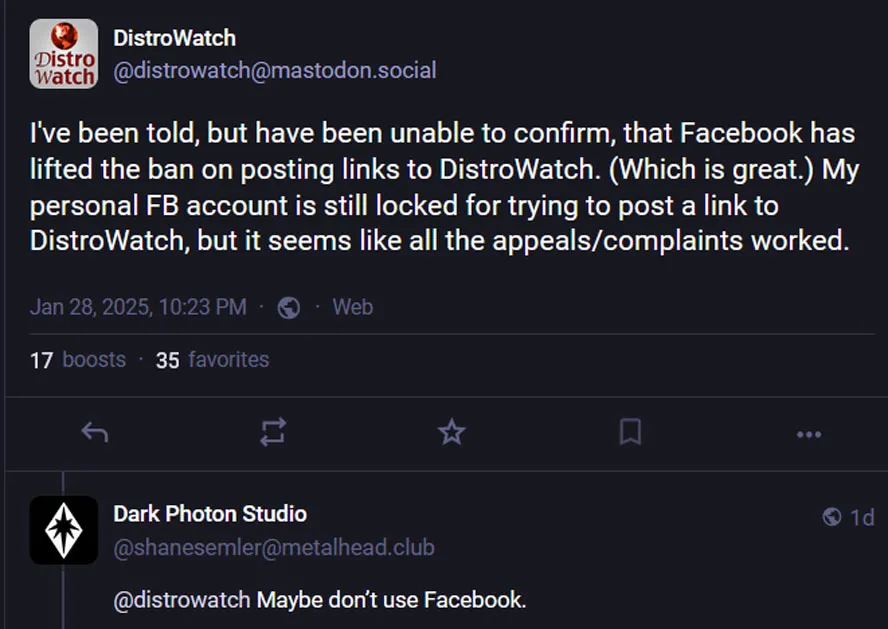
В результате были заблокированы страницы ряда пользователей, включая датский ресурс Distrowatch, популярный среди поклонников Linux. Администрации ресурса пришлось перенести свою деятельность в соцсеть Mastodon.

Представители Distrowatch подали апелляцию, которая была удовлетворена 28 января. В ответе на запрос издания PC Mag компания Meta (признана экстремистской и запрещена в России) заявила:

«Эта политика была признана ошибочной и пересмотрена. Обсуждения Linux разрешены на всех наших сервисах».

Однако ранее администрация Facebook сообщала датскому ресурсу, что политика модерирования в отношении публикаций о Linux пересматриваться не будет. Такой противоречивый подход, по мнению журналиста Tom’s Hardware Guide Марка Тайсона, отражает общую неповоротливость крупных технологических компаний.

Кроме того, издание отметило, что разблокировка страницы Distrowatch оказалась частичной — часть публикаций по-прежнему не отображалась.

Решение Facebook вызвало широкий резонанс среди пользователей и специалистов по Linux, особенно учитывая, что сама соцсеть использует эту операционную систему в своей инфраструктуре и активно нанимает специалистов в этой области.

Эта ситуация даже породила спекуляции о возможном заговоре крупных корпораций Кремниевой долины против программного обеспечения с открытым кодом.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru