


Facebook признал ошибку в отношении обсуждений Linux

Facebook признал ошибку в отношении обсуждений Linux

Facebook признал ошибку в отношении обсуждений Linux

Администрация Facebook (принадлежит корпорации Meta, признанной в России экстремистской и запрещенной) признала, что блокировка публикаций, связанных с ОС Linux, была ошибочной. Как сообщили представители соцсети, все ограничения сняты.

С 19 января Facebook начал блокировать посты, содержащие обсуждения Linux или ссылки на сайты, посвященные этой операционной системе.

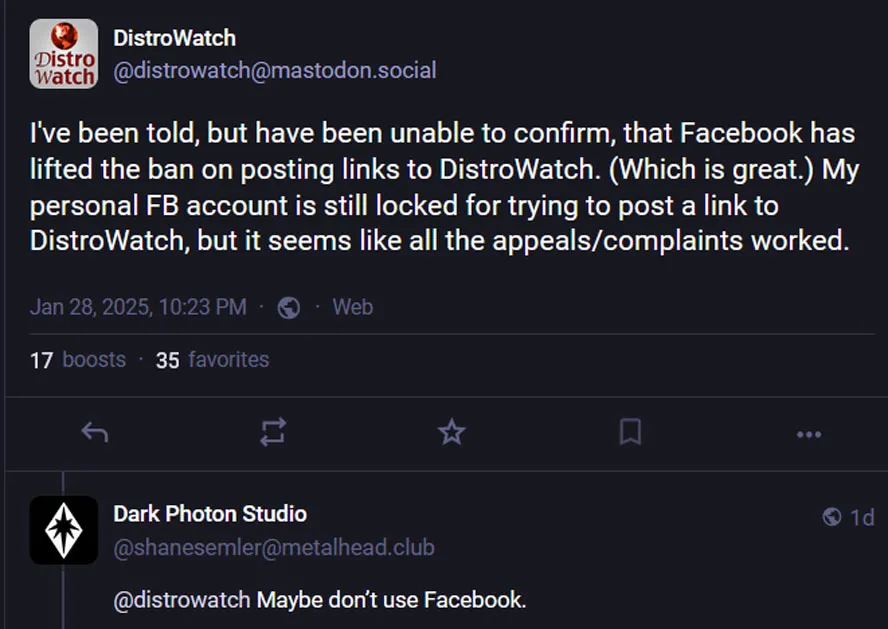
В результате были заблокированы страницы ряда пользователей, включая датский ресурс Distrowatch, популярный среди поклонников Linux. Администрации ресурса пришлось перенести свою деятельность в соцсеть Mastodon.

Представители Distrowatch подали апелляцию, которая была удовлетворена 28 января. В ответе на запрос издания PC Mag компания Meta (признана экстремистской и запрещена в России) заявила:

«Эта политика была признана ошибочной и пересмотрена. Обсуждения Linux разрешены на всех наших сервисах».

Однако ранее администрация Facebook сообщала датскому ресурсу, что политика модерирования в отношении публикаций о Linux пересматриваться не будет. Такой противоречивый подход, по мнению журналиста Tom’s Hardware Guide Марка Тайсона, отражает общую неповоротливость крупных технологических компаний.

Кроме того, издание отметило, что разблокировка страницы Distrowatch оказалась частичной — часть публикаций по-прежнему не отображалась.

Решение Facebook вызвало широкий резонанс среди пользователей и специалистов по Linux, особенно учитывая, что сама соцсеть использует эту операционную систему в своей инфраструктуре и активно нанимает специалистов в этой области.

Эта ситуация даже породила спекуляции о возможном заговоре крупных корпораций Кремниевой долины против программного обеспечения с открытым кодом.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru