


Группа Rezet атакует промышленность: фишинг под видом семинаров

Группа Rezet атакует промышленность: фишинг под видом семинаров

Группа Rezet атакует промышленность: фишинг под видом семинаров

Компания F.A.C.C.T. зафиксировала в январе 2025 года серию атак кибершпионской группы Rezet (Rare Wolf) на российские промышленные предприятия. Письма маскируются под приглашения на семинары по стандартизации оборонной продукции.

В конце месяца система F.A.C.C.T. Managed XDR выявила и заблокировала вредоносные рассылки. Открытие вложенных файлов могло привести к заражению рабочих станций.

Группа Rezet, известная с 2018 года, специализируется на кибершпионаже, излюбленный инструмент — фишинговые рассылки. По данным исследователей, за это время она совершила около 500 атак на промышленные предприятия в России, Украине и Белоруссии.

В кампаниях 2021 и 2023 годов злоумышленники использовали файл rezet.cmd, по которому группа и получила своё название.

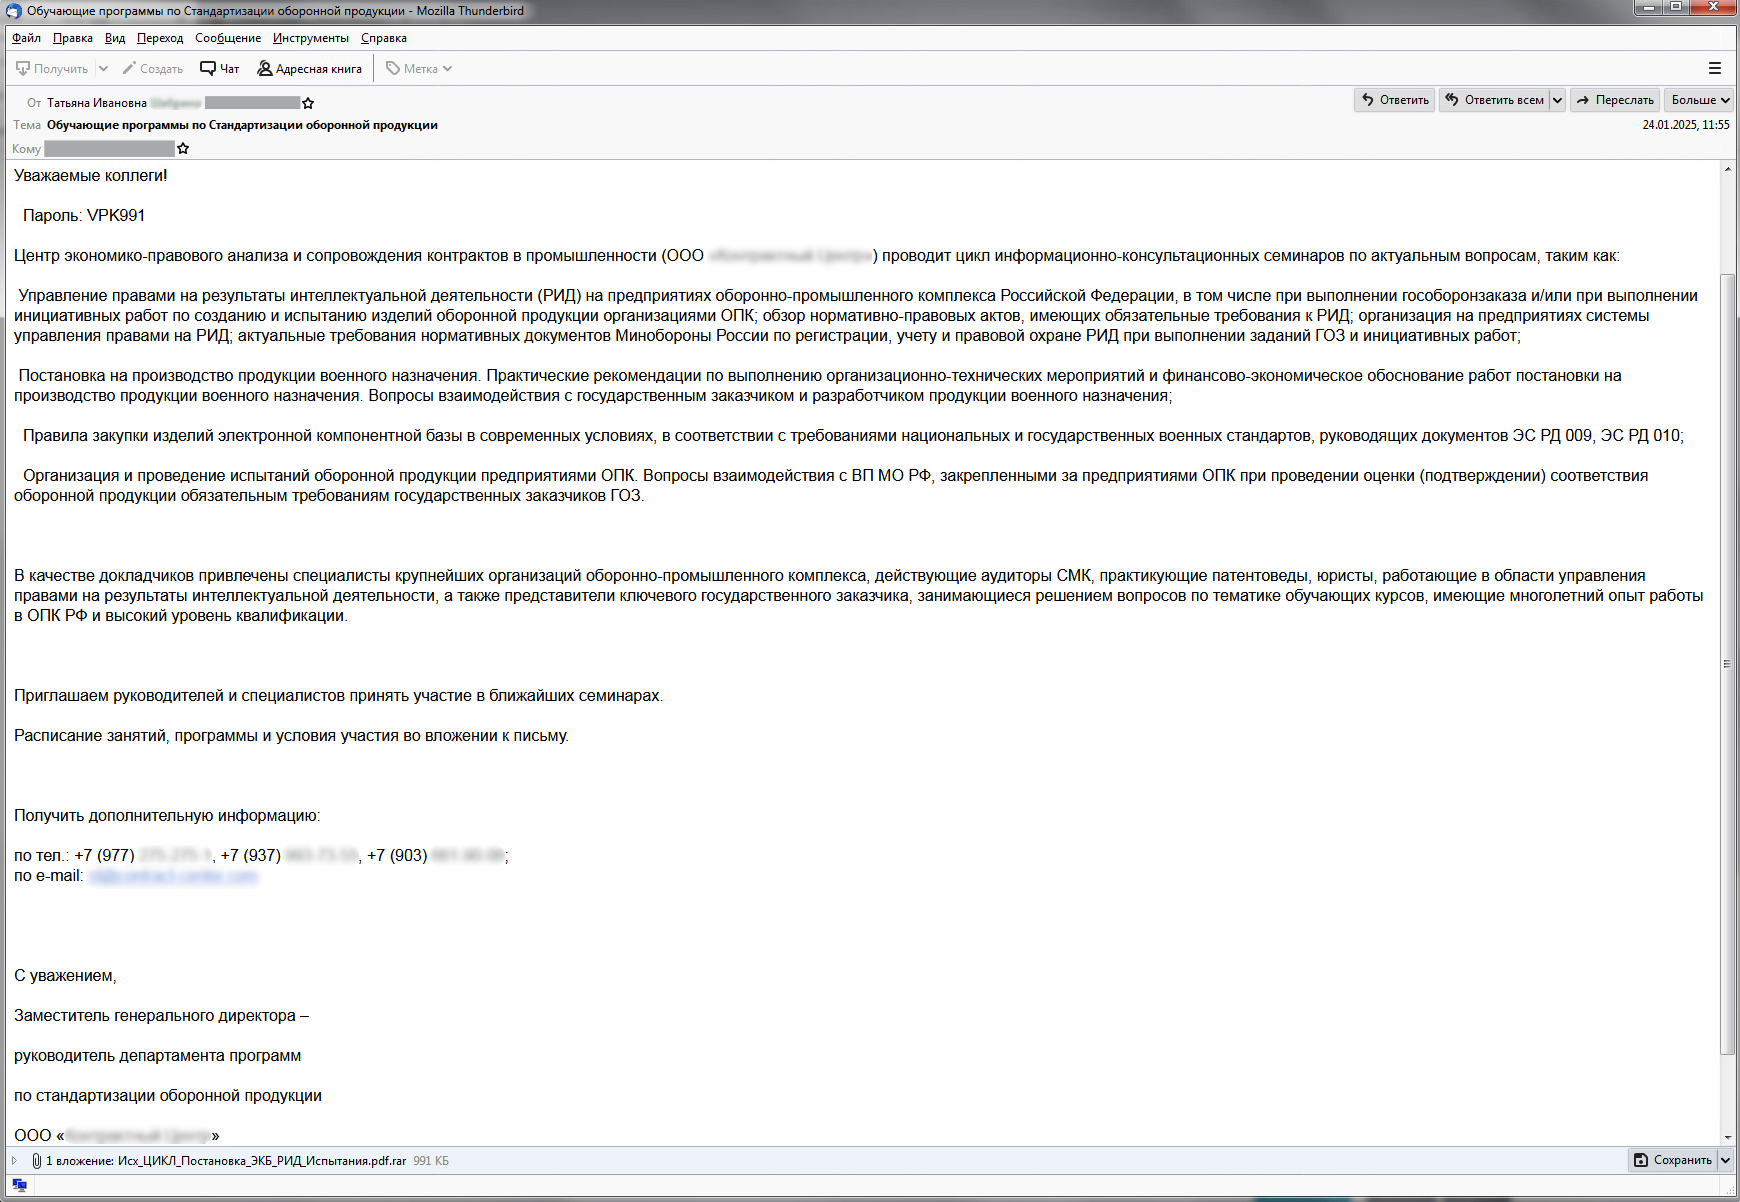
В январе 2025 года злоумышленники рассылали письма якобы от имени компании, занимающейся сопровождением контрактов в сфере гособоронзаказа. Под удар попали предприятия химической, пищевой и фармацевтической промышленности.


Схема заражения была схожа с предыдущими атаками группы: в первой волне рассылок архив содержал вредоносный файл, файл-приманку в формате PDF и код. Пароль к архиву указывался в тексте письма, что позволяло обходить стандартные системы защиты. После запуска PDF-документ открывался для отвлечения внимания, а вредонос заражал систему.

Несколько дней спустя последовали ещё две рассылки, где внутри архива уже находились два вредоносных файла. Открытие любого из них приводило к заражению.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru