


Группа Rezet атакует промышленность: фишинг под видом семинаров

Группа Rezet атакует промышленность: фишинг под видом семинаров

Группа Rezet атакует промышленность: фишинг под видом семинаров

Компания F.A.C.C.T. зафиксировала в январе 2025 года серию атак кибершпионской группы Rezet (Rare Wolf) на российские промышленные предприятия. Письма маскируются под приглашения на семинары по стандартизации оборонной продукции.

В конце месяца система F.A.C.C.T. Managed XDR выявила и заблокировала вредоносные рассылки. Открытие вложенных файлов могло привести к заражению рабочих станций.

Группа Rezet, известная с 2018 года, специализируется на кибершпионаже, излюбленный инструмент — фишинговые рассылки. По данным исследователей, за это время она совершила около 500 атак на промышленные предприятия в России, Украине и Белоруссии.

В кампаниях 2021 и 2023 годов злоумышленники использовали файл rezet.cmd, по которому группа и получила своё название.

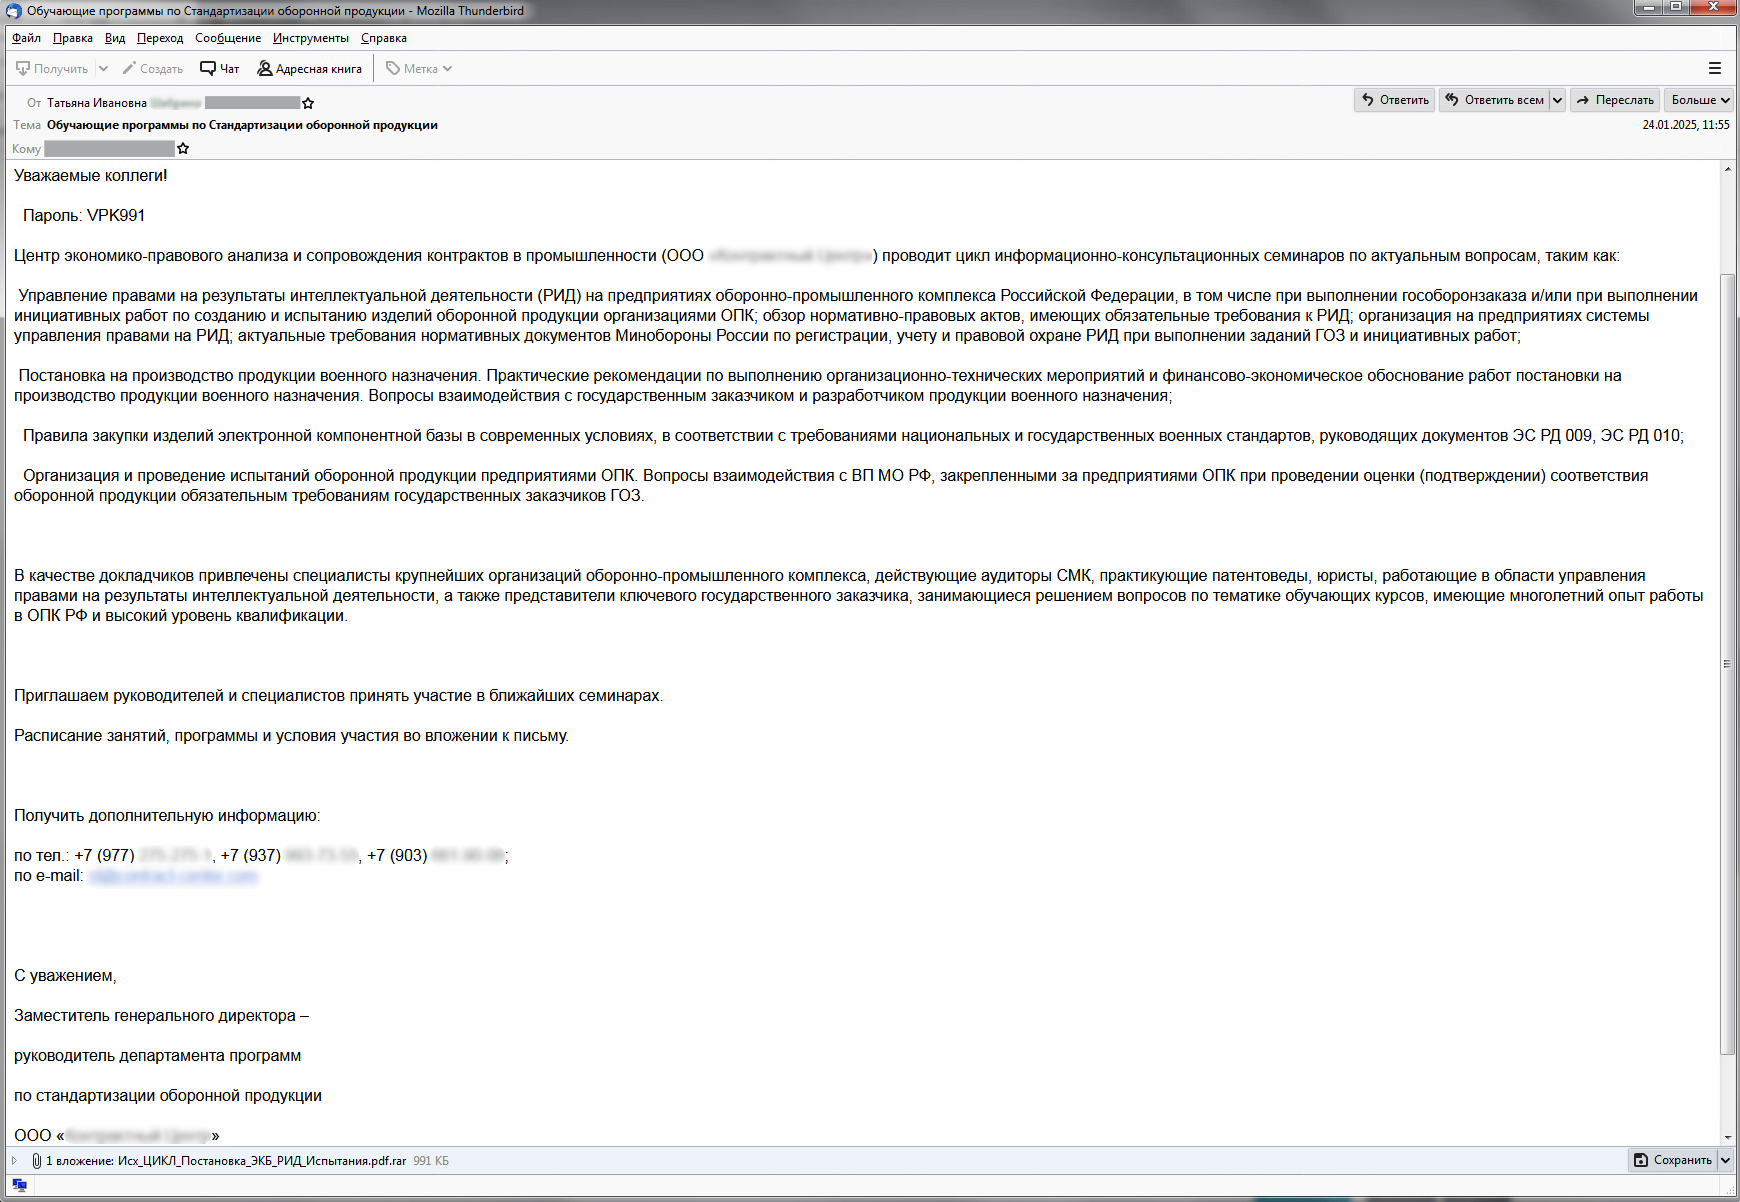
В январе 2025 года злоумышленники рассылали письма якобы от имени компании, занимающейся сопровождением контрактов в сфере гособоронзаказа. Под удар попали предприятия химической, пищевой и фармацевтической промышленности.


Схема заражения была схожа с предыдущими атаками группы: в первой волне рассылок архив содержал вредоносный файл, файл-приманку в формате PDF и код. Пароль к архиву указывался в тексте письма, что позволяло обходить стандартные системы защиты. После запуска PDF-документ открывался для отвлечения внимания, а вредонос заражал систему.

Несколько дней спустя последовали ещё две рассылки, где внутри архива уже находились два вредоносных файла. Открытие любого из них приводило к заражению.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru