


Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

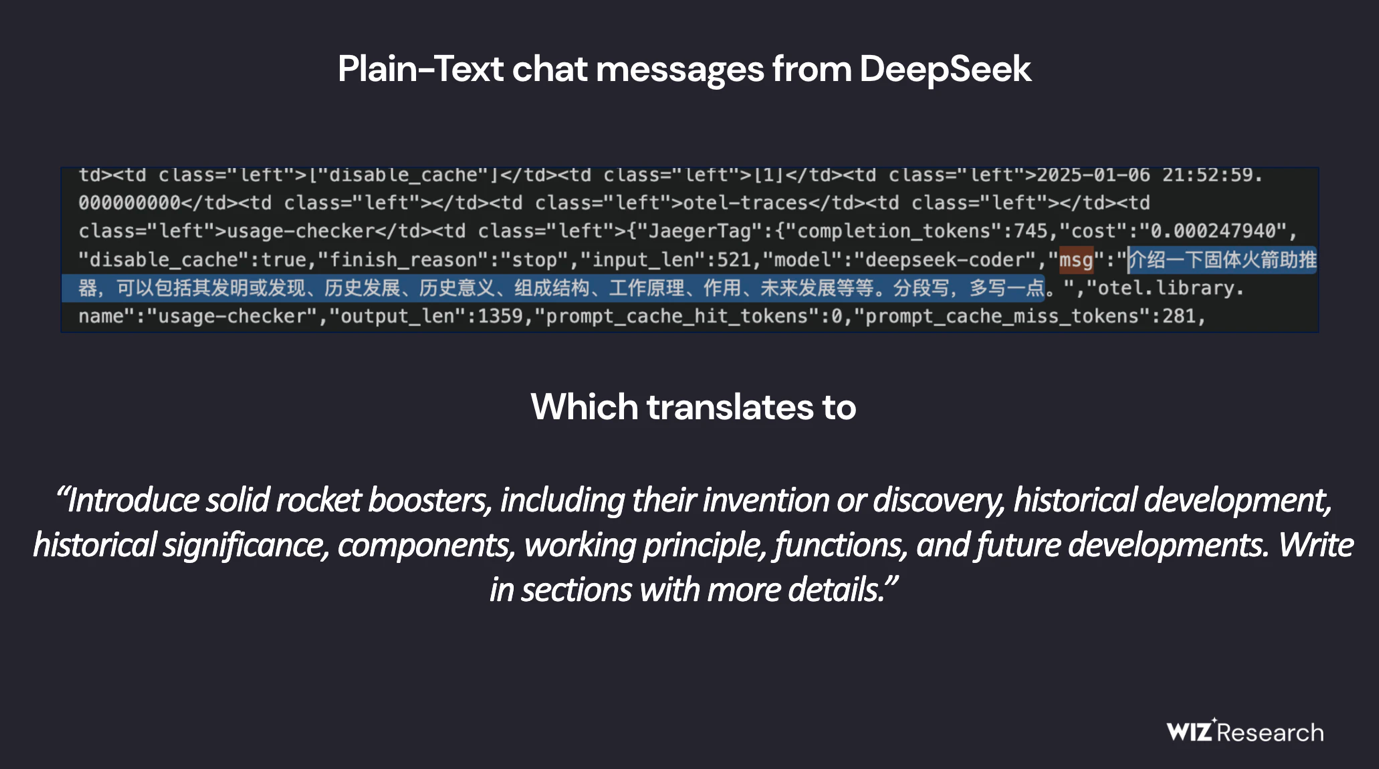
Эксперты американской компании Wiz Research обнаружили в открытом доступе массив данных ClickHouse объемом в миллион строк, содержащий конфиденциальную информацию. После уведомления исследователей компания DeepSeek оперативно устранила проблему.

Специалисты Wiz Research по собственной инициативе решили проверить уровень защищенности ИТ-инфраструктуры DeepSeek. Как отметил Гал Нагли, один из участников пентеста, проблемная база данных была обнаружена всего за несколько минут.

Содержавшиеся в ней сведения оказались конфиденциальными.

«Эта БД включала значительный объем истории чатов, внутренние данные и конфиденциальную информацию, в том числе журналы событий, секретные ключи API и эксплуатационные сведения. Причем она была полностью открыта для внешнего доступа, без каких-либо механизмов защиты», — сообщил Нагли.

Исследователи немедленно уведомили DeepSeek о выявленной уязвимости. Как отметила технический директор Wiz Research Ами Литвак в комментарии для агентства Reuters, проблему удалось устранить в течение часа.


«Эта уязвимость была слишком очевидной. Есть большая вероятность, что мы были не единственными, кто её обнаружил», — добавила Литвак.

Находка подтвердила опасения экспертов, связанные с безопасностью генеративного искусственного интеллекта, включая реализацию DeepSeek. Впрочем, авторы исследования отмечают, что стремительное развитие технологий неизбежно сопровождается рисками, среди которых — пренебрежение вопросами безопасности.

Напомним, вчера мы писали, что призывают к осторожности при использовании сервиса DeepSeek из-за возможных рисков, связанных со сбором данных для обучения нейросетей и их потенциальной передачей третьим лицам.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru