


Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

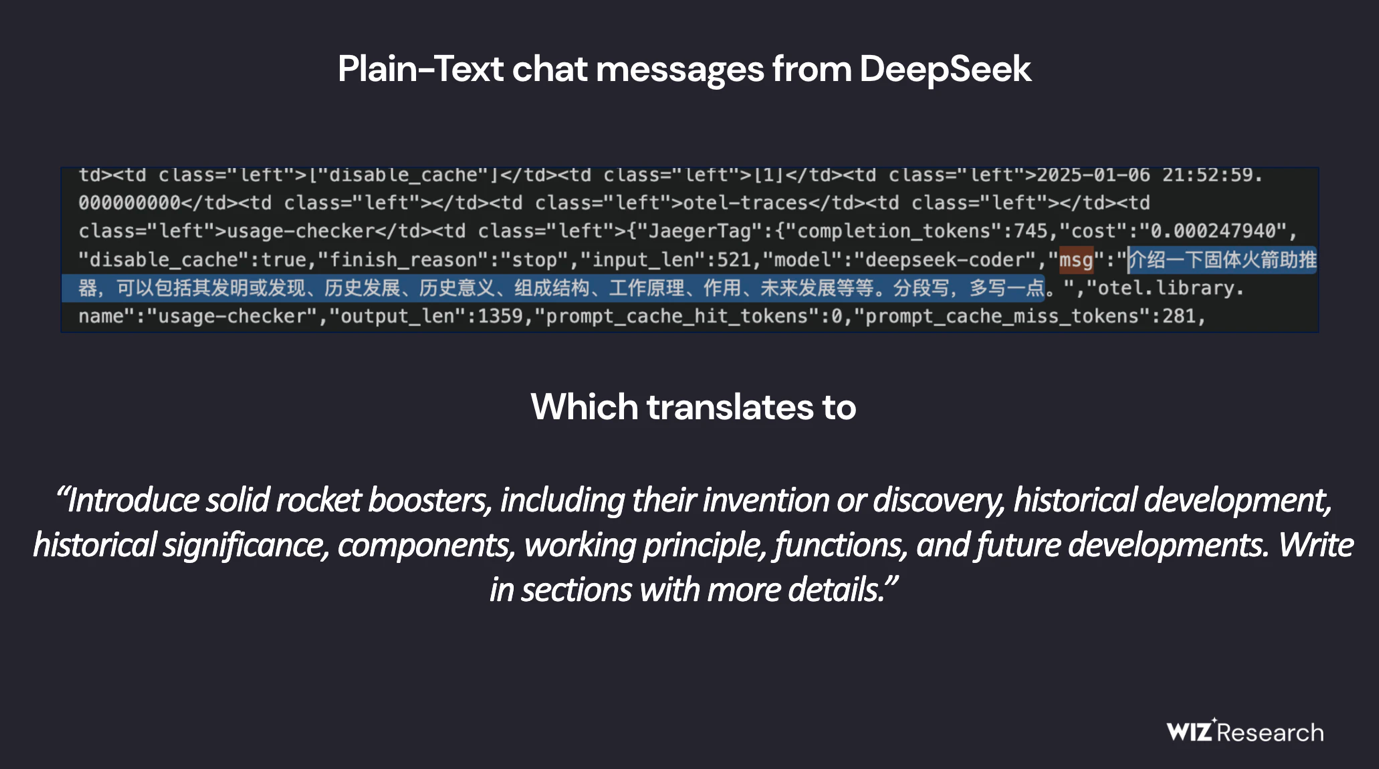
Эксперты американской компании Wiz Research обнаружили в открытом доступе массив данных ClickHouse объемом в миллион строк, содержащий конфиденциальную информацию. После уведомления исследователей компания DeepSeek оперативно устранила проблему.

Специалисты Wiz Research по собственной инициативе решили проверить уровень защищенности ИТ-инфраструктуры DeepSeek. Как отметил Гал Нагли, один из участников пентеста, проблемная база данных была обнаружена всего за несколько минут.

Содержавшиеся в ней сведения оказались конфиденциальными.

«Эта БД включала значительный объем истории чатов, внутренние данные и конфиденциальную информацию, в том числе журналы событий, секретные ключи API и эксплуатационные сведения. Причем она была полностью открыта для внешнего доступа, без каких-либо механизмов защиты», — сообщил Нагли.

Исследователи немедленно уведомили DeepSeek о выявленной уязвимости. Как отметила технический директор Wiz Research Ами Литвак в комментарии для агентства Reuters, проблему удалось устранить в течение часа.


«Эта уязвимость была слишком очевидной. Есть большая вероятность, что мы были не единственными, кто её обнаружил», — добавила Литвак.

Находка подтвердила опасения экспертов, связанные с безопасностью генеративного искусственного интеллекта, включая реализацию DeepSeek. Впрочем, авторы исследования отмечают, что стремительное развитие технологий неизбежно сопровождается рисками, среди которых — пренебрежение вопросами безопасности.

Напомним, вчера мы писали, что призывают к осторожности при использовании сервиса DeepSeek из-за возможных рисков, связанных со сбором данных для обучения нейросетей и их потенциальной передачей третьим лицам.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru