


Критические уязвимости в принтерах Canon создают риск захвата устройства

Критические уязвимости в принтерах Canon создают риск захвата устройства

Критические уязвимости в принтерах Canon создают риск захвата устройства

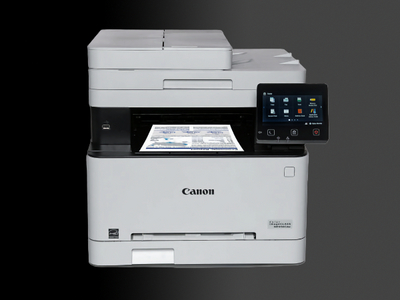
В офисных многофункциональных устройствах и лазерных принтерах Canon были обнаружены уязвимости, позволяющие удаленно выполнить произвольный код или вызвать состояние отказа в обслуживании (DoS).

Проблемы CVE-2024-12647, CVE-2024-12648 и CVE-2024-12649 связаны с возможностью переполнения буфера при обработке некоторых шрифтов и метаданных. Степень угрозы во всех случаях оценена в 9,8 балла CVSS — как критическая.

Информируя пользователей, Canon подчеркнула: риск эксплойта выше для принтеров, напрямую подключенных к интернету. Успешная атака может повлечь потерю контроля над устройством.

Затронуты несколько моделей устройств семейства imageCLASS (в Европе продаются под брендом i-SENSYS, в Японии — Satera):

  • MF656CDW;
  • MF654CDW;
  • MF653CDW;
  • MF652CW;
  • LBP632CDW (прошивка v05.04 или ниже);
  • LBP633CDW (прошивка v05.04 или ниже).

Юзерам рекомендуется назначить принтеру частный IP-адрес, использовать файрвол или роутер для ограничения доступа и обновить прошивку.

Два года назад в принтерах Canon была обнаружена иная критическая уязвимость — возможность взлома ключей RSA, используемых для TLS-связи. А в 2020 году компания-производитель пострадала от атаки шифровальщика Maze; взломщикам удалось нарушить работу большинства сервисов Canon и украсть 10 Тбайт внутренних данных.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru