


Фишеры предлагают гурманам вошедший в моду дубайский шоколад

Фишеры предлагают гурманам вошедший в моду дубайский шоколад

Фишеры предлагают гурманам вошедший в моду дубайский шоколад

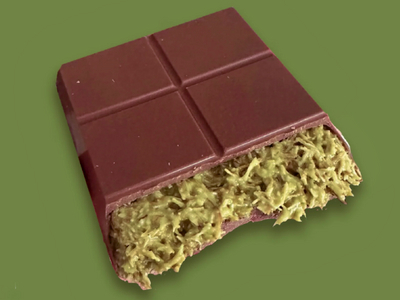
Мошенники придумали новую приманку для пользователей интернета. Эксперты «Лаборатории Касперского» обнаружили фишинговые страницы, имитирующие ресурсы продавцов и официальных поставщиков дубайского шоколада.

Если совершить покупку на таком сайте, и деньги, и платежные данные попадут в руки злоумышленников, а заказанный товар окажется мифом.

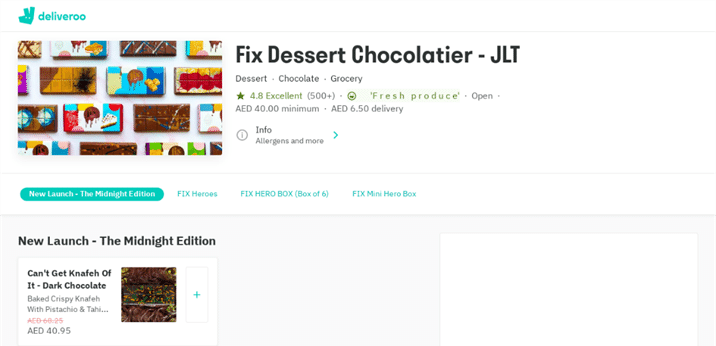
Одни фальшивки, по данным Kaspersky, ориентированы на жителей ОАЭ. Они используют логотип и элементы оформления сайта службы доставки Deliveroo либо производителя дубайского шоколада Fix Dessert Chocolatier.


Фейковые интернет-магазины, которые якобы получают товар напрямую от производителя, принимают заказы из разных стран, но тоже никогда их не выполняют.

«Злоумышленники постоянно эксплуатируют горячие темы в своих схемах, и дубайский шоколад яркий тому пример, — комментирует Ольга Свистунова, старший контент-аналитик в Kaspersky. — Чтобы обезопасить себя и не потерять платёжные данные и деньги, важно внимательно проверять подлинность интернет-магазинов и критически относиться к разного рода акциям».

Сетевые аферисты прилежно следят за повесткой дня и никогда не упускают шанс использовать актуальную тему, это давно установленный факт. В прошлом году в рунете наблюдалась активизация фишеров накануне Дня знаний, а также перед стартом продаж iPhone 16.

Потенциальных жертв завлекают на мошеннические ресурсы низкими ценами, большими скидками, персональными предложениями. Не исключено, что в скором времени российским сластенам тоже начнут предлагать дубайский шоколад по дешевке — к примеру, на поддельных сайтах Ozon, этот бренд популярен у обманщиков.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru